Ev ağınızı kurmak oldukça basit bir iş gibi görünüyor. İnternet servis sağlayıcınız (İSS) zaten tüm zor işleri sizin için yapıyor; başlamanız için tek yapmanız gereken Wi-Fi şifrenizi girmek. Elbette, internete bağlanmak için ihtiyacınız olan tek şey bu, ancak yönlendiriciniz düşündüğünüz kadar güvenli olmayabilir.

Yönlendirici ayarlarımı kontrol edene kadar Wi-Fi ağımın güvenli olduğunu düşünüyordum.Ancak açık portları incelemek çok daha büyük riskleri ortaya çıkardı. Dışarıdan her şey yolunda görünüyordu, ancak perde arkasında, yönlendiricim, bilinçli olarak hiç açığa çıkarmadığım portlardan gelen açık internet sinyallerine sessizce yanıt veriyordu.
Hızlı Linkler
Ağınızdaki açık bir portun anlamı nedir?
Bu sadece bir sayı değil, açık bir kapı.

Ev ağınızı bir bina, yönlendiricinizi ise ana geçit olarak düşünün. Her port, o binadaki numaralı bir kapı gibidir. Çoğu zaman, yönlendiriciniz yalnızca ağınızda bir şey iletişim başlattığında, örneğin tarayıcınız bir web sitesini yüklediğinde, trafiğe izin verir.
İnternete açık bir port, herkesin doğrudan o kapıya erişebileceği anlamına gelir. Bu, oyun sunucuları, uzaktan erişim sistemleri veya medya sunucuları gibi bazı hizmetlerin gerçekten ihtiyaç duyduğu bir durum olduğundan, doğası gereği kötü veya güvensiz değildir. Ancak, arkasındaki herhangi bir şey zayıf, eski veya yanlış yapılandırılmışsa, her açık port potansiyel bir saldırı yoludur. Birkaç göz ardı edilmiş onay kutusu veya varsayılan ayar, bu soyut riski sessizce çok gerçek bir şeye dönüştürebilir.
Yönlendiricinizde açık port olup olmadığını nasıl kontrol edersiniz?
Herkesin kullanabileceği basit araçlar
Dış dünyanın nelere erişebildiğini öğrenmek için, ağınız veya Wi-Fi'niz içinden değil, internet tarafından genel IP adresinizi kontrol etmeniz gerekir. Bunun en kolay yolu, tarayıcı tabanlı araçlar kullanmaktır. YouGetSignal açık port tarama aracı أو PortChecker Veya benzer siteler. Bu araçlar genellikle genel IP adresinizi otomatik olarak algılar ve ortak bir açık port kümesini tarar.
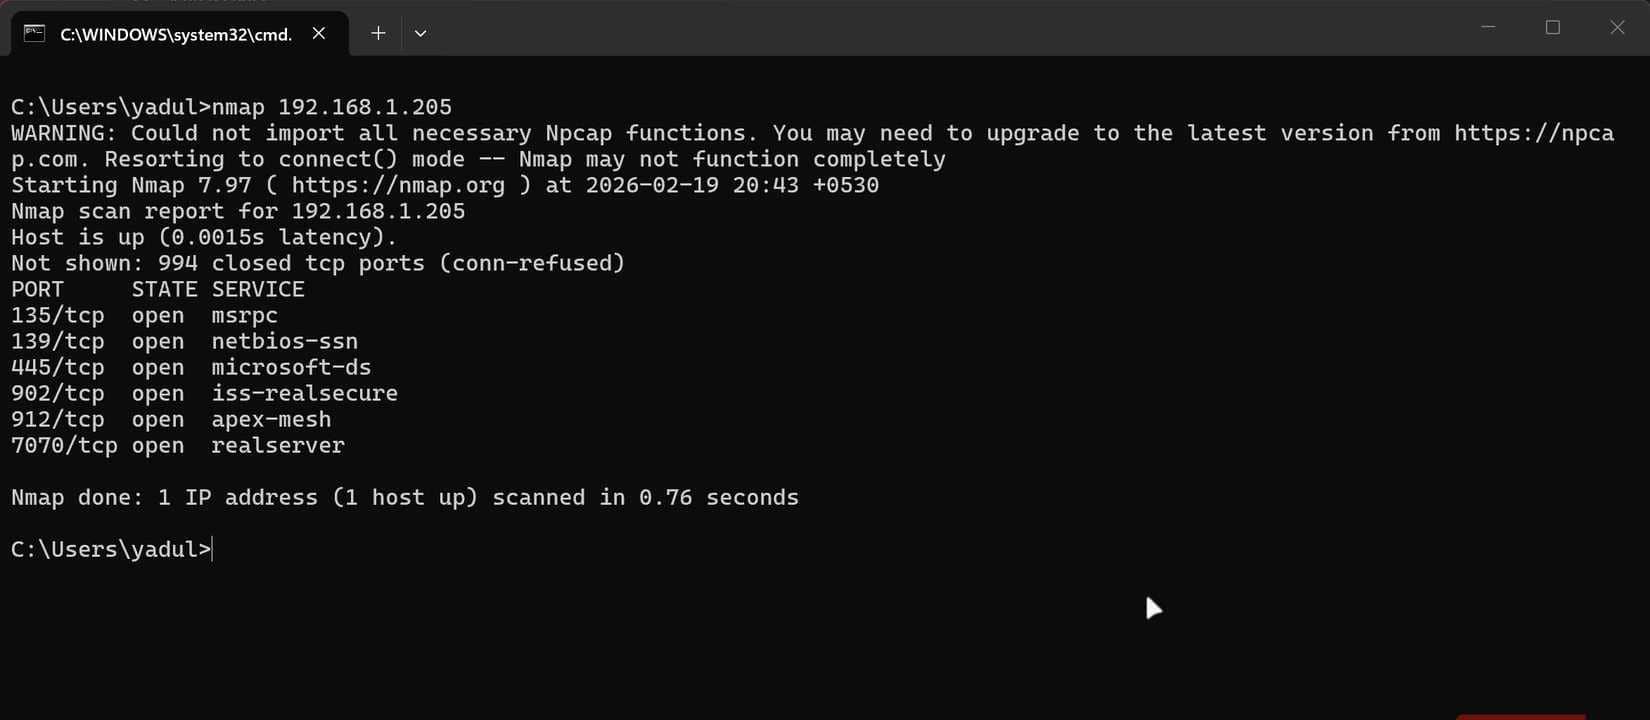
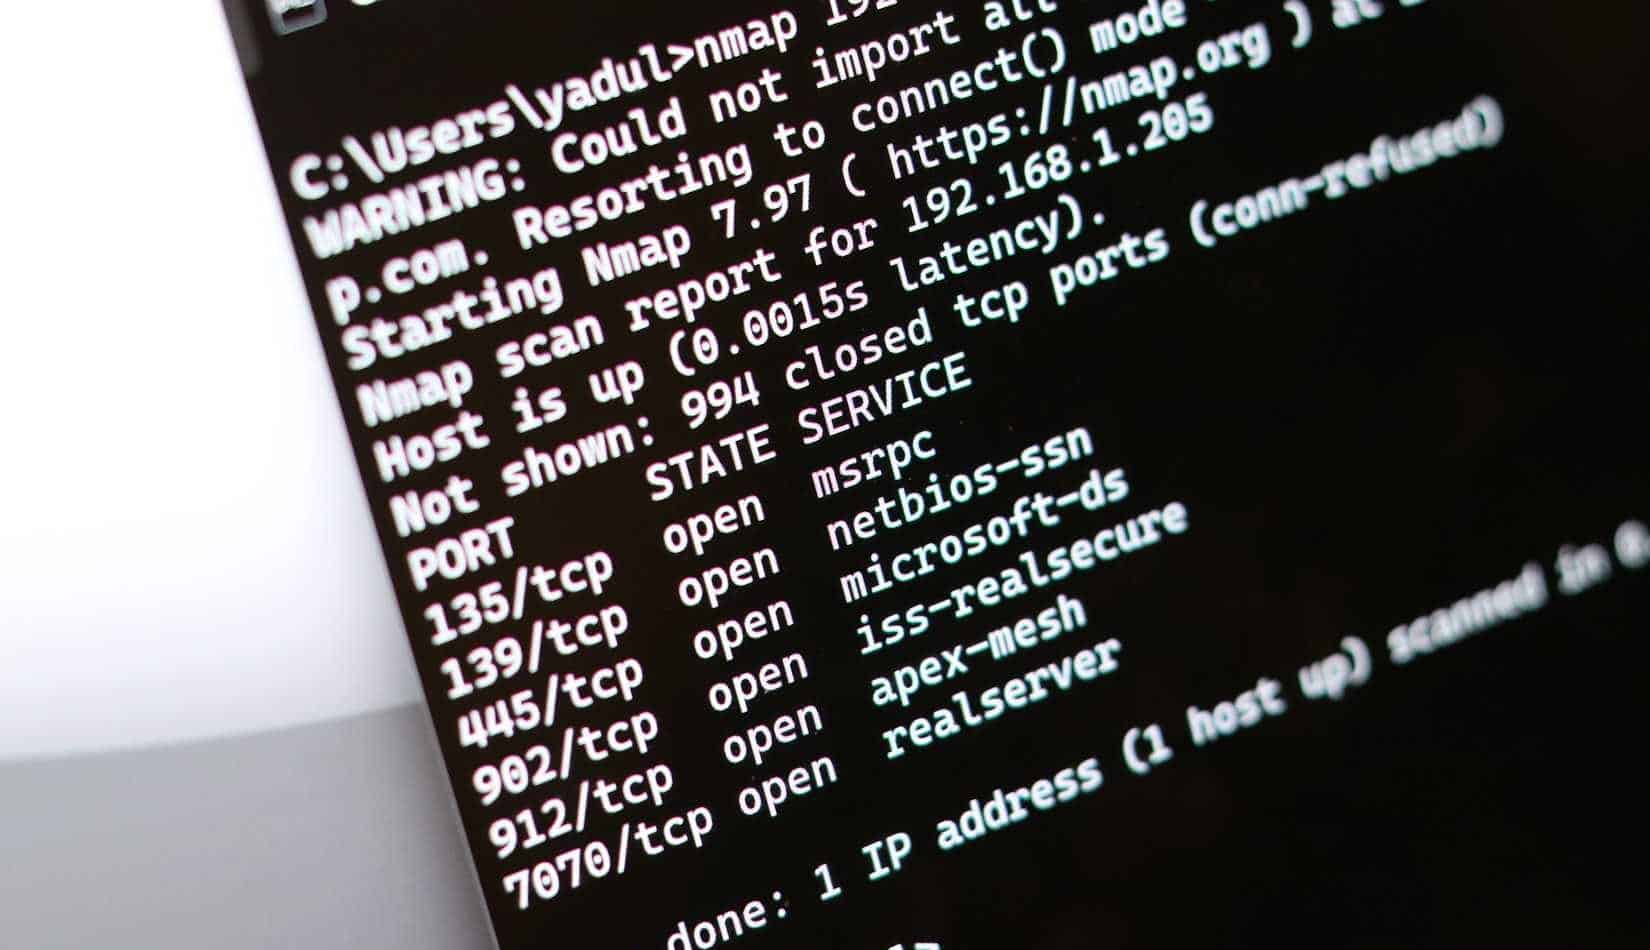
Daha detaylı ve teknik bilgi için Nmap'i kullanabilirsiniz. Linux veya macOS'a kurulduktan sonra, aşağıdaki komut kullanılarak hızlı bir tarama gerçekleştirilebilir:
nmap -Pn -F YOUR_PUBLIC_IP
Daha kapsamlı bir tarama gerçekleştirmek için şunu çalıştırın:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
Hizmetleri ve sürümleri belirtmek için:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
Windows'ta, Nmap'i kurduktan sonra, aynı komutlar PowerShell veya Windows Terminal'de çalıştırılır. Grafiksel kullanıcı arayüzünü tercih ediyorsanız, Zenmap'i kullanın, harici IP adresinizi girin ve derin bir tarama çalıştırın. Bu sonuçları cihazlarınızdaki gerçek uygulamalarla eşleştirmek için şunu kullanın: netstat -ano | findstr DİNLEME Windows işletim sisteminde veya ss -tulpn açık Linux veya lsof -i -P | grep LISTEN MacOS'ta.
"Normal" ev yönlendiricimde keşfettiğim şey
Varsayılan ayarlar sandığım kadar güvenli değildi.
Evimdeki sıradan yönlendiriciyi kontrol ettiğimde, temiz bir sayfa bekliyordum. Bunun yerine, küçük ve düzenli bir açık port listesiyle karşılaştım. İnternet servis sağlayıcımın sessizce etkinleştirdiği uzaktan yönetim özelliği için açık bir web portu vardı, böylece yönlendiriciyi dışarıdan yönetebiliyorlardı. Rastgele seçilmiş yüksek bir port vardı ve bunun NAS bulut yedekleme portu olduğu ortaya çıktı; test ettikten sonra bunu kapatmamıştım. Başka bir yüksek port ise aylar önce devre dışı bıraktığım ancak yönlendiricimin port yönlendirme kurallarından hiç kaldırmadığım bir Minecraft sunucusuna atanmıştı.
Tek başlarına bakıldığında, bunların hiçbiri endişe verici görünmüyordu. Ancak birlikte ele alındığında, yönlendiricimin giriş sayfasına internetten erişilebildiği ve iki eski ve nadiren kontrol edilen cihazın, birinin doğru günde doğru aralığı taramasını beklediği anlamına geliyordu. Tipik bir yönlendiriciyi tararsanız, muhtemelen tanıdık bir şey görürsünüz. Saldırganların bu taramaları otomatik hale getirdiğini ve dakikalar içinde yüzlerce, hatta binlerce IP adresinde tüm port aralıklarını tarayabildiğini hatırlayana kadar her şey zararsız görünüyor.
Açıkta kalan portlar neden ciddi bir güvenlik riski oluşturur?
Bazen tek bir açık bağlantı noktası yeterlidir.
Saldırganlar IP adresinizi tahmin edip manuel olarak tarama yapmazlar; bunun yerine, internet genelinde büyük ölçekli otomatik taramalar gerçekleştirerek ilginç portlarda yanıt veren her şeyi ararlar. Bir yanıt bulduklarında, hizmetin parmak izini çıkarır, sürümünü kontrol eder ve bilinen güvenlik açıklarını, varsayılan oturum açma yöntemlerini veya kimlik bilgilerini ele geçirme girişimlerini ona karşı kullanmaya başlarlar.
Zayıf veya varsayılan parolalar, özellikle şu hususlar göz önüne alındığında, yönlendiricileri ve hizmetleri kaba kuvvet saldırıları için kolay hedef haline getirir: Yönlendiricinizin varsayılan şifresi büyük olasılıkla herkese açık bir veritabanında kayıtlıdır.Eski donanım yazılımları ve sunucu yazılımları genellikle kolayca kopyalanıp yapıştırılabilen, herkese açık güvenlik açıkları içerir. Yanlışlıkla açığa çıkan yönetici arayüzleri, birisi oturum açmayı başarırsa ağ anahtarlarınızı etkili bir şekilde teslim eder. Açık FTP (21 numaralı port), SMB (445 numaralı port) veya RDP (3389 numaralı port) gibi hizmetler dosya sızıntısına neden olabilir veya birinin ev ağınıza daha derinlere nüfuz etmesi için mükemmel bir dayanak noktası sağlayabilir. Bu sırada, içeride her şey yolunda görünür: Wi-Fi çalışıyor, yayın akışı çalışıyor ve yönlendiricinizin dış dünyadan gelen çağrılara sessizce yanıt verdiğine dair belirgin bir işaret yok.
Bu portları nasıl kapattım ve yönlendiricimi nasıl güvenli hale getirdim?
Bazı ayarlarla nispeten güvende olacaksınız.
Açık portları belirledikten sonra, açıkça ihtiyaç duymadığınız portları kapatmanız ve geri kalanları güvenli hale getirmeniz gerekir. Ağınız içinden, varsayılan ağ geçidi IP adresini (genellikle 192.168.0.1 veya 192.168.1.1) bir tarayıcıya yazarak yönlendiricinizin yönetim sayfasına giriş yapın. Yönetici şifresi hala etikette yazılı olan varsayılan şifre ise, hemen güçlü ve benzersiz bir şifreyle değiştirin.
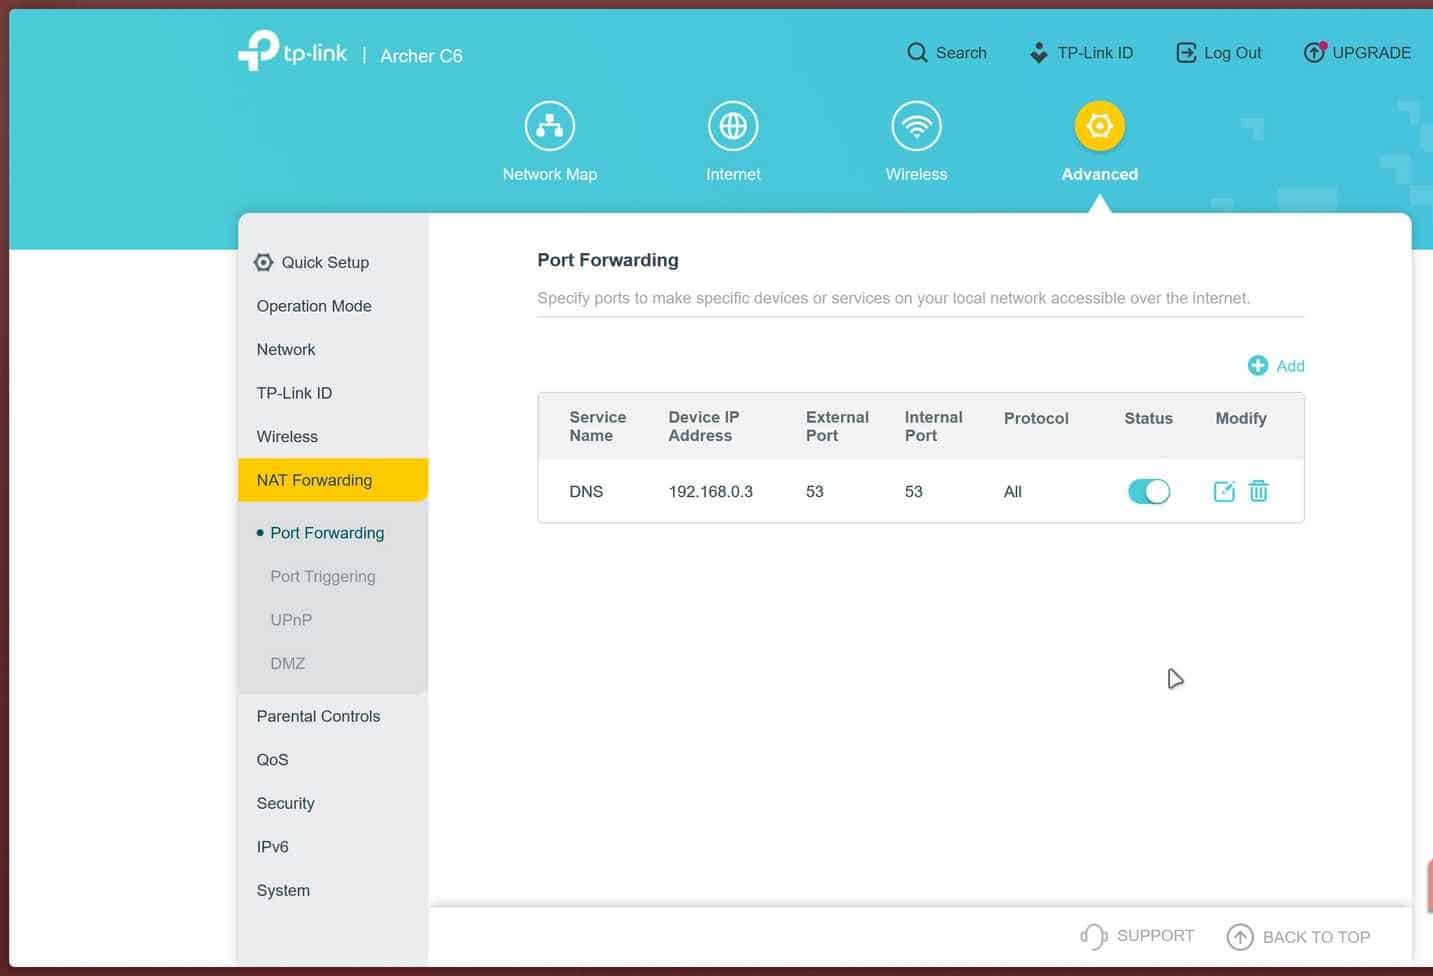
Ardından, uzaktan internet erişimini bulun ve devre dışı bırakın. Bu seçenekler genellikle Yönetim, Sistem veya İdare ayarları altında bulunur. Daha sonra, cihazların güvenlik duvarınızdaki güvenlik açıklarından sessizce yararlanmasını önlemek için Gelişmiş, Ağ veya NAT/Yönlendirme ayarları altında UPnP ve NAT-PMP'yi bulun ve devre dışı bırakın.
Port yönlendirme veya sanal sunucular sayfasında, özellikle kameralar, NAS cihazları veya bilgisayarlarla ilgili olanlar olmak üzere, tanımadığınız veya artık kullanmadığınız tüm kuralları silin. Bilinen hataların giderildiğinden emin olmak için mümkünse yönlendiricinizin yazılımını güncelleyin.
Kasıtlı olarak açık bıraktığınız her şey için güçlü şifreler kullanın, mümkün olan yerlerde iki faktörlü kimlik doğrulamayı etkinleştirin, açıkta kalan Telnet, FTP veya RDP yerine SSH veya VPN gibi güvenli protokolleri tercih edin ve yazılımın izin verdiği yerlerde IP üzerinden erişimi kısıtlayın.
Bugün yapacağınız tek bir şey varsa, o da bu portları kapatmaktır.
Güvenlik 10 dakikada zafer kazandı.
Bu çalışmaya, her şeyin güvenli olduğunu doğrulamak için sıkıcı bir işlem olacağını düşünerek başladım. Ancak, unutulmuş cihazlar, kalan yönlendirmeler ve internet servis sağlayıcım tarafından etkinleştirilen uzaktan erişim, sıradan ev ağımı, rastgele bir botun girip mahvedebileceği bir şeye dönüştürmüştü.
Ağınızı açık portlar açısından taramadıysanız, bu öğleden sonrayı buna ayırın. Tarama yapın, yönlendirmeleri temizleyin, uzaktan yönetimi devre dışı bırakın ve lütfen yönlendiricinizin varsayılan şifresini değiştirin. Amaç tamamen güvenli olmak değil – pratikte bu mümkün değil – ancak saldırganların bir sonraki, daha kolay hedefe geçmesini sağlayacak kadar sıkıcı olmak.