Çoğu zaman, ev ağınız için endişeniz yalnızca internete erişiminizin olmasını sağlamakla sınırlıdır. Ancak, ağınızı olası güvenlik açıkları ve güvenlik açıkları açısından tararsanız, fark ettiğinizden daha acil sorunlar keşfedebilirsiniz. Ağınızın güvenliğini ve gizliliğini tehdit edebilecek gizli tehditlerin farkında mısınız? Kendinizi olası ihlallerden nasıl koruyacağınızı ve verilerinizi nasıl güvende tutacağınızı öğrenin.

Hızlı Linkler
Ağınızı neden düzenli olarak taramalısınız?

Ev ağınız muhtemelen tüm kablolu ve kablosuz cihazlarınızı birbirine bağlayan bir yönlendiriciden oluşur. Bu kuruluma SOHO (Küçük Ofis/Ev Ofisi) ağı denir ve bilgisayar korsanlarının yararlanabileceği güvenlik açıkları içerebilir. Saldırganlar ağınıza çeşitli yollarla erişmeye çalışabilir ve bu da koruma için ağ taramasını zorunlu kılar:
- İnternete açık portların istismar edilmesi, ağ servislerine ve protokollerine yetkisiz erişim sağlanması.
- Bilgisayarlar, yazıcılar ve Nesnelerin İnterneti (IoT) cihazları gibi yerel ağınızdaki cihazları doğrudan hedefleyin.
- Wi-Fi ağınızı tehlikeye atmak için kablosuz saldırılar başlatın ve saldırganların verilerinize ve ağ trafiğinize erişmesine izin verin.
- Özellikle güvenli olmayan veya zayıf parolalar kullanan uzaktan çalışma bağlantılarına (VPN veya RDP gibi) saldırın.
Ağınızı düzenli olarak tarayıp güvenlik açıklarını gidermek, bu tehditlere karşı korunmanıza yardımcı olur. Neyse ki, düşündüğünüzden daha kolay. Ağınızı düzenli olarak taramak, olası tehditlerin bir adım önünde olmanızı ve kişisel verilerinizi korumanızı sağlayan en iyi ev siber güvenlik uygulamasıdır.
Ağınızı Nasıl Tarayabilirsiniz: İki Temel Yöntem
Ağınızı tararken iki ana seçeneğiniz vardır:
- Web tabanlı ağ tarama araçları
- Sunucu tabanlı ağ tarama araçları
Web tabanlı araçlar arasında şunlar gibi siteler yer alır: Pentest AraçlarıBu araçlar, bilgisayar korsanlarının istismar edebileceği açık portlar için genel IP adresinizi hızlıca taramanıza olanak tanır. Ancak bu, en azından bu hizmetler için ödeme yapana kadar yalnızca yüzeysel bir taramadır. Pentest Tools gibi web tabanlı araçlar yalnızca internette görünenleri tarayabilir; dahili cihazlarınızı veya Wi-Fi istemcilerinizi tarayamaz.
Daha fazla bilgi istiyorsanız, sunucu tabanlı araçları kullanmanız gerekecektir. NmapHarici bir sunucuda çalışan ve ağınızı dışarıdan tarayan Nmap, açık kaynaklı ve ücretsizdir. Bilgisayar korsanları genellikle ağa sızmaya çalışmadan önce onu tarayarak kullanır. Nmap, siber güvenlik ve sızma testlerinde güçlü bir araçtır ve hedef ağda çalışan cihazlar ve hizmetler hakkında ayrıntılı bilgi sağlar.
Penetrasyon Testi Araçları
Penetrasyon testine yeni başladıysanız veya Linux sunucusu kurmadan ağınızın basitleştirilmiş bir genel görünümünü istiyorsanız, Pentest Tools işinizi görecektir.
- VPN kullanmadan harici IP adresinizi belirleyin ve kaydedin. Harici IP adresinizi Google'da "IP adresim nedir" araması yaparak veya şu gibi siteleri kullanarak bulabilirsiniz: IP adresim nedir?Bu adım, dış dünyanın ağınızı nasıl gördüğünü anlamak için önemlidir.
- Açık Araç Ağ Güvenlik Açığı Tarayıcısı Pentest Tools'da harici IP adresinizi kopyalayıp ilgili alana yapıştırın. Hedef, Sonra düğmeyi tıklayın Taramayı BaşlatBu işlem ağınızın temel bir taramasını başlatacaktır.
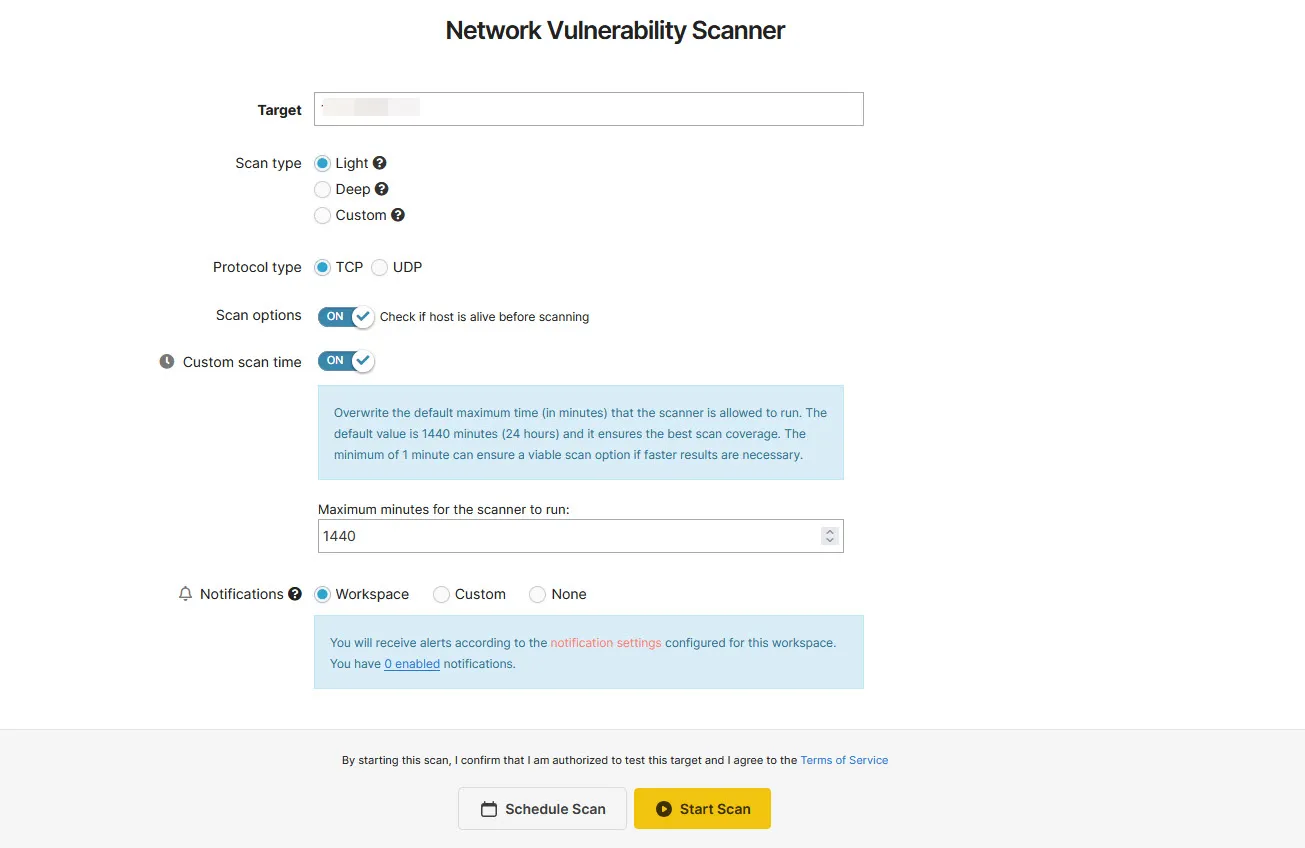
Sonuç sayfası, bir saldırganın genel IP adresinizi tarayarak toplayabileceği tüm ağ bilgilerini ve açık portları görüntüler; bu da adresinizi herkese açık hale getirmemeniz için önemli bir nedendir. Ancak, ücretsiz kullanıcılara sunulan hafif taramanın sonuçları, yalnızca ağınızda varsayılan olarak açık olabilecek yaygın portları bulmak için iyidir. Çok daha fazla sayıda portu tarayan daha derinlemesine bir tarama çalıştırmak, aylık 85 dolara kadar mal olabilir. Ancak, sitenin taramalarını zaten Nmap kullanarak gerçekleştirdiği göz önüne alındığında, daha derinlemesine sonuçlara ihtiyacınız varsa Nmap'i öğrenmenizde fayda var. Nmap, özel taramalar yapmanıza ve ağınızın güvenliğini kapsamlı bir şekilde analiz etmenize olanak tanıyan güçlü ve esnek bir araçtır.



Nmap
Daha ayrıntılı ve doğru sonuçlara ihtiyacınız varsa, Nmap (Ağ Tarayıcısı) gelişmiş ve uygun bir seçenektir. Nmap'i kurmak ve çalıştırmak biraz teknik uzmanlık gerektirir, ancak Windows için grafiksel bir kullanıcı arayüzü (GUI) ile birlikte gelir ve bu da kullanımını kolaylaştırır.
İndir: Nmap
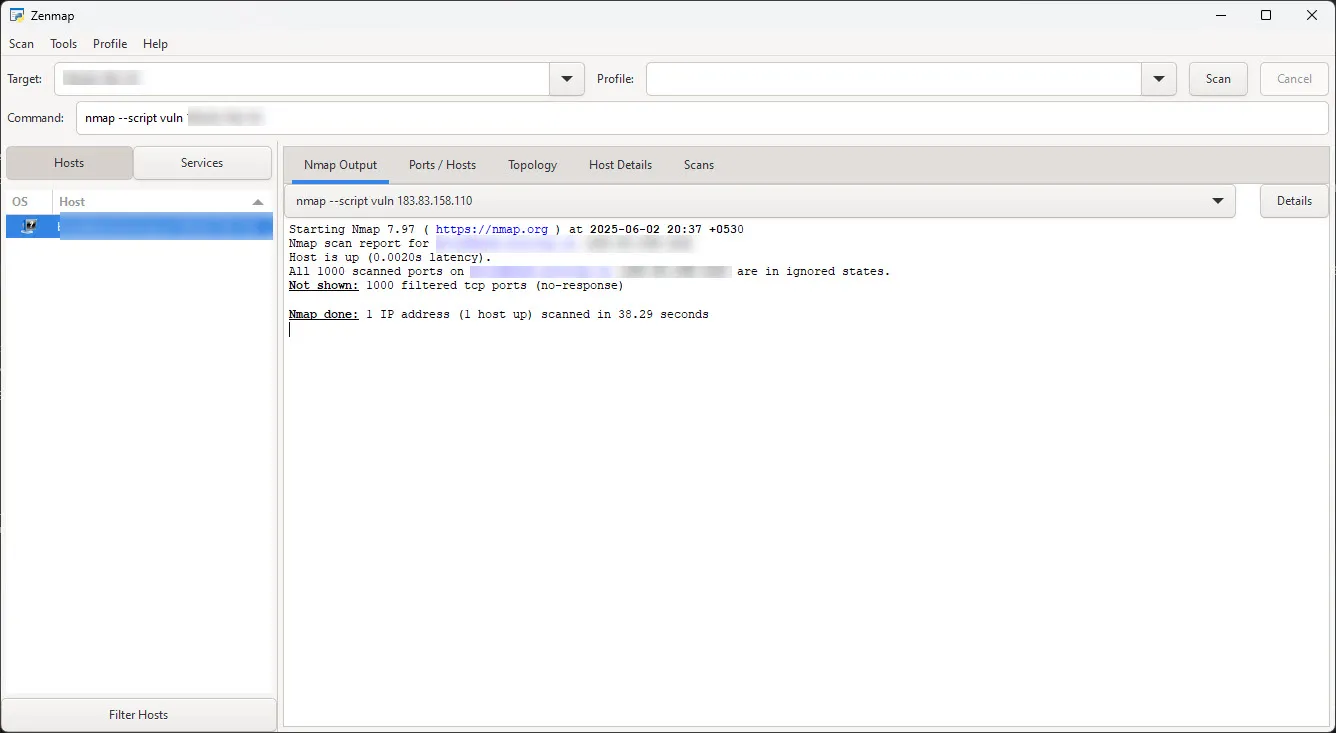
Nmap'i Windows, macOS veya Linux bilgisayarınıza yükleyebilir, ardından ev ağınıza bağlı diğer cihazları tarayarak olası güvenlik açıklarını tespit edebilir ve koruma seviyenizi değerlendirebilirsiniz.
nmap -sT [harici IP adresiniz]
Bu komut, tipik bir ev alt ağındaki tüm cihazları açık TCP bağlantı noktaları açısından tarar.
Ancak, Nmap'i çalıştırmanın en iyi yolu çevrimiçi bir Linux sunucusu kullanmaktır. Nmap'i harici bir sunucudan çalıştırmak, ağınızı dışarıdan tarayarak açık portları, güvenlik açıklarını ve istismar edilebilir hizmetleri ortaya çıkarmanıza olanak tanır. Yerel olarak çalıştırıldığında, Nmap açık portları ve hizmetleri belirlemek için ağınızdaki diğer cihazları (yönlendiriciniz, akıllı cihazlarınız veya diğer bilgisayarlarınız gibi) tarayabilir. Yalnızca ağınızın dışından çalıştırıldığında, dışarıdan birinin görebildiği şeyleri ortaya çıkarır.
Kurulum tamamlandıktan sonra komutu çalıştırın. sudo apt nmap'i kurun Terminalde Nmap'i yükleyin. Ardından açık portlardaki güvenlik açıklarını tarayın:
nmap --script vuln [harici IP adresiniz]
Harici bir sunucudan Nmap kullanmanın zorluğu, Linux konusunda teknik uzmanlığa veya bir sunucu kurma ve çalıştırma maliyetine ihtiyaç duymanızdır. Aşağıdaki sitelerden bir Linux sunucusu kiralayabilirsiniz: Linode أو Vultr Sırasıyla 5 ve 2.50 dolar. Bu hizmetler, bir e-posta hesabı kullanarak kaydolmanıza ve doğrulama işlemini tamamladıktan sonra yüksek kaynaklı bir Linux makinesine erişim sağlamanıza olanak tanır. Alternatif olarak, başka bir makinede Linux üzerinde Nmap çalıştırıp ağınızı taramayı deneyebilirsiniz. Ancak, tarama yapan makinenin internete bağlanmak için yönlendiricinizi kullanmadığından emin olun, çünkü bu işlemde karışıklığa neden olabilir.
Sanal özel sunucudan (VPS) tarama yapmak, ev IP adresinizi üçüncü taraf bir hizmetle paylaşmak anlamına gelir. VPS sağlayıcısının hizmet şartlarına her zaman uyun ve asla sahibi olmadığınız veya test etme izniniz olmayan ağları taramayın. Bu, yasal uyumluluğu sağlamak ve hizmet şartlarının ihlal edilmesini önlemek için gereklidir.
Bu, bir ağı kullanımdayken incelerken bir sınırlamadır, çünkü hiçbir zaman bilgisayar korsanının bakış açısını göremezsiniz. Ağınız içeride ve dışarıda farklı davranır. Bir bilgisayar korsanının istismar edebileceği aynı güvenlik açıklarını göremediğiniz sürece, bunları düzeltemezsiniz, çünkü bunlar yalnızca ağın dışından görülebilir. Bu nedenle, ağlarının gücünü test etmek isteyen birçok güvenlik meraklısı veya birey, harici bir bağlantı üzerinden internete bağlı en az bir Linux makinesinin bulunduğu bir laboratuvar kurar. Bu kurulum, gerçek bir saldırıyı simüle etmenize ve güvenlik açıklarını saldırganın bakış açısından değerlendirmenize olanak tanır ve ağınızın güvenliğine dair kapsamlı bir görünüm sunar.
Güvenlik açıklarını kapatın ve Wi-Fi yönlendiricinizi güçlendirin
Hangi taramayı çalıştırırsanız çalıştırın, yönlendiriciniz, İnternet Servis Sağlayıcınız (İSS), mevcut konumunuz, açık portlarınız ve Nmap kullanıyorsanız, maruz kalabileceği güvenlik açıkları hakkında bilgi göreceksiniz. Genellikle, yaygın olarak kullanılan bir dizi açık port bulacaksınız:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Tüm açık portlar tehlikeli değildir, ancak bunların farkında olunmalıdır. Açık portlar, harici servislerin PC, akıllı telefon, akıllı TV ve hatta yönlendirici gibi cihazlarınızda çalışan programlara bağlanmasına olanak tanır. Ancak, tüm açık portları kapatmak pratik bir çözüm değildir, çünkü internet bağlantınızı engeller.
80 (HTTP), 443 (HTTPS) ve 53 (DNS) gibi yaygın bağlantı noktaları açık bırakılmalıdır. Ancak, RDP (3389), SSH (22), Telnet (23) ve FTP (20 ve 21) gibi üçüncü taraf uygulamalar veya işletim sistemi özellikleri tarafından kullanılan açık bağlantı noktalarınız varsa, ağ kullanımınıza bağlı olarak bunları kapatmayı düşünmelisiniz.
Herhangi bir nedenle belirli bir portu açmanız gerekiyorsa, IP adresinizi veya yönlendiricinizi güvenlik açıklarına karşı tarayan bilgisayar korsanlarından gizleyebilirsiniz. Diğer zamanlarda, ağınızı güvence altına almak için ihtiyaç duyduğunuz belirli portları açıp tekrar kapatabilirsiniz. RDP, SSH, Telnet ve FTP'nin birçok meşru kullanım alanı vardır ve bu portları kapatmak, bu protokollerin harici hizmetlerle iletişim kurmasını engeller.
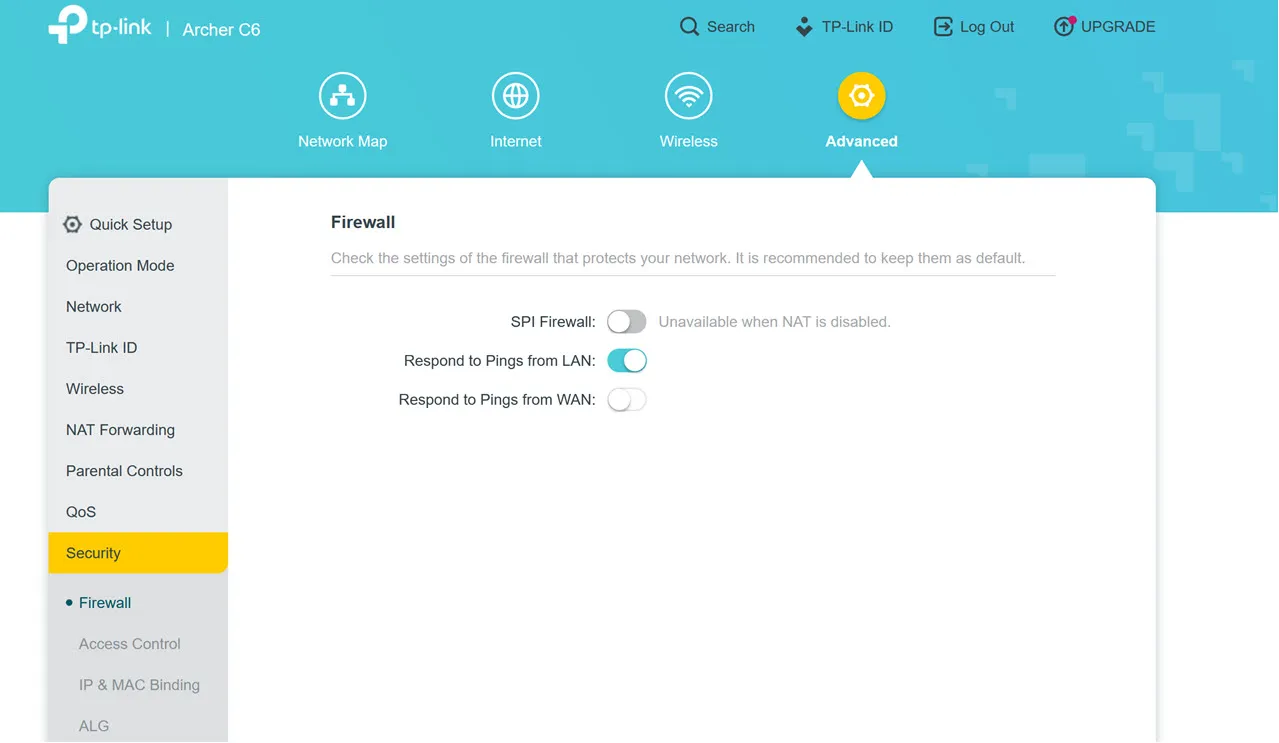
Önceki bölümdeki tarama sonuçlarında görebileceğiniz gibi, ağımda Nmap ve Pentest Tools ağ tarama aracı tarafından taranan tüm portlar kapalıydı. Daha spesifik olarak, ağ tarama aracının bir portun açık, kapalı veya filtrelenmiş olup olmadığını doğrulayamadığı "filtrelenmiş durumda"ydılar.
Bunu, yönlendiricinizdeki güvenlik duvarı ayarlarını düzenleyerek yapabilirsiniz. WAN üzerinden ping testlerini devre dışı bırakma seçeneğini görürseniz, hemen etkinleştirin. Bu, yönlendiricinizin güvenlik duvarına internetten gelen ping isteklerine yanıt vermemesini söyler; bu da, bilgisayar korsanları toplu IP taramaları yaptığında ping isteklerinin görünmeyeceği anlamına gelir.
Bu da bizi kendinizi korumanın bir sonraki en önemli yoluna getiriyor: yönlendirici ayarlarınız. Yönlendiricinizi saldırılara karşı güçlendirmek, atmanız gereken ilk adımlardan biridir. En iyi performansı elde etmek için yeni bir yönlendirici kurarkenSonuçlarAncak, bir kısmını bırakmak daha iyidir Wi-Fi yönlendirici ayarları devre dışı..
İhtiyacınız olan yönlendirici ayarları yönlendiricinize bağlı olarak değişecektir, ancak aşağıdaki ayar listesi başlamak için iyi bir yerdir:
- Yönlendirici güvenlik duvarını etkinleştir
- Uzaktan erişim özelliklerini devre dışı bırakın
- Tüm port yönlendirme girişlerini devre dışı bırakın.
- UPnP'yi (Evrensel Tak ve Çalıştır) devre dışı bırakın
- Yönlendiriciniz için varsayılan erişim kimlik bilgilerini değiştirin
- Mümkünse WPA3 kablosuz şifrelemesini kullanın.
- Yönlendiricinizin yazılımını sık sık güncelleyin.
Wi-Fi ağınızı güvenlik açıklarına karşı taramak karmaşık görünebilir, ancak birkaç basit araç ve biraz araştırmayla ağınızı daha güvenli hale getirebilirsiniz.