Birçok Linux dağıtımından birinin kullanıcısı mısınız? Eğer öyleyse, Arch, Debian, Fedora ve daha fazlasını kapsayan çok sayıda en popüler Linux dağıtımını etkileyen bir güvenlik sorununu fark etmek isteyeceksiniz.
XZ Utils arka kapısı milyonlarca popüler Linux dağıtımını etkileyen ciddi bir sorundur; burada cihazlarınızı nasıl güvende tutabileceğinizi açıklayacağız. Doğrulamak Arka kapı virüsü nedir? Arka kapı saldırılarına karşı nasıl korunulur?.

Hızlı Linkler
XZ Utils'in bagaj kapısı nedir?
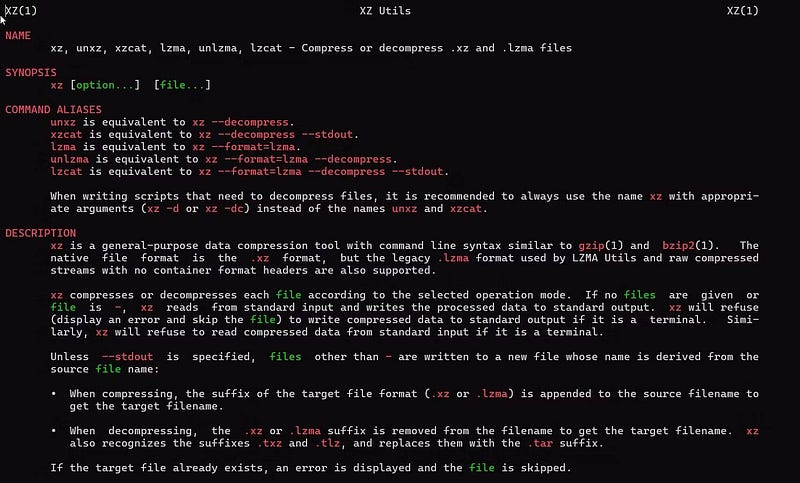
XZ Utils, ZIP'e benzer şekilde Linux dağıtımlarında yaygın olarak kullanılan açık kaynaklı bir dosya sıkıştırma ve sıkıştırma açma yardımcı programları setidir. Arka kapı ortaya çıkmadan önce paket, Linux topluluğunda verimliliğiyle ünlüydü.
XZ Utils'in arka kapısı, aracın her yerde bulunması ve saldırganın açık kaynak ekosistemine nasıl sızmayı başarması nedeniyle büyük ilgi gördü.
Bir arka kapı saldırısı, bir bilgisayar korsanının uzun bir oyun oynaması ve başarılması yıllar süren bir durum gibi görünmektedir. "Jia Tan" adını kullanan ancak gerçek kimliği bilinmeyen saldırgan, aracın güncelleme takvimi geride kalan XZ'nin orijinal geliştiricisi Las Cullen ile temasa geçti. Collin, akıl sağlığı sorunlarını gerekçe göstererek, potansiyel bir ortağın bariz baskısından sonra sonunda velayeti hacker'a bıraktı. Rob Mensching.
Şüpheli bilgisayar korsanı daha sonra Linux sistemlerinde uzaktan erişim için yaygın olarak kullanılan bir SSH arka kapısı yerleştirdi. Microsoft geliştiricisi Anders Freund SSH performansının olması gerekenden daha kötü olmasından hoşlanmasaydı bu durum gözden kaçabilirdi. Sorun 5.6.0 ve 5.6.1 sürümlerine geri döndürüldü.
Bir arka kapı, bir bilgisayar korsanının uzak bir sistemin kontrolünü ele geçirmesine olanak tanır ve XZ ve SSH'nin her yerde bulunması nedeniyle, bu, büyük ölçekli bir saldırıyı mümkün kılabilirdi. XZ arka kapısı keşfedildikten sonra GitHub, çekirdek geliştiricinin hesabını sonlandırdı ve projenin ana sayfası ortadan kayboldu.
Bilgisayar korsanının izlerini gizlemedeki belirgin başarısı ve açık kaynak geliştiricisi rolünü üstlenmedeki çevikliği, güvenlik araştırmacıları arasında arka kapının Rusya veya Çin gibi bir ulus devlet tarafından uygulanmış olabileceği yönünde spekülasyonlara yol açtı, ancak henüz kesin bir kanıt yok , konuma göre Telli.
XZ Utils arka kapısından hangi Linux dağıtımları etkileniyor?
XZ arka kapısı, kurumsal şirketlerde en yaygın olan Red Hat ve Debian/Ubuntu dağıtımlarını hedef alıyordu. Bununla birlikte, Arch Linux, Gentoo, Fedora gibi daha yeni yazılımlara sahip dağıtımlar ve Debian'ın deneysel ve kararsız çeşitleri, XZ'nin etkilenen sürümlerini içerme olasılıkları daha yüksek olduğundan en çok etkilenenler oldu.



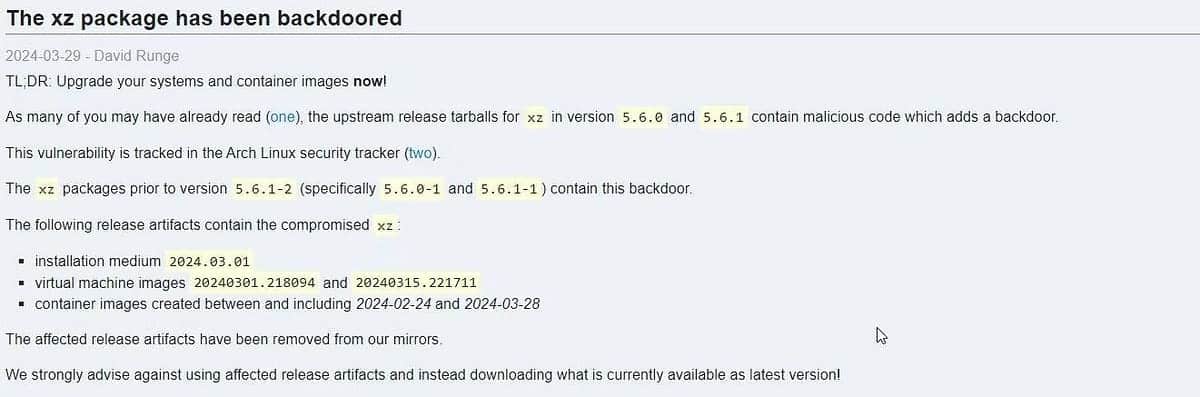
Kurumsal Linux dağıtımları istikrarlı dağıtımları tercih ettiğinden şu anda etkilenmemiş görünüyorlar. Debian, varsayılan olarak web sitesinden indirilebilen sürüm olan kararlı sürümün etkilenmediğini söyledi. Red Hat Enterprise Linux ve Ubuntu'nun da etkilenmediği görülüyor.
Linux makinenizi XZ Utils arka kapısından nasıl korursunuz?
Hangi dağıtımı kullanırsanız kullanın, kısa vadede kendinizi korumanın en iyi yolu, onu paket yöneticinizin güncelleme yardımcı programı aracılığıyla güncel tutmaktır. XZ arka kapısı keşfedildiğinde, Linux dağıtımları hızlı davrandı ve gerekirse sistemde yüklü olan XZ Utils sürümünün düşürülmesi için sistem güncellemelerini zorladı. Aynı zamanda aşağıdaki gibi gelişmiş dağıtımları da teşvik etti: Kemer Kullanıcılarının mümkün olduğunca çabuk güncelleme yapması gerekiyor.
Saldırı, endişe verici soruları gündeme getiriyor... Açık kaynak proje yönetimi. Diğer birçok açık kaynaklı proje gibi, XZ Utils de tek ve ücretsiz bir geliştirici tarafından bakımı yapılan, yaygın olarak kullanılan bir yazılım parçasıdır. Benzer bir sorun, 2014 yılında OpenSSH'yi etkileyen Heartbleed hatasına yol açtı.
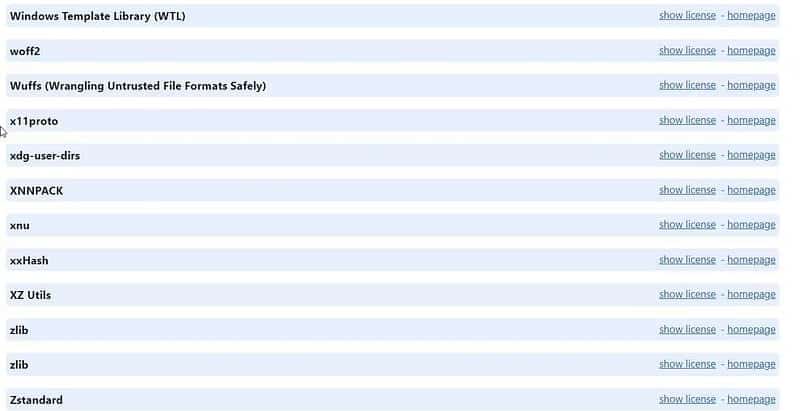
Bu tür projeler neredeyse tüm Linux dağıtımlarının bir bileşenidir ve bu tür açık kaynaklı projeler aynı zamanda ticari tescilli uygulamalarda da yaygındır. Spotify veya Google Chrome gibi birçok popüler uygulamanın Hakkında bölümlerini incelerseniz, bunların da birçok açık kaynaklı bileşeni kullandıklarını göreceksiniz. XZ Utils Chrome'da yerleşiktir.
Geliştiriciler bu araçları kullanıyor çünkü yazılımın her parçasını sıfırdan yazmak zorunda olmadıkları için işlerini çok daha kolaylaştırıyorlar.
İleriye dönük olarak kullanıcılar ve şirketler, güvendikleri açık kaynak uygulamalarla ilişkilerini yeniden değerlendirmek zorunda kalacak. Bunun, açık kaynak geliştiricilerinin daha fazla incelenmesinden geliştiricilere tazminat ödemenin yollarını bulmaya kadar değişebileceğini öne sürüyor. Rob MenschingBöylece yorgunluk yaşamazlar.
Bu saldırının ardından açık kaynak geliştirmenin daha fazla inceleneceği neredeyse kesin gibi görünüyor. Artık görüntüleyebilirsiniz Sağlık hizmetlerine yönelik siber saldırılar: Nasıl oluyor ve ne yapabilirsiniz?.