Çoğu çevrimiçi dolandırıcılık hala tek bir amaca odaklanıyor: şifrenizi çalmak. Sahte giriş sayfalarına, şüpheli bağlantılara ve hesap bilgilerimizi "doğrulamamızı" isteyen acil e-postalara karşı dikkatli olmaya kendimizi alıştırdık.

Ancak Microsoft hesaplarına yönelik yeni bir saldırı dalgası farklı şekilde işliyor. Kurbanlar gerçek Microsoft web sitesine giriş yapıyor, meşru güvenlik kontrollerini kullanıyor ve hatta çok faktörlü kimlik doğrulamasını başarıyla tamamlıyorlar; ancak saldırganlar yine de erişim sağlıyor.
Bu teknoloji, şu şekilde bilinir: Cihaz kodu kimlik avıŞifrenizi kesinlikle çalmaz. Bunun yerine, Microsoft'un kendi kimlik doğrulama sistemini tam olarak tasarlandığı gibi kullanarak, erişim izni vermeniz için sizi kandırır.
Hızlı Linkler
Cihaz koduyla giriş yapmak gerçekten çok kullanışlı.
Daha önce birkaç kez kullanmış olabilirsiniz.
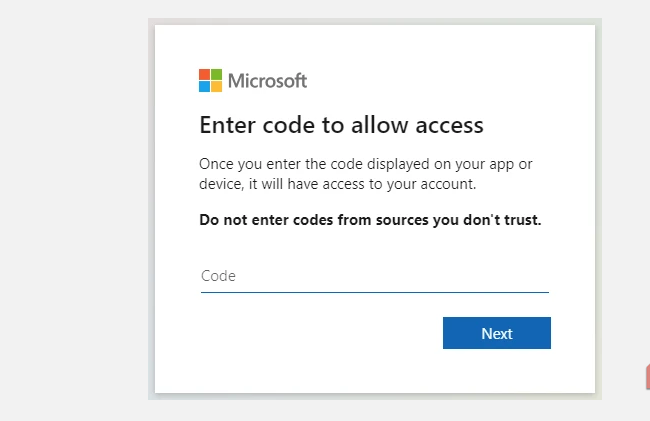
Microsoft, diğer büyük teknoloji şirketleri gibi, "devamı" denilen bir şeyi destekliyor. Cihaz yetkilendirme akışıBu, cihaz koduyla giriş olarak da bilinir. Ancak daha yaygın olarak, tam bir giriş sayfası yerine cihazlarınızda eşleşen bir giriş kodunun görüntülenmesidir ve giriş işlemini tamamlamak için bu kodu eşleştirmeniz veya girmeniz gerekir.
Bu özellik, özellikle tam bir giriş sayfasını kolayca görüntüleyemeyen cihazlarda veya sınırlı işlevselliğe sahip bir cihaza bağlanırken gerçekten kullanışlıdır. Örneğin, akıllı TV'nizde veya otel odanızdaki TV'ye bağlanırken bu simgelerle karşılaşmış olabilirsiniz – her ikisi de bunun en iyi örnekleridir.
Çoğu zaman bu süreç tamamen güvenlidir ve tehlikeli bir yanı yoktur. Ancak belirli bir güvenlik açığından yararlanıldığında her şey değişir.
Meşru özellikler size karşı kullanılabilir.
Yaygın bir varsayımı istismar ediyor.
Cihaz koduyla giriş yapmak inanılmaz derecede kullanışlıdır. Ancak, cihaz girişlerinde kodu giren kişinin isteği başlattığı varsayıldığı için bu yöntem kötüye kullanılabilir. Sürecin aksamasının bir nedeni de budur.
Saldırgan e-posta adresinizi veya diğer bilinen iletişim bilgilerinizi biliyorsa, kendi cihazından bir oturum açma isteği başlatarak benzersiz bir oturum oluşturabilir. Microsoft (ve diğer teknoloji şirketleri) daha sonra bu oturumla ilişkili geçerli bir cihaz belirteci oluşturur.



İşte işler burada karmaşıklaşıyor. Saldırgan, kodu kendisi kullanmaya çalışmak yerine, başka bir işlem gibi gizleyerek doğrudan size gönderebilir; bu işlemlerin çoğu bilindik kimlik avı taktikleri kullanır:
- Şüpheli faaliyet iddiasıyla ilgili güvenlik uyarısı.
- Microsoft 365'ten acil duyuru
- Teams'ten gelen mesajlar veya BT destek mesajları
- İş veya diğer e-posta talepleri
Bu istek sizi resmi Microsoft oturum açma sayfasına yönlendirir ve hesabınızı "güvenli hale getirmek" veya "doğrulamak" için verilen kodu girmenizi ister. İstismar sürecinin bir sonraki aşaması burada başlar. Sahte bir oturum açma sayfasına veya ustaca tasarlanmış bir kimlik avı portalına girmiyorsunuz: Bu gerçek bir Microsoft oturum açma sayfası ve kimlik doğrulama kontrolleri gerçek.
Her zamanki gibi giriş yapmak için cihaz kodunuzu giriyorsunuz, isteği kabul ediyorsunuz ve hesabınızın güvenliğini sağladığınızı düşünüyorsunuz. Ancak gerçekte, saldırganın kimliğini doğrulamış ve hesap anahtarlarınızı ona teslim etmiş oluyorsunuz.
Tüm süreç boyunca şifreniz asla açıklanmaz, ancak hesabınızı doğrudan teslim etmiş olursunuz.
Cihaz koduyla giriş yapma dolandırıcılığı neden bu kadar iyi çalışıyor?
Her şey gelenekle ilgili.
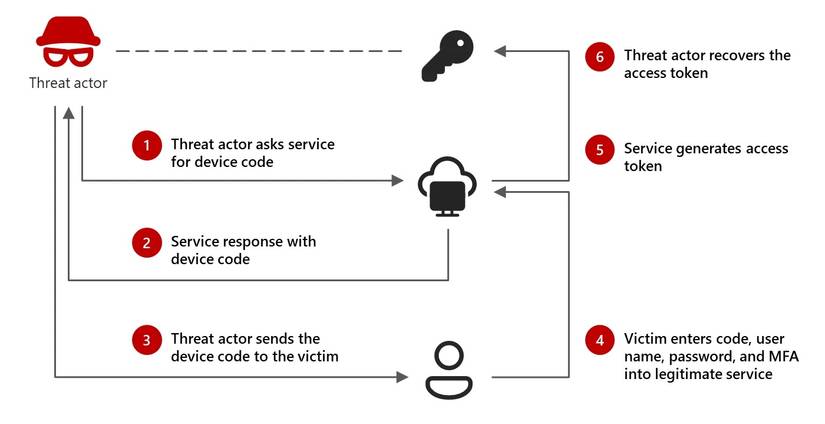
Cihaz koduyla giriş yapma dolandırıcılığının en büyük sorunu, geleneksel kimlik avı taktiklerinin çoğunun ötesine geçmeleridir. Kimlik avı genellikle klonlanmış bir giriş sayfası, benzer bir giriş sayfası veya kimlik bilgilerini ele geçiren bir sistem içerir.
Cihaz koduyla giriş yapma dolandırıcılığı ise tüm bunları atlatarak her şeyi meşru ve yasal gösteriyor. Aslında "meşru" bile görünmüyor; çünkü Microsoft kimlik doğrulama süreciyle etkileşim halindesiniz. Tüm dolandırıcılık, her şeyin olması gerektiği gibi işlemesinden kaynaklanıyor; sadece sizin için biraz tersine çevrilmiş oluyor.
Peki, bir saldırgan erişim belirtecinizi kullanarak ne elde edebilir?
Açıkçası, bir saldırganın desteklenmesi kötü bir durum.
Kimlik doğrulama tamamlandıktan sonra Microsoft, oturum açma işleminin doğrulandığına dair geçici bir kanıt görevi gören bir erişim belirteci (access token) verir. İşlevsel olarak, sistem belirteç sahibinin kimliğini zaten doğruladığını varsayar ve böylece kimlik bilgilerini tekrar tekrar istemeden erişime izin verir.
O halde cevap, saldırganın hedef hesaptan gerçekte ne elde edebileceğine bağlıdır. Örneğin, Outlook hesabınız hedef alınırsa, saldırgan e-postalarınıza ve dolayısıyla bu adresle ilişkili diğer hizmetlere (şifreleri sıfırlayarak, 2FA kodlarına erişerek vb.) erişebilir.
Ancak Teams oturum açma işleminiz hedef alınırsa, saldırgan şirketinizin Teams hesabına erişebilir ve oradaki verilere ulaşabilir.
Peki, cihaz kodu kimlik avı saldırılarından kendinizi nasıl koruyabilirsiniz?
Hiç bitmeyen sürekli teyakkuz
Özetle, kod tabanlı cihaz oturum açma saldırılarına karşı en iyi savunma, cihaz oturum açma işleminin aslında nasıl çalıştığını anlamaya çalışmaktır. Cihaz oturum açma süreçlerine dair temel bir anlayış bile sizi koruyacaktır. Bu kimlik avı saldırısından.
Özetle, cihaz oturum açma kodları yalnızca başka bir cihazda kendiniz oturum açma işlemini başlattığınızda görünmelidir. Microsoft, hesabınızı güvence altına almak için size rastgele bir kod göndermez; tıpkı parolanızı istemek, iki faktörlü kimlik doğrulama (2FA) kodunu onaylamak vb. için size asla e-posta göndermeyeceği gibi.
Bu sadece Microsoft ile ilgili değil. Hiçbir şirket, teknoloji şirketi olsun ya da olmasın, sizden bu bilgileri istememeli. Bu bilgiler özeldir ve yalnızca size aittir.
Çoğu durumda, kimlik avı dolandırıcılığını tespit etmek için yaygın güvenlik kurallarını uygulayabilirsiniz:
- E-posta, sohbet veya kısa mesaj yoluyla gönderilen giriş kodlarını asla kullanmayın.
- Beklenmeyen kimlik doğrulama isteklerini, parola isteklerini ele aldığınız şekilde ele alın.
- Tetiklemediğiniz bir çok faktörlü kimlik doğrulama (MFA) istemi alırsanız, derhal reddedin.
- Microsoft oturum açma etkinliğinizi düzenli olarak kontrol ederek, alışılmadık uygulamalar veya oturumlar olup olmadığını inceleyin.
Unutmayın ki kimlik doğrulama kodları doğrulama adımları değil, izinlerdir. Eğer işlem başlamadıysa, bir başkası başlatmıştır.