Siber saldırıların ve ihlallerin giderek sıklaştığı günümüzde, her kuruluşun güvenliğini artırması ve varlıklarının güvende olmasını sağlayacak önlemler alması önemlidir. Bilgi Güvenliği Üçlüsü, her şirketin ve altyapının güvenlik duruşunu iyileştirmek için hayati bir modeldir. Peki CIA üçlüsü tam olarak nedir? Güvenli bir sistem oluşturmanıza ve sürdürmenize nasıl yardımcı olur? Doğrulamak Uzaktan çalışmanın siber güvenlik riskleri ve bunların nasıl ele alınacağı.
Hızlı Linkler
CIA üçlüsü nedir?
Bilgi güvenliği üçlüsü (CIA), Gizlilik, Bütünlük ve Kullanılabilirlik kelimelerinin kısaltmasıdır. Her sistemin veya şirketin güvenliğine rehberlik etmek için kullanılan bir modeldir.
CIA üçlüsü bilgi güvenliği veya veri güvenliğine odaklanır, başka bir deyişle üç temel bileşeni içeren bir bilgi güvenliği modelidir: gizlilik, bütünlük ve kullanılabilirlik. Bu model, veri ve bilgi güvenliği uygulamalarının amaçlarını ve hedeflerini tanımlar ve işletmelerin veri korsanlığı/sızıntısı, kötü amaçlı yazılım saldırıları, kimlik avı, kimlik bilgisi ihlalleri, web tabanlı saldırılar ve daha fazlası gibi dijital tehditlere karşı savunma yapmasına yardımcı olur.
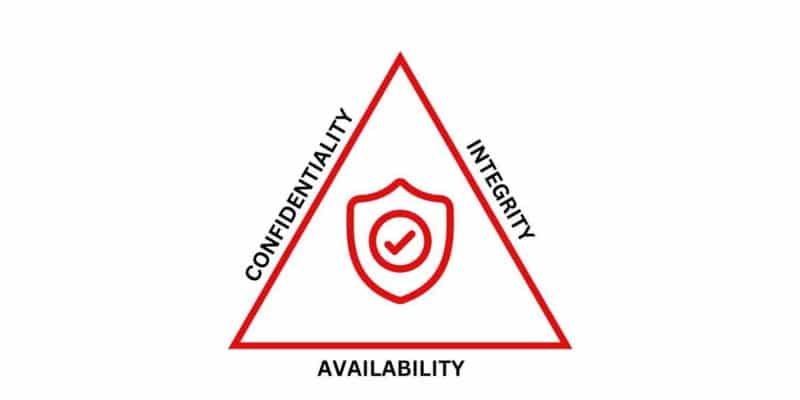
CIA üçlüsü bir üçgene benzetilebilir. Güvenli bir sistem oluşturmak için uyulması gereken üç ilgili kural ve ilkeyi sağlar. CIA üçlüsünün temel bileşenlerinden biri karşılanmazsa sistem güvenli olmayacaktır.
CIA üçlüsü, etkili güvenlik altyapısı ve politikalarının temelini oluşturur; Bu uygulamaya konulduğunda, güvenlik profesyonellerinin politikalar oluşturması ve bireyin güvenlik açıklarını analiz etmesi kolaylaşır.
Gizlilik
Gizlilik, şirketinizin verilerinin ve varlıklarının gizliliğiyle ilgilidir. Bu, yalnızca yetkili çalışanların ve hesapların özel verilere erişmesi gerektiği anlamına gelir. Yetkisiz herhangi bir hesap, sistemdeki verileri veya komutları okuyamamalı, yazamamalı veya yürütememelidir.
Bir şirkette hesabınız varsa, hesabınızdaki verilere erişebilmeniz veya verileri değiştirebilmeniz için önce oturum açmanız gerekir. Bilgilerinizi girme işlemi, kimliğinizi doğrulamak için şirketin veri tabanıdır. Bu, varlıklarınızı gizli tutmak için yapılır. Bir bilgisayar korsanı hesabınıza ve verilerinize erişim kazanırsa gizliliğiniz ihlal edilmiş demektir.
Gizlilik ihlallerinin bazı örnekleri arasında ortadaki adam (MitM) saldırıları, paket koklama, SQL enjeksiyonu, bir kuruluşa doğrudan siber saldırılar veya kasıtsız veri sızıntısı yer alır.
Çoğu zaman parolalar güvenli bir şekilde saklanmadığı için gizlilik ihlal edilir. Parolaları şifrelemek ve parola yöneticileri ve tek oturum açma sağlayıcıları gibi parolasız kimlik doğrulamayı kullanmak, varlıklarınızın gizliliğini ve dolayısıyla güvenliğinizi artırmanıza yardımcı olur. Her kullanıcının kimliğini doğrulamak ve verilere erişme ve bunları değiştirme yetkisine sahip olduğundan emin olmak için işletme genelinde çok faktörlü kimlik doğrulama da uygulanmalıdır.



bütünlük
Siber güvenlikte bütünlük, bir sistemde depolanan varlıkların ve verilerin güvenilirliğini, güvenilirliğini ve orijinalliğini ifade eder. Birisi veri aktarmak için web sitenizi veya uygulamanızı kullandığında, bu veriler ona herhangi bir müdahale olmadan ulaşıyor mu?
Dürüstlük, sahip olduğunuz veya bakımıyla görevlendirildiğiniz her varlığın her zaman doğru, eksiksiz ve tutarlı olmasını sağlar. Bütünlük, sisteme saldıran ve önemli verileri, kayıtları ve bilgileri değiştiren siber suçlular tarafından tehlikeye atılabilir.
Sisteminizin bütünlüğünü sağlamanın yolları arasında şifreleme, mesaj özetlerinin kullanımı ve dijital filigranlar yer alır. Bu yöntemler, hiçbir değişiklik yapılmadığından emin olmak için aktarımın başında ve sonunda verileri kontrol etmenizi sağlar. Diğer yöntemler arasında sürüm kontrolü ve izinsiz giriş tespit sistemlerinin kullanılması yer alır.
Dürüstlük, siber güvenlikte yerini bir başka önemli kavrama daha bırakıyor: inkar edilemezlik.
Reddetme, bir sözleşmenin veya işlemin geçerliliğinin reddedilmesi veya itiraz edilmesi anlamına gelir. Reddedilmeme, gönderenin alıcıya mesaj göndermeyi inkar edememesini ve bunun tersinin mümkün olmasını sağlar. Göndericiye teslimat kanıtı, alıcıya da göndericinin kimliğini gösteren kanıt sunulur. Bu şekilde her iki taraf da aktarılan şeyin güvenliğinden emin olur. İnkar edilemezlik aynı zamanda kriptografi ve dijital imzaları da kullanır.
Kullanılabilirlik
Eğer verinin gizliliği ve bütünlüğü garanti altındaysa ve buna rağmen erişilemiyorsa, bunların hiçbir anlamı yok, değil mi?
CIA üçlüsünde erişilebilirlik, bir şirket veya sistemdeki tüm veri ve varlıkların yetkili kullanıcılar tarafından her zaman erişilebilir olması gerektiği anlamına gelir. Bunu başarmak için tüm veritabanlarının, teknik altyapının ve sistemlerin (hem yazılım hem de donanım) düzenli olarak bakımının yapılması ve çalışır durumda tutulması gerekir.
Kullanılabilirlik ihlaline bir örnek, hizmet reddi (DoS) saldırısıdır. Hizmet reddi (DoS) saldırısı, bir siber suçlunun bir sistemi çok fazla trafiğe boğması ve onu kullanıcılar için erişilemez hale getirmesi durumunda meydana gelir. Kullanılabilirlik ihlallerinin diğer örnekleri arasında saldırılar yer alır Arabellek taşması Ekipman arızası ve basit insan hataları.
Kullanılabilirlik ihlallerini sınırlamak için her zaman birden fazla veri yedek kopyasına sahip olmanız gerekir. Artıklık kavramının sunucular, veritabanları ve uygulama ağları gibi donanım ve yazılım altyapılarında da uygulanması gerekmektedir. Yedeklilik, her zaman kullanılabilirliği sağlamak için aynı depolama altyapısının birden fazla örneğinin muhafaza edildiği bir uygulamadır. Saldırı durumunda bir sonraki cihaz veya cihaz, saldırılan cihazı herhangi bir aksama olmadan çalıştırabilir. Doğrulamak Bulut güvenliği duruş yönetimi nedir ve neden önemlidir?
CIA üçlüsü neden önemlidir?
CIA üçlüsü siber güvenlikte çok önemli bir kavramdır çünkü sistemlerin ve varlıkların güvenliğini sağlamak için bir rehber ve kontrol listesi görevi görür. CIA üçlüsü ile şirketlerin ve güvenlik personelinin güvenilir ve emniyetli sistemler oluşturması kolaylaştı.
Olaylara müdahalede, CIA üçlüsü, üçlünün ele geçirilen kesin bölümlerinin belirlenmesinde önemlidir ve ekibin buna göre yanıt vermesine yardımcı olur. Doğrulamak İnsanları siber güvenlik alanında çalışmaya teşvik etmenin en iyi yolları.
Gizlilik, bütünlük ve erişilebilirlik: hangisi en önemli?
Her biri çok farklı olduğundan ve herhangi bir sistemin güvenliği için gerekli olduğundan en önemli üç kavramı seçmek zor olacaktır. Bazı durumlarda biri diğerine tercih edilebilir. Örneğin, bir siber saldırı sırasında sistem gizliliğini korumak amacıyla kullanılabilirlikten vazgeçilmesi gerekebilir.
Ancak unutmayın, CIA üçlüsünün bir bileşeni hacklenirse o sistemin güvenliği yetersiz kalır. Doğrulamak Siber güvenliği bütçe dahilinde uygulamanın uygun maliyetli yolları.
CIA üçlüsünü kullanarak güvenlik duruşunuzu iyileştirin
CIA üçlüsü, kuruluşunuzun genel güvenlik duruşunu iyileştirmede ve sürdürmede büyük bir rol oynar. Bu üç temel bileşenin mevcut olması sayesinde şirketiniz tehdit aktörlerine ve siber suçlulara karşı güvende kalabilecektir. Ayrıca şirketiniz için farkındalık ve güvenlik eğitimleri yürütürken de yol gösterici olabilirler. Şimdi görüntüleyebilirsiniz Siber Güvenlik Kariyerine Başlamak için En İyi Çevrimiçi Kurslar.