Toplumumuzda dolandırıcılık çok yaygın ve dikkatli olmazsanız, e-posta meşru göründüğü için para transferine razı olabilirsiniz. Dolandırıcılar, logoları inandırıcı hale getirme, gönderenin adını satıcılarınızın adlarıyla eşleştirme ve konu satırına tam doğru miktarda aciliyet katma sanatını mükemmelleştirmişlerdir. Sonuç olarak, en zekilerimizi bile kandırabilirler.

Ancak asıl sorun şu ki, bir e-posta aldığınızda, genellikle görünen içeriğe bakarak doğruluğunu teyit edersiniz. Bir keresinde PDF dosyalarını açmadan önce kullanılması gereken bir kontrol listesinden bahsetmiştim.Ancak, bir e-postanın gerçek olup olmadığını varsaymadan önce kontrol edilmesi gereken bir dizi kriter de vardır. Aranması gereken asıl bilgiler genellikle meta verilerde bulunur.
Hızlı Linkler
"Kimden" alanı, e-postayı kimin gönderdiğini kanıtlamaz.
Kimlik doğrulama, markayı değil, alan adını doğrular.
Görüntülenen isme güvenmemeyi öğrenin çünkü genel olarak bakıldığında, bu hiçbir şeyi kanıtlamaz. Elbette, özellikle Gmail veya Outlook kullanıyorsanız bu genellikle açıktır, ancak bu sadece bu e-posta istemcilerinin çoğunun tasarım şeklinden kaynaklanmaktadır; doğrulama yerine kolaylığa öncelik verirler.
Üzerinde açıkça "PayPal Güvenliği" yazan bir e-posta almak, PayPal'ın gönderdiği anlamına gelmez. Gerçek gönderici başka biri olabilir. [e-posta korumalı]PayPal'daki küçük harf "L"yi "1" rakamıyla değiştirmek, aceleniz varsa zor olabilir. Gerçek göndericiyi görmek için başlık kısmını kontrol edin. Başlangıç Gönderenin e-posta adresi açılı parantezler içinde yer almaktadır. Ancak bu tek başına kesin bir orijinallik teyidi sağlayamaz. E-postanın kaynağını doğrulamanız gerekir. Gmail'de e-postayı açın, yanıt simgesinin yanındaki üç noktaya tıklayın ve ardından Yanıtla'ya tıklayın. Orijinali gösterMasaüstü Outlook'ta şu adımları izleyin: Dosya ->Özellikler ->İnternet BaşlıklarıApple Mail'de şuraya gidin: Görüntüle ->Mesajınız ->Tüm BaşlıklarOrijinal mesaj sayfasında önemli olan üç veri noktası şunlardır: Gönderen, Dönüş Yolu ve Kimlik Doğrulama Sonuçları (SPF, DKIM ve DMARC sonuçları).
SPF, DKIM ve DMARC değerleri şu şekilde olmalıdır: PASSAncak bu tek başına gerçekliği kanıtlamaz. Fakat e-postanın doğru şekilde doğrulandığını, yani gönderenin alan adı üzerinde teknik kontrolü olduğunu gösterir. Unutmayın, bir suçlu paypa1-secure.com'u kaydedebilir ve SPF'yi yapılandırıp, mesajları DKIM ile imzalayıp, DMARC politikasını uygulayarak teknik kontrolü başarıyla kurabilir.
Bu aşamada, sahte bir e-postanın birincil göstergesi, başlıklar (Gönderen, Dönüş Yolu, SPF/DKIM sonuçları) arasındaki uyumsuzluktur. Görünür Gönderen adresinin Dönüş Yolu'ndaki alan adıyla eşleştiğinden emin olun ve SPF IP adreslerinin gerçek marka alan adına yönlendirildiğini doğrulayın. Tüm bunlar doğrulanırsa, e-postanın sahte olma olasılığı düşüktür.
E-posta istemciniz kimlik avı saldırılarını yakalamak için çok çalışıyor, ancak hiçbir filtre mükemmel değildir. Gelişmiş saldırılar, yeni kayıtlı alan adları ve ele geçirilmiş hesaplar üzerinden yönlendirilen e-postalar, otomatik savunma sistemlerini düzenli olarak atlatmaktadır..
"Alındı" ifadesi, e-postanın aslında nereden geldiğini gösterir.
Her e-posta sunucusu, saldırganların kontrol etmekte zorlandığı bir iz bırakır.
Bir e-posta sunucusu bir mesajı işlediğinde, başlığın en üstüne "Alındı" satırını ekler. Saldırgan, e-posta sistemlerinden ayrılmadan önce "Alındı" satırlarını taklit edebilir. Ancak, gelen posta sunucusu da "Alındı" dizesinin bir parçası olarak bir satır daha ekler. Saldırganın taklit edemeyeceği şey işte bu eklemedir. Eğer bir tutarsızlık varsa, e-postadan şüphelenmelisiniz.
Bu bilgiyi e-posta kaynağı görüntüleme sayfasında hala görebilirsiniz. İşte e-posta sağlayıcılarının kabul ettiği ilk "Alındı" satırının bir örneği:



Alındı: a74-66.smtp-out.amazonses.com adresinden (a74-66.smtp-out.amazonses.com. [54.240.74.66]) mx.google.com tarafından
Bu örnekte, gönderenin eklediği değil, Google'ın yazdığı satır yer alıyor. Bana sadece Google'ın e-postayı 54.240.74.66 IP adresinden smtp-out.amazonses.com üzerinden aldığını söylüyor. Şimdi, bunun mantıklı olup olmadığını görmek için, mesajdaki diğer görünür başlıklarla karşılaştırmam gerekiyor.
Bu mesajda, başlıkta görünen gönderen şudur: [e-posta korumalı]Return-Path, Amazon alan adı olan amazonses.com'dur. Daha önce kontrol ettiğim diğer bilgilerden, SPF'nin bu Amazon SES IP adresini (54.240.74.66) ve DKIM'in de makeuseof.com'u geçtiğini görebiliyorum. Her şey tutarlı. Şirketlerin Amazon SES altyapısını kullanarak bildirim göndermesi çok yaygın olduğundan, genel tablo da buna uyuyor.
Geçerli bir e-posta şu adımları içeren bir yönlendirme yolunu izler:
- Tanınmış posta servisi
- Sunucu eşleştirme kimlik doğrulaması
- Zincirde rastgele bir hosting sağlayıcısı bulunmamaktadır (tanınmış bir e-posta servis platformu olması gerekmektedir).
Sahte e-postalar genellikle, servis sağlayıcısının ilgisiz bir VPS'den, garip bir alan adından veya reklamı yapılan göndericiyle ilişkili olmayan bir IP adresinden mesaj alması şeklinde bir iz bırakır.
Bunların hepsi genel olarak doğru olsa da, daha gelişmiş saldırıların ele geçirilmiş meşru hesaplar veya bilinen bulut hizmetleri üzerinden de gerçekleşebileceğini unutmayın; bu nedenle bu uyarı işaretlerinin olmaması %100 meşruiyet garantisi vermez.
Mesaj kimliği ve zarf bozulmaları, özensiz veya toplu kimlik avı girişimlerini ortaya çıkarır.
Altyapının detayları, taklit edilmeye çalışılan markayla nadiren örtüşür.
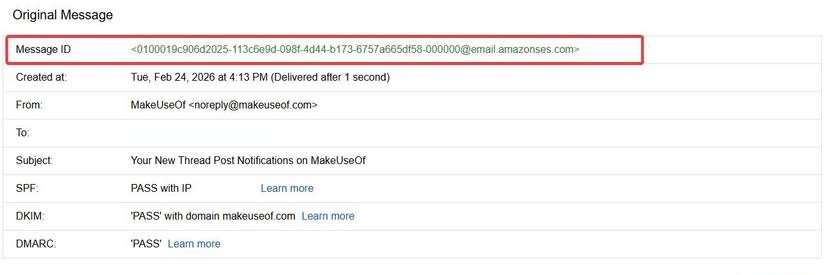
Mesaj Kimliği (Message-ID) alanı da göz ardı edilmemesi gereken önemli bir başlıktır. Kaynak kod görüntüleme sayfasında gördüğünüz ilk öğedir. Bu, mesaj gönderen sunucu tarafından oluşturulan küresel olarak benzersiz bir tanımlayıcıdır. Genellikle @domain bileşeniyle biten uzun bir dize şeklinde gelir. Bu alana çok dikkat etmelisiniz.
Amazon.com'dan gelen bir mesajın Mesaj Kimliğinin Amazon alan adıyla bitmesini beklemelisiniz. Amazon yerine @cheapmailer.hosting123.net gibi bir şey alırsanız bu bir uyarı işaretidir; göz ardı etmeyin.
Ancak, Message-ID'de mesajın gerçek olmadığına dair başka bazı kanıtlar da bulunmaktadır:
- Mesaj kimliği tamamen eksik.
- Birbirleriyle ilgisi olmayan kimlik avı e-postalarında mesaj kimliği biçimleri tamamen aynıdır.
- kafalar X-Mail Eski veya tuhaf.
- X-Kaynak-IP Exposed, konut tipi veya düşük maliyetli bir hosting hizmeti yelpazesini ifade eder.
Mesaj Kimliği'nin sahte e-postaları tespit etmek için bu kadar güçlü bir araç olmasının nedeni, gelişmiş saldırganlar bunları temizleyebilse de, toplu kimlik avı saldırılarının genellikle gelişmişlikten ziyade sayıya öncelik vermesidir.
Mesaj Kimliği (Message-ID), saldırganların taklit etmesi en kolay başlıklardan biridir; bu nedenle ikna edici bir Mesaj Kimliği asla gerçekliğin kanıtı olarak kabul edilmemelidir; değeri neredeyse tamamen, onu düzgün bir şekilde ayarlamaya zahmet etmeyen tembel veya otomatik kimlik avı kampanyalarını tespit etmekte yatmaktadır.
Üç başlığı birleştirmek
Bahsettiğim üç başlığın ortak noktası, hepsinin mesajın nasıl iletildiğiyle ilgili olmasıdır. Mesajın nasıl sunulduğunu dikkate almazlar. Ancak, iletim unsuru çok önemlidir çünkü sunum daha kolay taklit edilebilir. Ayrıca, iletim unsurları, özgünlüğün göstergesi olarak hizmet eden izler bırakır.
بالطبع, Çok sayıda istenmeyen mesaj alıyorsanız, bunların sayısını azaltmak için pratik adımlar atmak akıllıca olacaktır.Çünkü sayıları ne kadar fazla olursa, aralarından bir şeyin düşme olasılığı da o kadar artar.