Sağlık hizmetlerine yönelik siber saldırılar son yıllarda daha yaygın hale geldi. Bu saldırılar, hassas verilerin çalınması, hizmetlerin aksaması ve hatta can kaybı gibi ciddi sonuçlara yol açabilmektedir.
Sağlık tesisleri çeşitli nedenlerle bilgisayar korsanları için iyi hedefler haline gelir; bunlardan en önemlisi, saklanan ayrıntılı hasta bilgilerinin kapsamıdır. Siber suçlular için hasta verilerini başarılı bir şekilde sızdırmak, bir küp altın elde etmek gibidir. Saldırıdan etkilenen tesisler ve hastalar için bu deneyim bir kabusa dönüştü.
Kötü deneyimi çabuk unutmazsınız, ancak buna maruz kalma oranınızı azaltabilir, hatta saldırıları tamamen önleyebilirsiniz. Doğrulamak Yapay zekanın sağlık hizmetleri üzerinde halihazırda sahip olduğu olumlu ve olumsuz etkiler.
Hızlı Linkler
Sağlık hizmetlerine yönelik siber saldırıların manzarası
Sağlık tesislerine yönelik siber saldırılar yeni değil. 2017 yılında fidye yazılımı şunu başardı:WannaCry“Birleşik Krallık'ta Ulusal Sağlık Hizmetinin altındaki halıyı kim çıkardı? Siber saldırılar büyük ses getirdi ancak tehdit aktörlerinin birincil hedefi NHS değildi. Ancak siber suçlular, sağlık tesislerinin pek de kolay olmayan birer meyve olduğunu öğrenmiş görünüyor. 2021'de şunu bildirdi: Halkla İlişkiler Ofisi Bir grup bilgisayar korsanı, 1500'den fazla hastane, okul ve finans şirketine koordineli bir siber saldırı başlattı.
Fidye yazılımı ve kimlik avı, bilgisayar korsanlarının bu saldırılarda kullandığı yaygın yöntemlerdir: sunuculara ayrıcalıklı erişim elde etmek için kimlik avı; Ve fidye yazılımları, yardımcı programları kapatıyor ve parayı sıkıştırmak için önemli dosyalara erişimi engelliyor.
Değerli müşteri verilerini de işleyen teknoloji şirketleriyle karşılaştırıldığında, sağlık tesisleri kolay hedeflerdir çünkü bilgisayar korsanlarının birden fazla giriş noktası vardır. Ayrıca saldırılarının sonuçları hayati tehlike oluşturduğundan, bilgisayar korsanları yönetimin isteklerini hızlı bir şekilde onaylamasını bekliyor. Doğrulamak Sağlık kayıtlarınızı neden güvende tutmalısınız?.
Sağlık hizmetlerine yönelik siber saldırıların çoğu nasıl gerçekleşiyor?
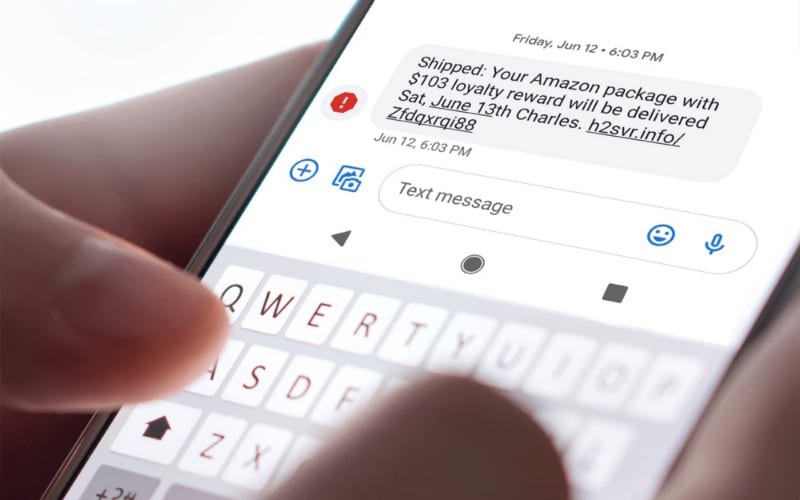
Bilgisayar korsanlarının ana giriş noktası sağlık personeline gönderilen kimlik avı e-postalarıdır. Bilgisayar korsanları, yönetici düzeyinde erişime sahip çalışanları hedeflemeyi tercih etse de, herhangi bir çalışan bunu mümkün kılacaktır. İlk amaç, bir kişiyi e-postayla ilgili kötü amaçlı yazılım indirmeye kandırarak cihazını tehlikeye atmaktır. Kimlik avı hilesi, kötü bir bağlantıya tıklamalarını ve sahte bir kontrol paneline oturum açma bilgilerini girmelerini sağlamak da olabilir.
Artık kötü amaçlı yazılım ele geçirilen çalışanın cihazında olduğuna göre, bir sonraki hedef onu kuruluşun ağına aktarmaktır. Bu genellikle güvenliği ihlal edilmiş bir cihaz ağdaki güvenli olmayan veya güvenli olmayan cihazlara bağlandığında meydana gelir. Bağlantı WLAN, Bluetooth, FTP veya hatta bir USB sürücüsü bağlanarak gerçekleşebilir.
Kötü amaçlı yazılım hedef kuruluşun ağına girdikten sonra yükünü yürütür ve saldırganla bir komuta kontrol sistemi kurar. Bu arka kapı açıkken, bilgisayar korsanları daha fazla sunucuyu tehlikeye atarak ve gelecekteki saldırılar için ağda başka arka kapılar oluşturarak yanal olarak hareket edebilir ve varlıklarını kurabilirler.



Bilgisayar korsanları neden sağlık tesislerini hedef alıyor?
Bu saldırılar para ve kimlik verilerinin ele geçirilmesinden ibarettir. Bilgisayar korsanları dişini kimin çektiğini veya birinin bacağının röntgeninin nasıl göründüğünü bilmekle ilgilenmiyor. Amaç hastaların kişisel bilgilerini ve hayati kayıtlarını elde etmektir. Buna tam ad, adres geçmişi, kart ayrıntıları, sosyal güvenlik numarası, biyometri, doğum belgesi, ölüm belgesi ve daha fazlası dahildir.
Bu bilgileri kullanarak, bir kişinin kimliğini çalmak ve bunu kredi almak, banka hesapları açmak ve hatta hizmet sağlayıcılarla iletişim kurarken birinin kimliğine bürünmek için kullanmak mümkündür. Siber suçlular, kamu yararına dolandırıcılık yapmak için ölüm belgeleri gibi hayati kayıtları da kullanabilir. Çalınan verileri kullanmayı umursamayan bilgisayar korsanları için karaborsada (veya aslında Dark Web'de) buna talep var.
Ancak çalınan hasta verilerinden para kazanmak her zaman kolay değildir. Bu nedenle hackerlar sıklıkla hastane yönetimini fidye ödemeye zorlamayı tercih ediyor. Genellikle dosyaları şifreleyerek ve çalışanların hasta bilgilerine erişmek ve bakım sağlamak için en çok güvendikleri cihazları kullanmasını engelleyerek ödeme almayı tercih ediyorlar.
Böyle zamanlarda sağlık yöneticilerinin erişimi kısıtlanıyor ve üzerlerinde baskı oluşuyor. Fidyeyi ödemekle muhtemelen hükümet tarafından para cezasına çarptırılmak arasında bir seçim yapmak zorundalar (... ABD Hazine Bakanlığı'na) veya verileri sızdırılan hastalardan dava açılabilir. Yönetimin pes etmesi ve marka imajını koruyan ve daha az paraya mal olan seçeneği tercih etmesi alışılmadık bir durum değildir. Fon eksikliği çoğu zaman sağlık kuruluşlarının yeterli güvenlik önlemlerini uygulamaması anlamına geliyor...
Sağlık verilerinizi bilgisayar korsanlarından nasıl koruyabilirsiniz?
Hastaneler sağlık hizmetlerine yönelik siber saldırıların hedefinde yer alıyor ancak hedefin, akıllı saatler gibi sağlık verilerini toplayan ürünler üreten teknoloji şirketlerini de kapsayacak şekilde genişlemesi bekleniyor. Burada sizin, sağlık uzmanınızın, sağlık uzmanınızın veya sağlık hizmetlerini kullanan herkesin risklerinizi azaltmak için yapabileceği şeyler bulunmaktadır.
Eski donanımı yükseltin ve güncel olmayan yazılıma yama yapın
Birçok sağlık tesisi hâlâ Windows 7 ve Windows XP gibi Windows işletim sistemlerinin eski sürümlerini çalıştıran bilgisayarları kullanıyor. Eski işletim sistemlerine yönelik destek sona erdi Bu, bilgisayar korsanlarının mevcut güvenlik açıklarından kolayca yararlanabileceği anlamına gelir. Ancak Windows'un en son sürümünü çalıştıran daha yeni bilgisayar modelleri bile geride kalabilir. Ancak geliştirici desteği olduğu için daha iyidir. Genellikle bilgisayar korsanları bu kusurları istismar etmeden önce, kusurları yamalayan güvenlik güncellemelerini almayı bekleyebilirsiniz.
Ayrıca birçok sağlık tesisi, özel ekipman ve yazılım sağlayan üçüncü taraf şirketlere güvenmektedir. Birden fazla sağlayıcının kullanılması bilgisayar korsanlarının giriş noktalarını artırır; çünkü her şey birbirine bağlıdır. Niş ürün veya hizmetlere güvenirken, ürünlerini geliştirme geçmişi olan şirketlere patronluk taslamak en iyisidir.
Bütçecilerin sarf malzemelerine ve maaş bordrosuna öncelik verdiği bir sektörde, çalışır durumda olsa da eski cihazların yerine para koymak zor olabilir. Ancak siber saldırılardan kaynaklanabilecek olası kayıplar bu maliyeti gerekli kılmaktadır. Doğrulamak Tedarik zinciri saldırılarını önlemenin farklı yolları.
Mavi veya kırmızı takımla sözleşme
Sağlık tesislerindeki BT departmanı, klinik yazılımın bakımından ve bozuk cihazların sorunlarını gidermekten öncelikli olarak sorumludur. Bu departmanlar genellikle siber saldırıları önleyecek beceri veya bilgiye sahip az sayıda çalışanla yalın bir sistem üzerinde çalışır. Bu gibi durumlarda kuruluşunuzun siber güvenlik durumunu değerlendirmek için mavi, kırmızı veya mor bir ekip atamayı düşünün.
Siber güvenlik analistleri buna değer. Bir ekip, ağınıza girseler bile dosyalarınızı bilgisayar korsanları için kullanışsız hale getiren şifreleme protokolleri önerebilir veya uygulayabilir. Ayrıca, BT departmanına sistemleri olumsuz etkilemeden önce siber saldırılarla başa çıkabilmesi için kritik zaman kazandırmak amacıyla aldatma teknolojisi kurabilirler. Doğrulamak Mavi Takım kimdir ve siber güvenliği geliştirmek için nasıl çalışır?
Verileri korumak için siber güvenlikle ilgili en iyi uygulamaları takip edin
Özellikle Sıfır Güven ağ erişimi ve USB bağlantı noktası erişim düzenlemesi olmak üzere uç nokta güvenlik uygulamalarını öneriyoruz. Bu arada, telefon gibi, genellikle kuruluşun ağına bağlanan bir cihaz kullanmanız gerekiyorsa, yalnızca işe özel bir cihaz almayı düşünün. İşletmenizden evinize kötü amaçlı yazılım bulaştırabileceğinden, bu cihazı ev ağınıza derinlemesine entegre etmekten kaçının.
Ancak mobil uygulama kullanıyorsanız mümkün olduğunca az veri paylaşmanızı öneririz. Bir cihazın topladığı veri miktarını sınırlamanın bir yolu, verilerinizi şirket bulutuna yüklemek yerine yerel olarak depolayan bir yöntem kullanmaktır. Doktorunuzun sağlığınızı uzaktan izlemesine yardımcı olan cihazlar kullanıyorsanız, verileri korumak için gelişmiş uçtan uca şifrelemeye sahip bir cihaz talep edin. Doğrulamak Siber güvenliği bütçe dahilinde uygulamanın uygun maliyetli yolları.
Sağlık güvenliğinin geleceği nedir?
Sağlık profesyonelleri, yüksek kaliteli bakım sunmak için büyük ölçüde dijital ekipmanlara güveniyor. Siber saldırılardan kaynaklanan elektrik kesintileri hızla kaosa dönüşebilir. Kalem, kağıt ve analog ekipmanlara aşina olan profesyonel nesil emekliye ayrıldıkça, saldırıların etkisi gelecekte daha da kötüleşecek. Ancak siber güvenliğinizi güçlendirerek riskleri azaltmanız mümkün. Şimdi görüntüleyebilirsiniz Siber güvenlik ile etik hackleme arasındaki karşılaştırma: Aralarındaki fark nedir?