Çeşitli gelişmiş hilelerle kullanıcıları hedef alan sahte Google Chrome uyarılarında artış oldu. Bu uyarılar, kullanıcıları kişisel bilgilerini ifşa etmeleri veya kötü amaçlı yazılım indirmeleri için kandırmayı amaçlayan sahte uyarılar veya uyarılar olarak görünebilir. Verilerinizi ve cihazınızın güvenliğini korumak için bu sahte uyarıları tanıyabilmeniz ve bunlardan uzak durabilmeniz önemlidir.
Sahte Google Chrome uyarıları giderek daha karmaşık hale geliyor ve kullanıcıları, sistemlerini riske sokan kötü amaçlı komut dosyalarını çalıştırmaya yönlendiriyor. Bu sahte uyarıların nasıl çalıştığını ve kendinizi korumak için neler yapabileceğinizi burada bulabilirsiniz. Doğrulamak Google Chrome'da indirme işlemi durduruldu mu? Başarılı bir şekilde nasıl devam ettireceğiniz aşağıda açıklanmıştır.

Hızlı Linkler
Google Chrome sahte uyarıları nedir ve nasıl çalışırlar?
Sahte Google Chrome uyarıları, meşru sistem bildirimlerini taklit eden dolandırıcılık mesajlarıdır. Ana amacı sizi kötü amaçlı komutları çalıştırmanız için kandırmaktır.
Bu uyarılar genellikle şu şekilde görünür:
- Sistem hataları: Acil müdahale edilmesi gereken kritik bir sistem hatası olduğunu iddia eden mesajlar.
- Bildirimleri güncelleTarayıcınızın veya diğer uygulamanızın güncel olmadığını ve acil bir güncellemeye ihtiyaç duyduğunu belirten uyarılar.
- Virüs uyarıları: Cihazınıza virüs bulaştığını ve derhal taranması veya onarılması gerektiğini iddia eden yanlış uyarılar.
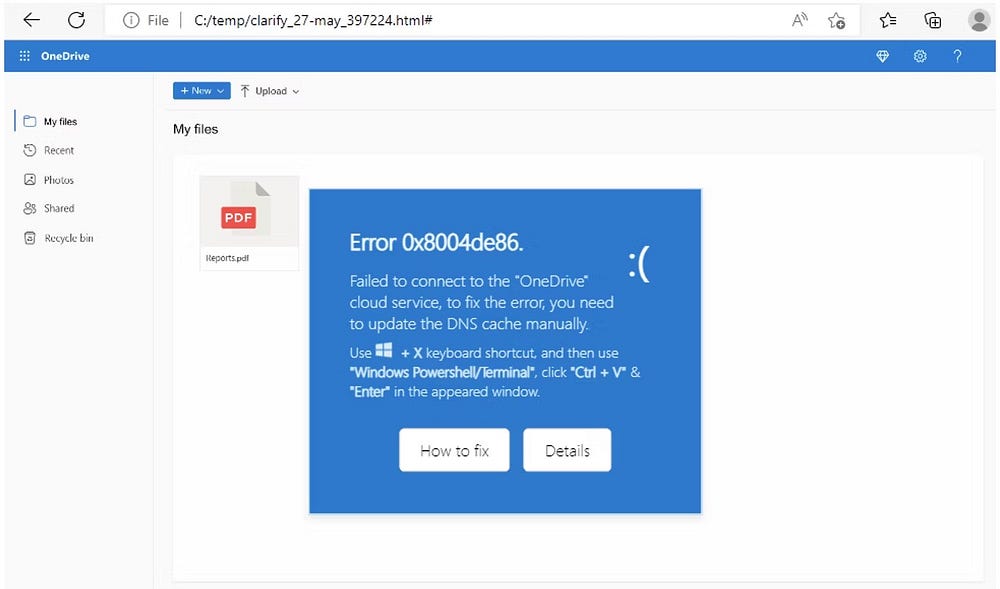
Sahte Google Chrome uyarıları birkaç farklı yöntem kullanır ve benzer yöntemleri kullanan farklı bilgisayar korsanlığı gruplarını akla getirir. Örneğin, göre ProofpointClearFake saldırısı, cihazınıza virüs bulaştırmak için ele geçirilen bir dizi web sitesi ve Blockchain komut dosyası kullanırken, ClickFix saldırısı, cihazınıza kötü amaçlı yazılım bulaştırmak için ele geçirilen web siteleri ve iframe'leri kullanır. Benzer şekilde başka bir saldırı, tehlikeli komutları kopyalamanız ve cihazınızı riske atmanız için sizi kandırmak amacıyla kötü amaçlı HTML ekleri ve sahte hata mesajları kullanır.
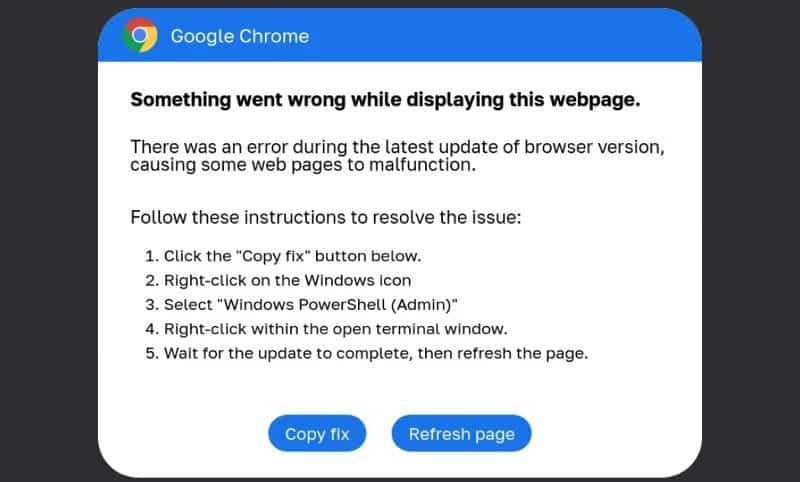
Her saldırı türünde kullanıcıdan Windows PowerShell'i açması ve sahte uyarının sağladığı kodu kopyalayıp yapıştırması istenir. Tahmin edebileceğiniz gibi, bu gerçekleşirse, cihaza ek kötü amaçlı yazılım indirilip yüklenecek ve bu da veri hırsızlığına ve DarkGate, Vidar Stealer, Matanbuchus ve NetSupport gibi kötü amaçlı yazılım ve fidye yazılımlarının yüklenmesine yol açacaktır. Ayrıca, sahte Google Chrome uyarıları büyük bir sorun olsa da ProofPoint, Outlook'un yanı sıra Microsoft Word ve diğer Office uygulamalarında da sahte uyarılar fark etti.
Sahte Google Chrome uyarıları nasıl tespit edilir
Sahte Google Chrome uyarıları ikna edicidir ancak bunları deneyip tespit etmenin birkaç yolu vardır:
- Şüpheli istekler: Bir uyarı penceresi, PowerShell betiğini çalıştırmak veya kök sertifika yüklemek gibi olağandışı bir istekte bulunursa, bu, bir enfeksiyonun açık bir işaretidir. Örneğin Proofpoint, kullanıcıların kötü amaçlı komut dosyalarını kopyalayıp PowerShell'e yapıştırmaları için kandırıldığı ve bunun sonucunda kötü amaçlı yazılımın yüklendiği saldırıları gözlemledi.
- Beklenmeyen pop-up'lar: Yerel Google Chrome bildirimleri aniden görünmüyor. Bu nedenle, Chrome'daki ani pop-up'lara, özellikle de acil eylem gerektiren pop-up'lara karşı dikkatli olun.
- Dilbilgisi ve yazım hataları: Sahte uyarılar genellikle meşru bildirimlerde nadir görülen dilbilgisi hataları içerir. Ancak üretken yapay zekanın ortaya çıkışı, kötü amaçlı yazılımlarda daha az yazım ve dilbilgisi hatası anlamına gelir.
- Bilinmeyen URL'lerSahte Chrome uyarıları genellikle garip ve tanıdık olmayan URL'ler içerir. Çoğu durumda URL güvenli değildir, yani HTTPS yerine HTTP kullanıyor.
- Teklifler gerçek olamayacak kadar iyi: Şüpheli Chrome uyarıları genellikle kötü amaçlı yazılım temizleme araçları gibi ücretsiz uygulamalar sunduğunu iddia eder.
Sahte bir Google Chrome uyarısını tespit etmek şaşırtıcı derecede bir kimlik avı web sitesini tespit etmeye benzer ve çoğu zaman aynı sorunlara yol açar! Doğrulamak Sizi kimlik avı dolandırıcılıklarına karşı daha savunmasız hale getiren kişilik özellikleri.
Kendinizi sahte Google Chrome uyarılarından nasıl korursunuz?
Ayrıca aşağıdaki adımları izleyerek sahte Google Chrome uyarılarına ve diğer kimlik avı ve kötü amaçlı yazılım türlerine karşı savunmanızda proaktif olabilirsiniz:
- Korkutma taktiklerinden kaçınınYanlış uyarılarda, acil eyleme geçmeyi teşvik etmek için sıklıkla acil bir dil kullanılır ve korkutma taktikleri kullanılır. Bu nedenle, yanıt vermeden önce her zaman uyarıyı değerlendirmek için bir dakikanızı ayırın.
- Google ile çapraz doğrulama: Yasal olarak rapor edilip edilmediğini görmek için uyarı mesajını çevrimiçi olarak arayın. Çevrimiçi olarak herhangi bir yerde bulamıyorsanız, bu başka bir uyarı işaretidir.
- Tarayıcı güvenlik özelliklerini kullanın: Kötü amaçlı web sitelerine ve indirmelere karşı korunmaya yardımcı olmak için Gelişmiş Güvenli Tarama modu gibi tarayıcı güvenliği özelliklerini etkinleştirin.
- Şüpheli eklere tıklamaktan kaçının: Şüpheli Chrome uyarılarındaki bağlantılara ve eklere dikkat edin. Bu genellikle kötü amaçlı web sitelerine yol açabilir veya kötü amaçlı yazılım indirmelerine neden olabilir.
- Yazılımı güncel tutun: En son güvenlik yamalarına sahip olduğunuzdan emin olmak için tarayıcınızı ve diğer uygulamalarınızı düzenli olarak güncelleyin.
Kötü amaçlı bir Chrome uyarısını (veya bu konuyla ilgili başka bir uyarıyı) tespit etmek her zaman kolay değildir. Bu tür uyarılar mümkün olduğunca gerçek olacak şekilde tasarlanmıştır. Aksi takdirde işe yaramaz. Ancak herhangi bir uyarıyı tekrar kontrol etmek için zaman ayırarak kendinizi birçok üzüntü ve pişmanlıktan kurtarabilirsiniz. Artık görüntüleyebilirsiniz Google Chrome için En İyi Ücretsiz VPN Uzantıları.