İnternetten dosya indirmek risklidir; çünkü kötü amaçlı yazılımlar, Truva atları ve fidye yazılımları kendilerini zararsız indirmeler gibi gizler. Güvende olmak her zaman pişman olmaktan iyidir, bu yüzden indirmeleri açmadan önce güvenliğini her zaman kontrol etmelisiniz. İndirilen dosyaların bütünlüğünü kontrol etmek, cihazınızı ve verilerinizi olası siber tehditlerden korumak için önemli bir adımdır. Dosyalarınızı çalıştırmadan önce bütünlüğünden emin olmak için güvenilir virüs tarama araçlarını ve çevrimiçi analiz hizmetlerini kullanın.

Hızlı Linkler
6. Windows Güvenliğini (veya yerleşik antivirüsü) kullanın
İndirmeleri doğrulamanın en kolay yolu, bilgisayarınızda zaten yüklü olan Windows Güvenliği'ni kullanmaktır. Windows Güvenliği (eski adıyla Windows Defender) arka planda çalışır ancak indirdiğiniz şüpheli dosyaları tarayabilir. İndirilen dosyaların taranması siber güvenlik uygulamalarının önemli bir parçasıdır.
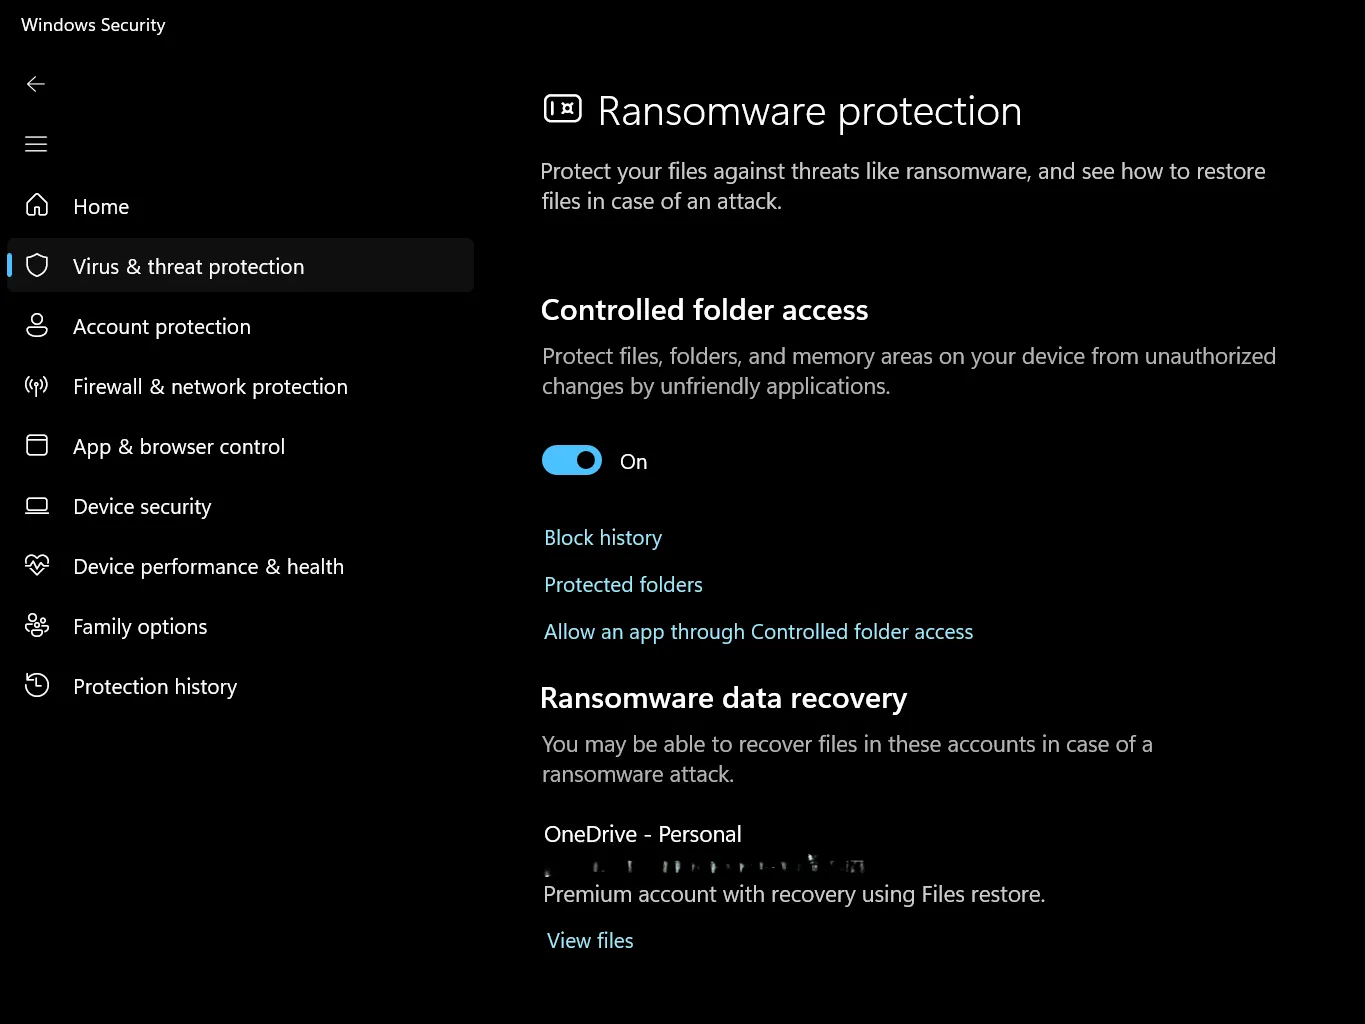
Bir dosyayı kontrol etmek için, üzerine sağ tıklayın ve tıklayın Windows Güvenliği ile tarayın Listeden. Tarama genellikle sadece birkaç saniye sürer ve anında gönül rahatlığı sağlar. Maksimum koruma için şunlara dikkat edin: Fidye yazılımı korumasını etkinleştirin Windows güvenlik ayarlarında.
Peki ya premium ücretli antivirüs yazılımları? Açıkçası, Windows güvenliği önemli ölçüde iyileştirildi. Yıllar boyunca. Çok hassas verilerle ilgilenmiyorsanız veya internetin karanlık köşelerini düzenli olarak ziyaret etmiyorsanız, yerleşik koruma çoğu tehdidi etkili bir şekilde ele alır. Özellikle aşağıdakilerle eşleştirildiğinde çok iyi çalışır: Windows 11 Temel Güvenlik Kontrol Listesi.
Mac ve Linux'ta benzer yerleşik korumalar bulunur, ancak çalışma şekilleri farklıdır. İşletim sisteminiz ne olursa olsun, indirdiğiniz dosyaları, özellikle de sisteminizde kötü amaçlı kod çalıştırabilecek yürütülebilir (.exe) dosyaları veya komut dosyalarını açmadan önce mutlaka bir tarama çalıştırın.
5 ADosya uzantılarını açmadan önce kontrol etmek için
Siber suçluların el kitabındaki en eski numaralardan biri, kötü amaçlı dosyaları sahte uzantılarla gizlemektir. Görünüşte masum görünen "photo.jpg" adlı dosya aslında bilgisayarınızda büyük bir tahribat yaratmayı bekleyen "photo.jpg.exe" dosyası olabilir. Bu teknik "uzantı sahteciliği" olarak biliniyor ve kullanıcının gerçek dosya türlerini tanıma konusundaki zayıflığından yararlanıyor.
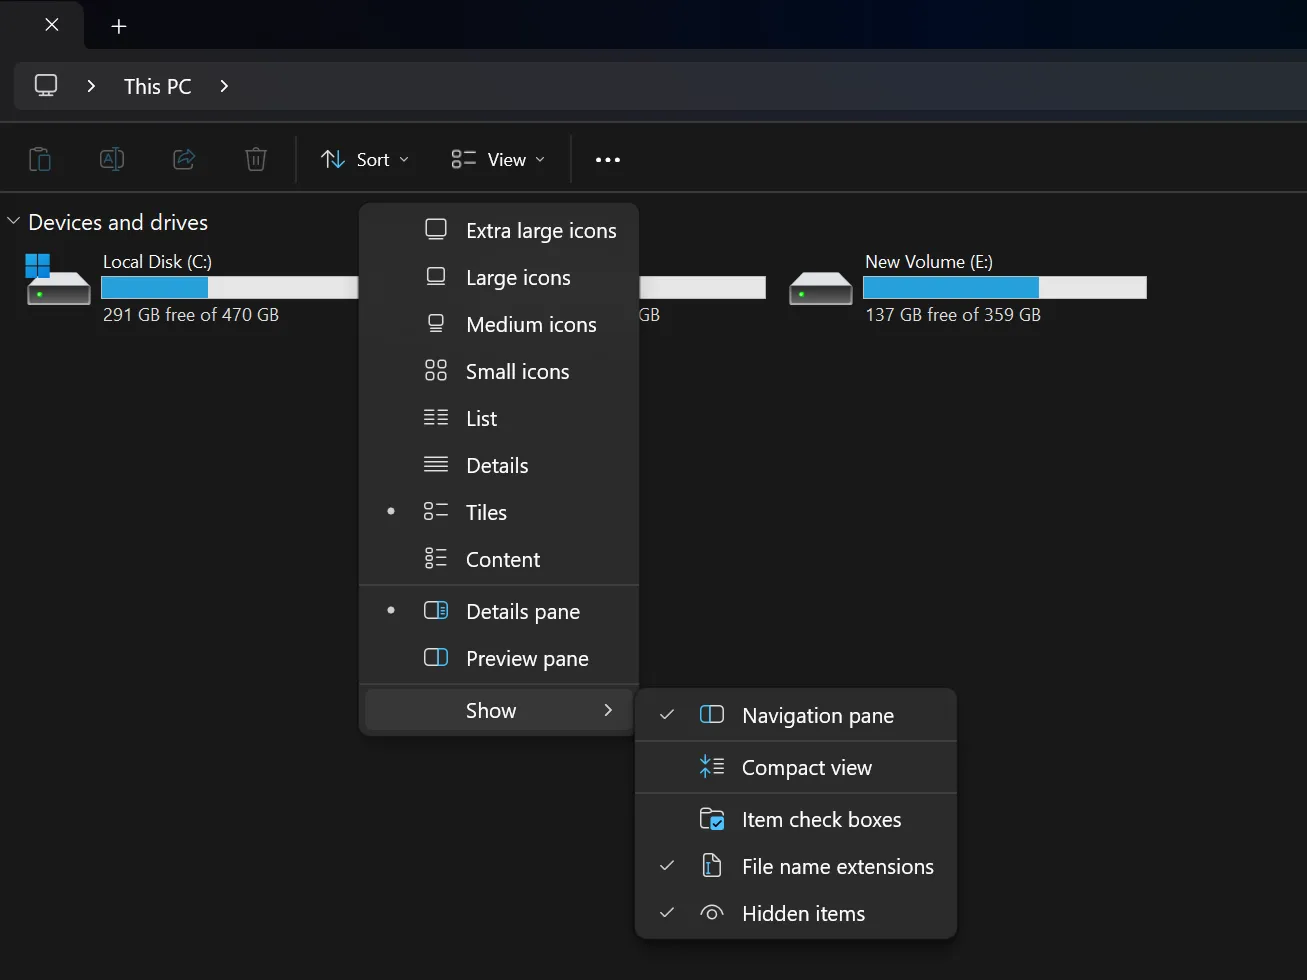
Windows varsayılan olarak dosya uzantılarını gizler, bu da bilgisayar korsanlarının işine yarar. Ancak, yapabilirsiniz Her dosya uzantısını görüntülemek için Windows ayarlarını değiştirin. Bu basit değişiklik, gizli kötü amaçlı yazılımlara karşı çok ihtiyaç duyduğunuz bir koruma katmanı sağlar. Siber güvenlik uzmanları bu özelliğin etkinleştirilmesini şiddetle tavsiye ediyor.
Bilinmeyen kaynaklardan gelen çalıştırılabilir dosyalara (.exe, .bat, .cmd, .vbs, .js, .wsf, .scr) karşı dikkatli olmalısınız. Bu dosya türleri bilgisayarınızda herhangi bir kısıtlama olmaksızın kod çalıştırabilir. Bu yüzden, Bu kötü amaçlı EXE dosyalarını tespit edin ve önleyin Kendinizi beladan kurtarmak için. Ayrıca, makro içeren belgeler (.docm ve .xlsm) de kötü amaçlı kod içerebilir. Bu dosyalar sıklıkla kimlik avı saldırılarında kullanılır.
Gerçek doğalarını gizlemeye çalışan “invoice.pdf.exe” veya “movie.mp4.scr” gibi yinelenen uzantılara özellikle dikkat edin. İkinci uzantı, görüntülenen simgeye bakılmaksızın dosyanın gerçekte ne olduğunu ortaya çıkarır. Bu, saldırganların yüzeysel kullanıcı doğrulamasını atlatmak için kullandıkları yaygın bir taktiktir.
4. Çevrimiçi virüs tarama hizmetlerini kullanın
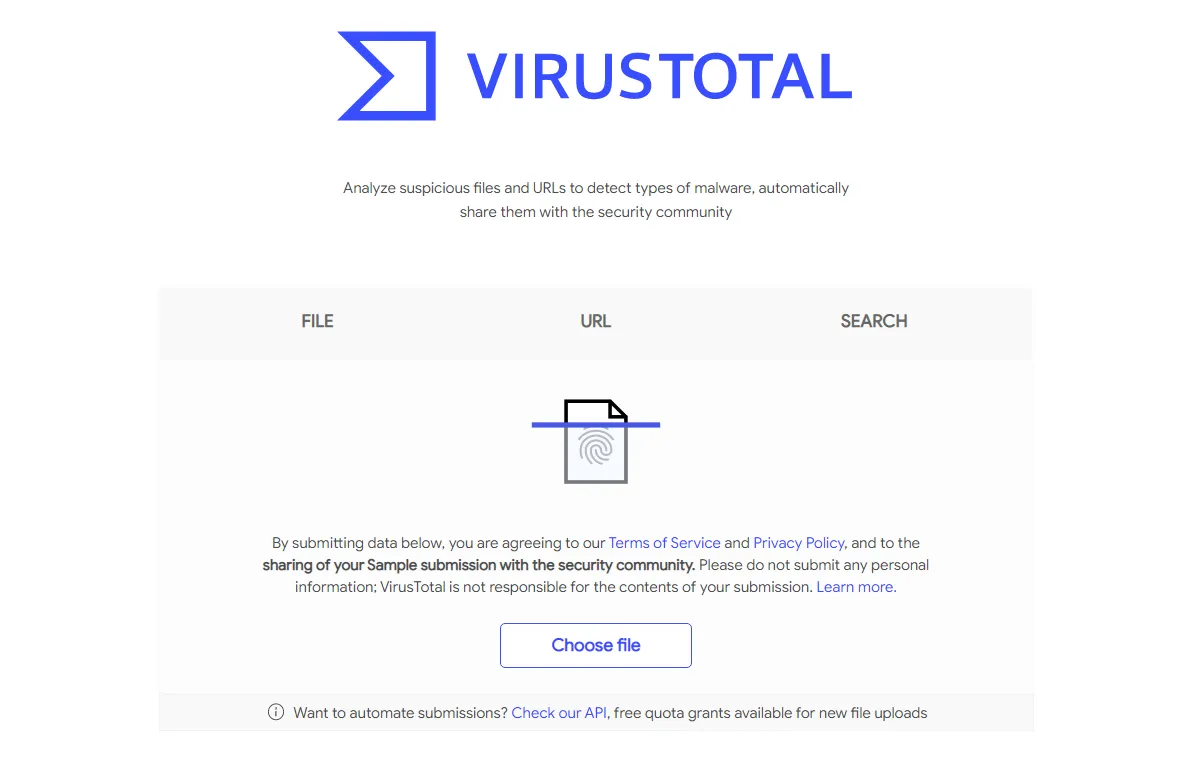
Eğer bir dosya hakkında hala emin değilseniz, ikinci bir görüş alın. Çevrimiçi virüs tarama araçları şunlardır: VirusTotal Şüpheli dosyalarınızı aynı anda onlarca antivirüs motoruyla analiz etmek, tek bir tarayıcıya güvenmekten daha kolaydır.
VirusTotal ve benzeri araçları kullanmak oldukça basittir: Şüpheli dosyayı web sitesine yükleyin ve sonuçları bekleyin. VirusTotal, dosyanızı şüpheli olarak derecelendiren 70'ten fazla güvenlik motorunun sayısını görüntüler. Bu kolektif yaklaşım, kötü amaçlı yazılımların tespit edilemeden sızma olasılığını büyük ölçüde azaltır. Çevrimiçi virüs tarama hizmetleri, tehditleri tespit etmek için güçlü bir araçtır.
Bu çevrimiçi tarayıcılar, işletim sisteminizden bağımsız olarak çalıştıkları için kullanışlıdır. Antivirüs yazılımınızın algılayamayacağı garip dosya türleri için oldukça faydalıdırlar. Bu servislere yüklediğiniz dosyaların genellikle bu servislerin sunucularında saklandığını unutmayın, dolayısıyla hassas kişisel belgeleri göndermekten kaçının. Ücretsiz çevrimiçi virüs tarayıcılarını kullanırken dikkatli olun ve hassas bilgilerinizi yüklemekten kaçının.
3. Dijital imzaların ve dosya karmalarının doğrulanması
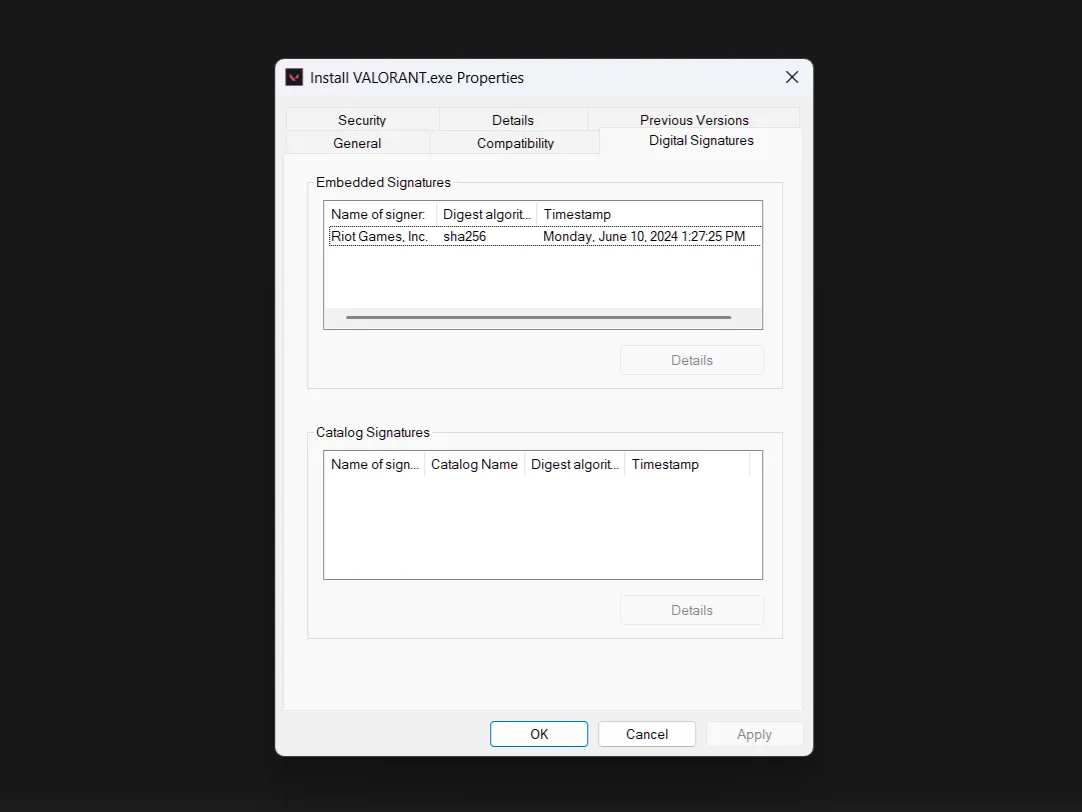
Meşru yazılım şirketleri, dosyalarını dijital olarak imzalayarak orijinalliğini doğrularlar. Bir dosyanın dijital imzaları eksikse veya bilinmeyen bir yayıncıyı gösteriyorsa, bu araştırılmaya değer bir kırmızı bayraktır. Neyse ki Windows'ta bir dosyanın dijital imzalarını doğrulayabiliriz. Bunu yapmak için, indirilen herhangi bir programa sağ tıklayın ve şunu seçin: Özellikler, ardından sekmeyi kontrol edin Dijital İmzalar.
düşünülmüş Dosya karmaları Ayrıca faydalı bir güvenlik kontrolü. DNA'ya benzer şekilde dosyalar için benzersiz bir tanımlayıcı görevi görür. Geliştiriciler, resmi kaynaklardan yazılım indirirken genellikle indirme bağlantılarının yanında hash değerini de yayınlarlar. Yayınlanan hash'i indirilen dosyanın hash'iyle karşılaştırarak indirme sırasında herhangi bir değişiklik olmadığını doğrulayabilirsiniz.
Windows'ta dosya karması oluşturmak kulağa geldiğinden daha kolaydır.
- geç Windows PowerShell Başlat menüsündeki arama çubuğuna tıklayın ve En İyi Eşleşme'yi açın.
- PowerShell'de şunu yazın: Get-FileHash, boşluk tuşuna basın, ardından dosya yolunu girin ve Keşfet. Windows Dosya Gezgini'nin adres çubuğundan dosya yolunu kopyalayabilirsiniz.
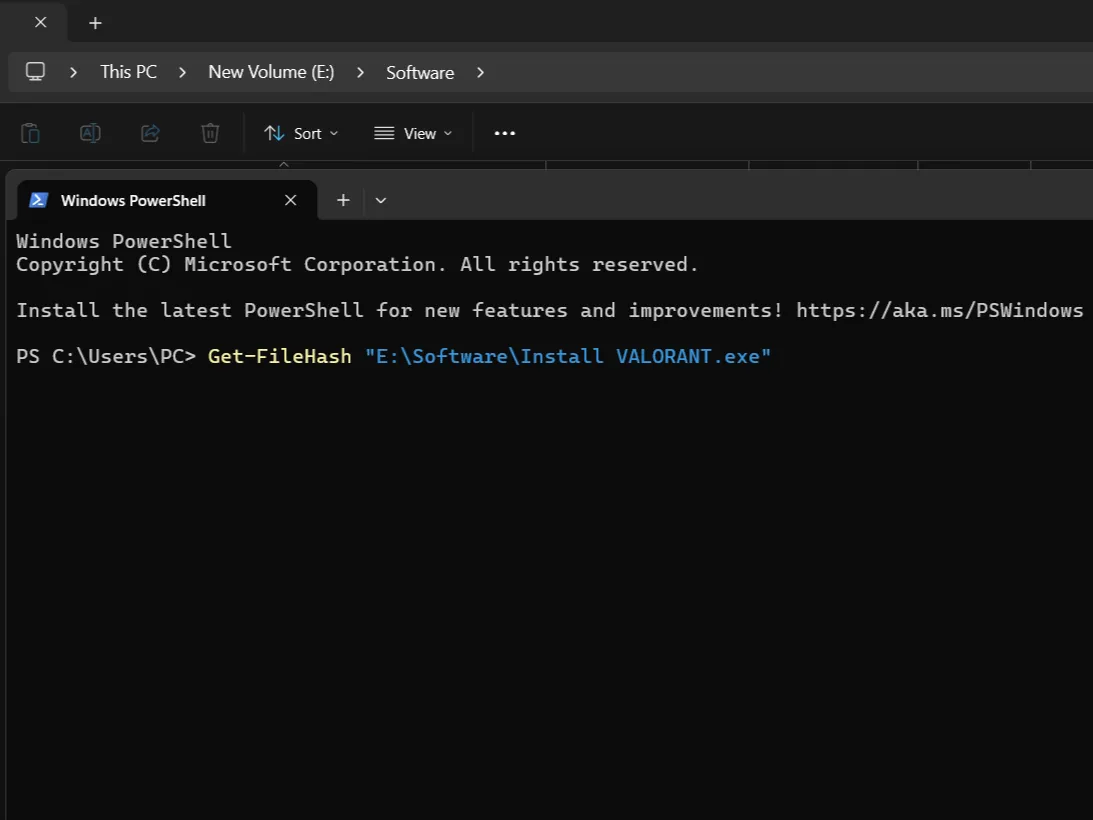
Bu çıktıyı geliştiricinin yayınladığı karma değerle karşılaştırın; tam olarak eşleşmelidir. Bu doğrulama adımı yazılım güncellemeleri ve güvenlik araçları için önemlidir, çünkü küçük değişiklikler bile kurcalanmaya işaret edebilir.
2. Şüpheli dosyaları bir sanal alan ortamında çalıştırma
Bazen şüpheli görünen dosyalarla karşılaşabilirsiniz, ancak yine de bunları açmanız gerekir. Ana sisteminizi riske atmak yerine, onu şüpheli yazılımları test etmek için tasarlanmış hafif bir masaüstü ortamı olan sanal alanda çalıştırmayı düşünün. Dosyanın kötü amaçlı olduğu tespit edilirse, zarar izole edilmiş test ortamıyla sınırlıdır.
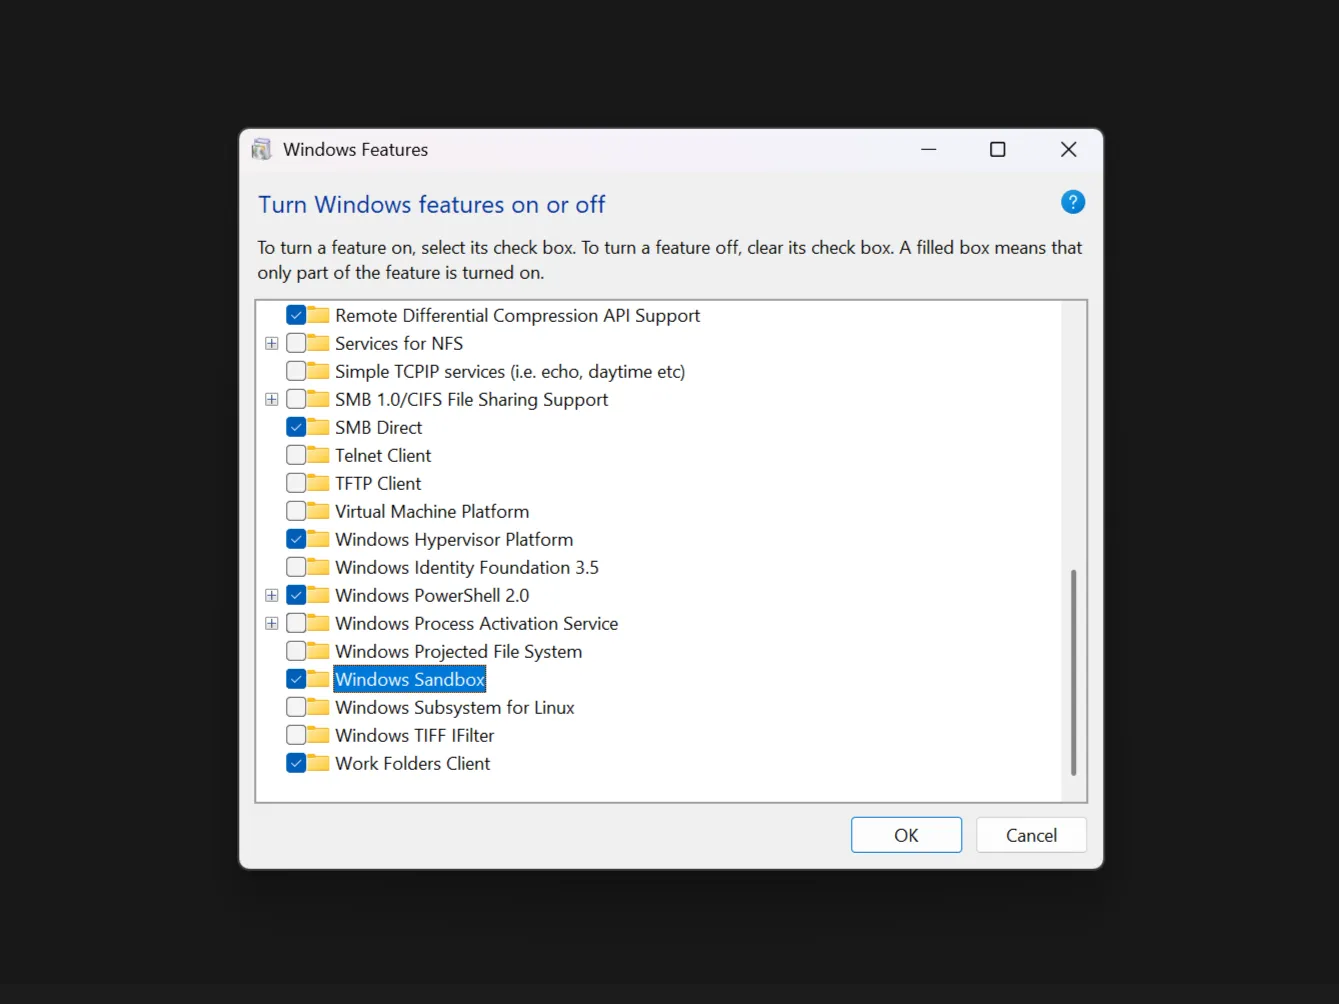
Windows 10 veya 11 Pro kullanıyorsanız Windows Sandbox'a doğrudan erişebilirsiniz. Sadece birkaç dakika sürer Windows Sandbox'ı etkinleştirin ve ayarlayınşüpheli indirmeleri test etmek için anında bir güvenlik ağı sağlar.
Windows Pro'nuz yok mu? Sorun değil, kullanabilirsiniz Ücretsiz çevrimiçi izolasyon test araçlarıANY.RUN ve Hibrit Analiz gibi. Bu araçlar dosyaları yüklemenize ve bunların güvenli bir ortamda çalışmasını izlemenize olanak tanır. Bazıları dosyanın tam olarak ne yapmaya çalıştığını gösteren raporlar bile üretebilir: ağlara erişmek, kayıt defteri anahtarlarını değiştirmek, gizli dosyalar oluşturmak, vb.
Testin ardından tüm ortam ortadan kaybolur ve beraberinde potansiyel zararlı yazılımlar da kaybolur. Bilinmeyen dosyaları sık sık test ediyorsanız, şunları ayarlamayı düşünün: Sanal makine Her kullanımdan sonra kolayca sıfırlayabileceğiniz şekilde özelleştirilebilir, ekstra bir güvenlik katmanı sağlar.
1. Güvenlik uyarılarını veya SmartScreen'i devre dışı bırakmaktan kaçının.
Hepimiz aynı şeyi yaşadık; bir şey yüklemek için acele ediyorsunuz ve sinir bozucu güvenlik uyarıları sürekli karşınıza çıkıyor. “Windows Bilgisayarınızı Koruyun.” "Bu dosya tehlikeli olabilir." Tıklama cazibesi Yine de koş Veya bu korumaları kalıcı olarak devre dışı bırakmak, özellikle de dosyanın güvenli olduğundan emin olduğunuzda, etkili bir çözümdür.
Ancak bu güvenlik uyarılarının geçerli bir nedeni var, çünkü Windows SmartScreen ve benzeri koruma özellikleri sistemleri enfeksiyondan koruyor. Aslında, geleneksel antivirüs yazılımlarının fark edemediği kötü amaçlı yazılımları tespit eder; çünkü yalnızca dosya imzalarını değil, itibar ve davranış kalıplarını da analiz eder. SmartScreen, genel güvenlik stratejinizin önemli bir parçasıdır ve bilinmeyen tehditlere karşı ek bir koruma katmanı sağlar.
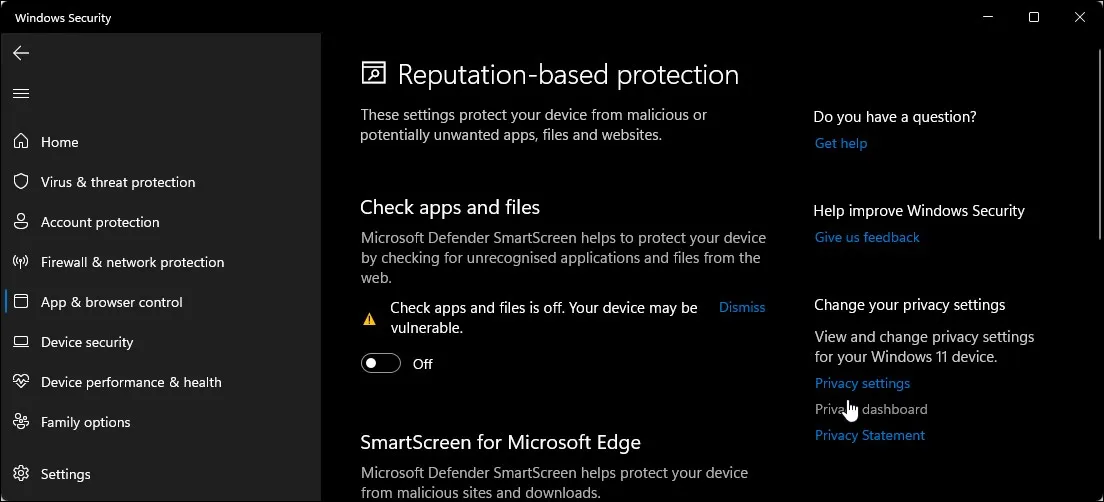
Bu korumaları devre dışı bırakmak yerine, bu uyarıları yukarıdaki yöntemleri kullanarak dosyayı tekrar kontrol etme fırsatı olarak değerlendirin. Unutmayın: Meşru yazılımlar nadiren birden fazla güvenlik uyarısı tetikler. Birden fazla uyarı katmanı görüyorsanız, bu genellikle bir şeylerin yanlış olduğuna dair güçlü bir göstergedir. Şüpheli dosyaların çevrimiçi virüs tarayıcılarıyla taranması veya bir sanal alanda analiz edilmesi ek güvenlik sağlayabilir.