Çoğu insan, herhangi bir dosyayı açmadan önce yapılması gereken temel kontrolleri zaten biliyor.Bu durum PDF dosyaları için de geçerlidir: Gönderenin meşru göründüğünden emin olun, beklenmedik ekleri açmadan veya indirmeden önce dikkatli olun ve çift uzantılı PDF dosyalarından (örneğin .pdf.exe) kaçının. Bunlar, düşük çaba gerektiren kimlik avı girişimlerinin kurbanı olma olasılığını önemli ölçüde azaltan mükemmel alışkanlıklardır.

Ancak, PDF saldırıları gelişiyor ve her zaman tahmin edilebilir bir yol izlemiyor. Bu belgeler, gizli nesneler, dijital imzalar ve kriptografik meta veriler taşıyabilen yapılandırılmış kaplardır; ayrıca eylemler de gerçekleştirebilirler. Onları pasif belgeler olarak ele almak, onları anlamadan güvenmek anlamına gelir. Bu tehlikeli olabilir. Modern PDF okuyucuları bazı risklere karşı koruma sağlayabilse de, kusursuz değillerdir. Herhangi bir PDF dosyasını açmadan önce potansiyel tehditleri belirlemek için kapsamlı kontroller yapmalısınız.
Hızlı Linkler
PDF dosyasını açmadan önce çalıştırılıp çalıştırılamayacağını kontrol edin.
Aktif nesneler, otomatikleştirilmiş prosedürler ve gömülü yükler

PDF dosyaları, sözlükler, tablolar, diziler ve referanslar gibi nesnelerin birbirine bağlanmasıyla oluşturulan nesne tabanlı formatlardır. Bu belgeler, komut dosyası çalıştırmayı ve gömülü dosyaları destekleyebilir. Belirli eylemler için başlangıç noktası olabilirler ve bu eylemleri otomatik olarak tetikleyebilirler. PDF dosyalarıyla ilgili gerçek tehlike, belgenin içeriğinde değil, yapabileceklerinde yatmaktadır.
PDF dosyası aldığınızda, öncelikle yürütülebilir öğeler içerip içermediğini kontrol edin. En iyi yöntem, Python'ı ve komut satırı aracını kurduktan sonra aşağıdaki komutu çalıştırmaktır. PDFiD Python tabanlı:
python pdfid.py C:UsersYouDownloadssuspicious.pdf
Test sonuçlarına göre, aşağıdaki nesnelerden herhangi birinin sıfırdan farklı bir değere sahip olması durumunda bazı riskler söz konusu olabilir:
- /JS veya /JavaScript
- /OpenAction
- /Öğle yemeği
- /AA (Ek İşlemler)
- /GömülüDosya
Aşağıdaki tablo, nesnelerin neleri ifade edebileceğini göstermektedir:
| nesne | أهميته |
|---|---|
| /JS veya /JavaScript | Kamuflaj ve sömürüye hazırlık amacıyla kullanılır. |
| /OpenAction | Belge açıldığında kod otomatik olarak çalıştırılabilir. |
| /Öğle yemeği | Harici uygulamalar uygulanabilir. |
| /GömülüDosya | İkincil yükler içerebilir. |
| /AA (Ek İşlemler) | OpenAction'a çok benzer. |
Çoğu meşru dosya bu nesnelere ihtiyaç duymaz. Örneğin, `/Launch` bir fatura için işe yaramaz. Statik bir raporun gömülü dosyalara ihtiyaç duymasını beklemeyin. Yukarıda bahsedilen nesnelerin çok sayıda olması otomatik olarak kötü amaçlı yazılım anlamına gelmez. Ancak, bunlar bir PDF dosyasını bir belgeden etkileşimli bir konteynere dönüştürür. Bunun için bir araç kullanmalısınız... pdf-ayrıştırıcı.py Bahsedilen temel nesnelerin herhangi biri için sonuçların sıfırdan farklı değerler döndürüp döndürmediğini belirlemek için daha fazla araştırma yapılması gerekmektedir.
Ancak, şüpheniz varsa PDF dosyasını izole bir ortamda veya sanal makinede açmak temel bir kuraldır. Ayrıca, betikleme her zaman açık değildir ve yokluğu, kötü amaçlı nesnelerin PDF okuyucularındaki güvenlik açıklarından yararlanamayacağı anlamına gelmez. Görünürde herhangi bir betikleme olmaksızın ayrıştırıcı zayıflıklarından kaynaklanan birçok CVE örneği olmuştur. JavaScript, yürütülebilir yeteneğin yalnızca bir unsurudur; diğer önemli faktör, yapının karmaşıklığı ve yürütülme olasılığıdır. Yürütülebilen, veri çekebilen veya yük depolayabilen herhangi bir dosyayı asla yanlışlıkla açmamalısınız.
Belgeye güvenmeden önce şifreleme bütünlüğünü doğrulayın.
Dijital imzalar, sertifika zincirleri ve imza sonrası değişiklikler
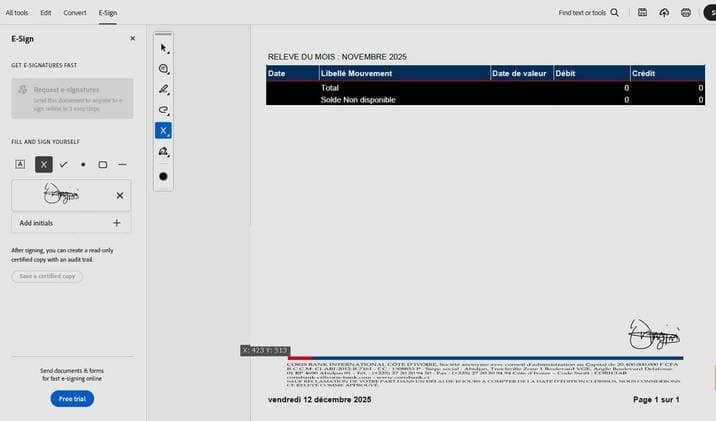



Bir PDF dosyasında logo veya görünür bir imzanın bulunması tek başına dosyanın bütünlüğünü garanti etmez. Bütünlük ancak dijital imza mevcut olduğunda doğrulanır. Kriptografik imzalar Açık Anahtar Altyapısı (PKI) üzerine kuruludur ve PDF dosyaları hakkında üç şeyi doğrulayabilir: dosyanın değiştirilmemiş olması (bütünlük), kimin imzaladığı (özgünlük) ve kaynağı (inkar edilemezlik).
Eğer herhangi bir PDF dosyası yetki iddiasında bulunuyorsa, daha önce incelediğiniz PDFiD kontrolünü çalıştırabilir ve /AcroForm değerini arayabilirsiniz. Sıfırdan büyük herhangi bir değer, imza formu alanının varlığını gösterir. Ardından dosyayı tek başına açabilirsiniz. Adobe Reader veya başka herhangi bir gelişmiş PDF aracı İmza panelinde aşağıdakileri kontrol edin:
- İmza geçerli mi?
- Güvenilir bir kök otoriteye kadar izlenebilir mi?
- Sertifikanın süresi doldu mu yoksa geçersiz mi sayıldı?
- Belge imzalandıktan sonra değiştirildi mi?
- Güvenilir bir zaman damgası var mı?
Bu kontrol gereklidir çünkü bir belge, şifrelenmiş bir imza içermeden imza gösterebilir. Ayrıca, bir PDF dosyası imzalandıktan sonra revizyonlar eklenebileceğinden, artımlı güncellemelere özellikle dikkat etmelisiniz. Bir okuyucu imzadan sonraki düzenlemeleri belirtirse, dikkatli olmalısınız. Aşağıdaki tablo, örnek bir imza bütünlüğü kontrolü sunmaktadır.
| İmza durumu | Anlamı |
|---|---|
| İyi ve güvenilir | Güvenlik sağlanmış, saha kimliği doğrulanmıştır. |
| Geçerli, ama bencilce. | Güvenlik sağlanmış, kimlik belirsiz. |
| Hasar görmüş veya değiştirilmiş | Güvenlik tehlikede. |
| İmza yok | Şifreleme konusunda hiçbir garanti verilmemektedir. |
Sayısız meşru PDF dosyası imzasız kalıyor ve bu tamamen normal. Ancak banka bildirimleri, yasal formlar ve şirket sözleşmeleri gibi bir dosya yetki iddiasında bulunduğu anda, imza eksikliği endişe kaynağı haline gelir. Yetki iddiasında bulunan dosyaların bunu matematiksel olarak kanıtlayabilmesi gerekir.
Dosyayla etkileşime geçmeden önce dosya kaynağını ve yapısal tutarlılığını doğrulayın.
Meta veri hizalaması, dağıtım zinciri doğrulaması ve yapısal anormallikler
İmzasız ve kaynağı doğrulanamayan PDF dosyaları, çalıştırılamaz olsalar bile riskli olabilir. Kendinizi korumak için dosyanın teslimat yolunu incelemeniz gerekir. Üç değer kontrol edilmelidir: SPF (Gönderen Politikası Çerçevesi), DKIM (Alan Adı Anahtarlı Postalama) ve DMARC (Alan Adı Tabanlı Mesaj Kimlik Doğrulama, Raporlama ve Uyumluluk). Bu e-posta kimlik doğrulama protokolleri, e-postanın gerçekten iddia ettiği alan adından gelip gelmediğini doğrular. Bu yolları kontrol etmek için şu adımları izleyin:
- Ekli PDF dosyasını içeren e-postayı açın.
- E-postanın sağ üst köşesindeki üç noktaya tıklayın ve ardından tıklayın. Orijinali görüntüle.
- Değerleri kontrol edin SPF و DKIM و DMARCDeğerler şöyleyse PASSKaynak doğrulandı.
Ayrıca, görüntülenen adı gerçek gönderen alan adıyla karşılaştırmak için e-posta ayrıntılarına hızlıca göz atabilirsiniz. Ancak daha da önemlisi, dosya bir bağlantı üzerinden indirildiyse, yönlendirme dizelerini kontrol edin. Bunu yapmak için, bağlantıyı kopyalayın ve bir araca yapıştırın. URL Taraması Dosyanın attığı her adımı, orijinal bağlantı da dahil olmak üzere görebilirsiniz. Bağlantının temiz olup olmadığını, onu çalıştırarak kontrol edebilirsiniz. VirusTotal'ın URL DenetleyicisiArdından, dosyayı inceleyin. Onu yükleyebilirsiniz. ExifTool Aşağıdaki komutu çalıştırarak yazar, oluşturucu, yapımcı, oluşturma tarihi ve değiştirme tarihi gibi dosya değerlerini bulabilirsiniz.
exiftool suspicious.pdf
Bu değerlere sahip olduktan sonra, bunları PDF'deki iddialarla karşılaştırın. Örneğin, PDF'nin çok uluslu bankanızdan gelen 2026 tarihli bir fatura olması gerekiyorsa, ancak ürün bilgileri LibreOffice'in daha eski bir tüketici sürümünü gösteriyorsa, bu bir şeylerin yanlış olduğunun işaretidir. Son olarak, komutu çalıştırın. qpdf Bu, yapısal tutarlılık içindir.
qpdf --check suspicious.pdf
Artan tarihler, aşırı nesne akışları, garip basınç katmanları ve karşılıklı referanslardaki anormallikler, içeride zararlı bir şeylerin olup bittiğinin işaretleri olabilir.
PDF dosyalarını pasif belgeler olarak değil, çalıştırılabilir dosyalar olarak ele alın.
PDF dosyaları yazdırıldığında normal bir kağıt sayfasına benzese de, gerçek dosya daha çok paketlenmiş bir kutuya benzer. Eylemleri gerçekleştirmek için etkili bir araç olabilir. Güvenliğiniz için, dosyanın altında bulunan mekanizmaları incelemelisiniz.
Çevrimiçi ortamda güvende kalmanın yollarından biri de güvenlik uygulamaları kullanmaktır.Ancak, PDF dosyasını açmadan önce durup incelemek, uygulamalar hata verdiğinde sizi koruyacak bir alışkanlıktır.