Otomatik doldurma özelliği dikkate alınmaktadır (Otomatik DoldurModern bilgisayar kullanımını bu kadar kolay ve sorunsuz kılan küçük özelliklerden biri de, bir giriş sayfasına girdiğinizde e-posta adresinizi ve şifrenizi otomatik olarak doldurma özelliğidir. Ve çevrimiçi bir şey satın aldığınızda, cüzdanınızı çıkarmanıza gerek kalmadan kredi kartı bilgileriniz zahmetsizce görünür. Hızlı, kullanışlı ve görünmezdir; ta ki siz durdurana kadar.

Otomatik doldurma zaman ve zihinsel çaba tasarrufu sağlarken, bilgisayar korsanları, kötü amaçlı web siteleri veya hassas verileri sızdırmak için nasıl kullanılacağını bilen botlar için de bir altın madeni olabilir. Tarayıcı uzantılarınız zaten şifrelerinizi görebiliyor.Ancak otomatik dolum sayesinde, doğru koşullar altında herkes bunu görebilir.
Hızlı Linkler
Otomatik doldurma, mutlak kolaylığın tuzağıdır.
Hızlı, kolay ve sessizce riskli

Otomatik doldurma tek bir amaç için tasarlanmıştır: tekrarlayan formları zahmetsiz hale getirmek. Adınızı, adresinizi, telefon numaranızı, giriş bilgilerinizi ve hatta bazen kredi kartı bilgilerinizi hatırlar, böylece tanıdık bir alanla karşılaştığınızda bunları her seferinde yeniden yazmanıza gerek kalmaz. Çoğumuz için bu yeterince zararsız görünüyor. Sonuçta, Chrome, Edge, Firefox, Safari ve diğerleri gibi tarayıcılar bu verileri şifreler ve sistem parolanız veya isteğe bağlı bir ana parola ile korur.
Ancak sorun niyet değil, otomatik doldurmanın çalıştığı ortamdır. Bir web sitesini ziyaret ettiğinizde, tarayıcınızın hangi giriş alanlarının meşru olduğunu ve hangilerinin kötü niyetli bir kişi tarafından eklendiğini kesin olarak anlamasının hiçbir yolu yoktur. Otomatik doldurma, güvenlik bağlamına değil, alan adlarına ve yapısına göre çalışır. Bu, şüpheli bir sitenin sayfanın arkasına görünmez alanlar veya komut dosyaları gizlemesi durumunda, tarayıcınızın bunları istemeden doldurabileceği ve asla paylaşmak istemediğiniz verileri açığa çıkarabileceği anlamına gelir.
Başka bir deyişle, otomatik tamamlama çoğu durumda kandırıldığını anlayacak kadar akıllı değil. Ve siber suçluların bunu nasıl istismar edeceklerini çözdüklerinden emin olabilirsiniz.
Görünmez alanlar, apaçık sonuçlar
Kötü amaçlı web siteleri yazdıklarından daha çok nasıl kazanç sağlıyor?
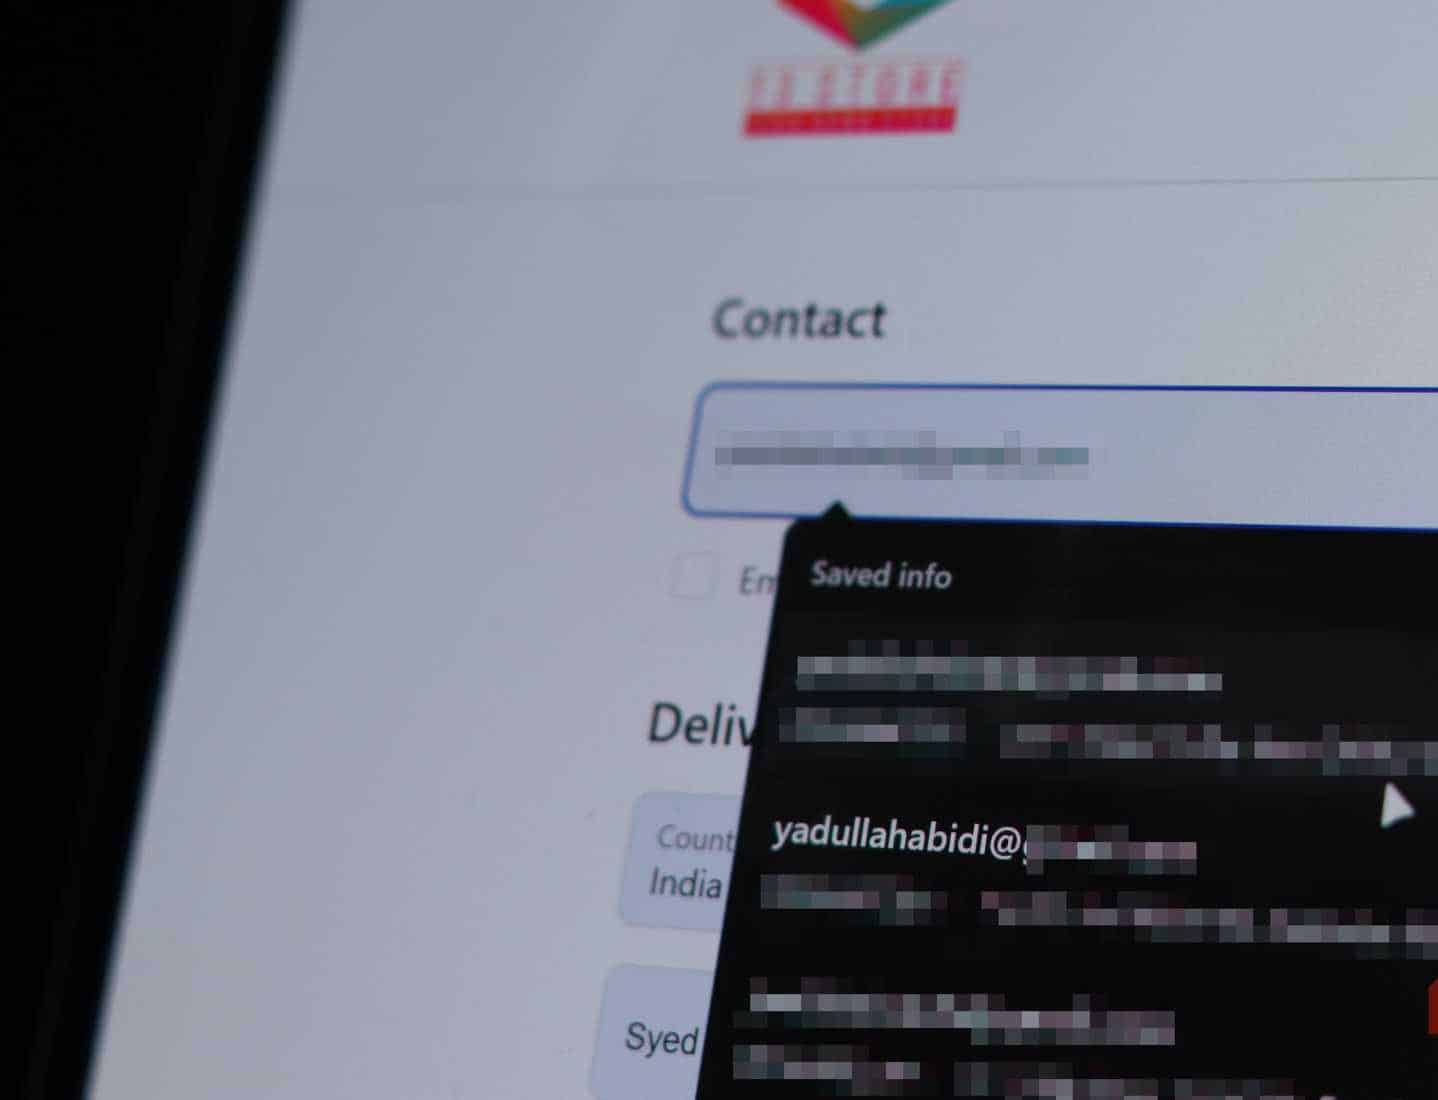
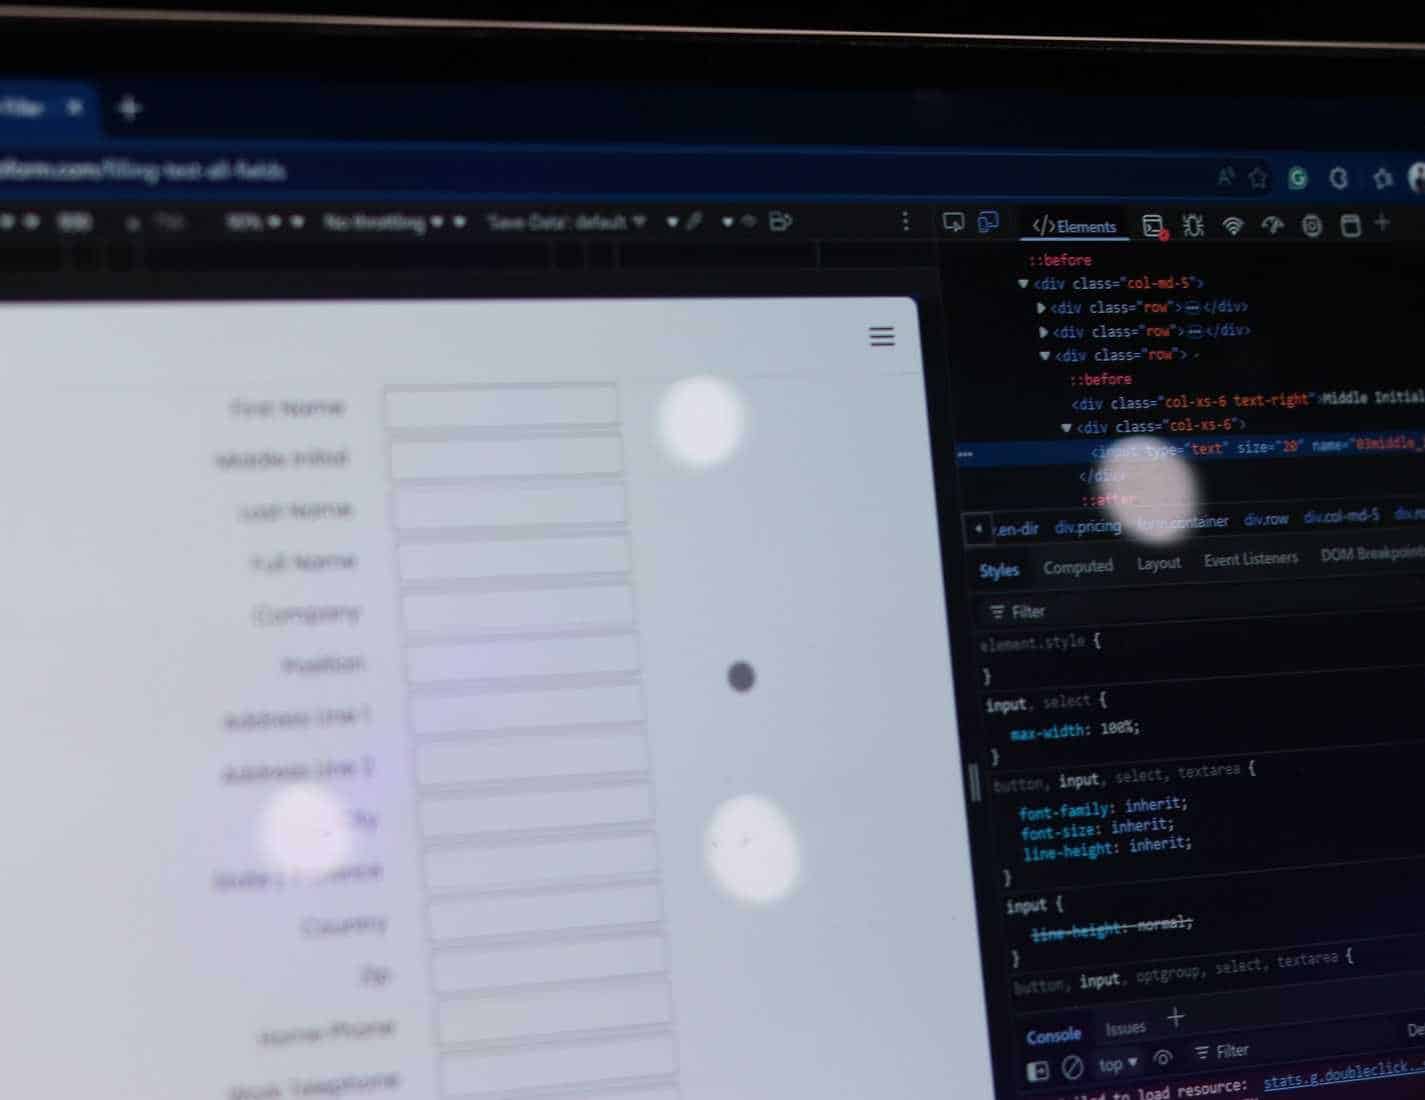
En yaygın otomatik doldurma saldırıları basit bir tekniğe dayanır: gizli giriş alanları. Kötü amaçlı bir web sayfası, göremediğiniz giriş kutuları içerebilir; bunlar CSS kullanılarak gizlenmiş veya ekran dışında yerleştirilmiştir. Otomatik doldurma özelliği devreye girdiğinde, yalnızca görünür e-posta veya kullanıcı adı alanlarını doldurmakla kalmaz; aynı zamanda bu gizli alanları da doldurur.
Eğer bu alanlar adresiniz, telefon numaranız veya kayıtlı kredi kartı bilgileriniz gibi hassas veriler içeriyorsa, bu veriler sessizce saldırgana iletilebilir. Öte yandan, muhtemelen herhangi bir uyarı veya açılır pencere görmezsiniz; her şey arka planda, genellikle bir saniyeden kısa sürede gerçekleşir.
Daha da kötüsü, tarayıcıların otomatik doldurma işlemini farklı şekillerde ele almalarıdır. Bazıları bir alana tıkladığınızda her şeyi otomatik olarak doldururken, diğerleri açık onaylar gerektirir. Daha güvenli olanlar bile, JavaScript tarayıcıyı alanın meşru olduğuna inandırırsa manipüle edilebilir. Bu, otomatik doldurmanın çalışma şeklinden kaynaklanan bir güvenlik açığıdır, mutlaka düzeltilebilecek bir programlama hatası değildir.



Şifre yöneticileri bile istismar edilebilir.
Tarayıcı eklentileri kusursuz değildir.
Üçüncü taraf parola yöneticilerinin, tarayıcı tabanlı otomatik doldurmanın zayıf yönlerini gidermesi bekleniyordu; bu da nedenlerden biri. Tarayıcınızın yerleşik parola yöneticisini neden kullanmamalısınız?Bu durum bir ölçüde yardımcı oluyor, çünkü Bitwarden, 1Password ve Dashlane gibi büyük parola yöneticileri daha katı otomatik doldurma politikalarına sahip. Sadece bilinen URL'leri dolduruyorlar, manuel kullanıcı onayı gerektiriyorlar ve verileri uçtan uca şifreliyorlar. Ancak bunlar bile kimlik avı saldırılarının kurbanı olabilir.
Gerçek bir giriş sayfasına çok benzeyen, iyi tasarlanmış sahte bir giriş sayfası, parola yöneticinizi kandırarak kimlik bilgilerinizi otomatik olarak doldurmasını sağlayabilir. Bu bilgiler gönderildikten sonra kaybolurlar. En zayıf halka her zaman kullanıcı onayıdır. Yanlış bir alana güvenirseniz veya yanlış düğmeye tıklarsanız, otomatik doldurma amaçlandığı gibi çalışır, ancak yanlış site için.
Buna bir de tarayıcı uzantılarının ve siteler arası komut dosyalarının yükselişini eklediğimizde, otomatik doldurma özelliği artık kullanışlı bir özellik olmaktan ziyade, doğru saldırı zincirini bekleyen bir risk gibi görünmeye başlıyor.
Şifreleme sizi yanlış bir tıklamadan korumaz.
Güvenli depolama, güvenli teslimat anlamına gelmez.
Tarayıcılar verileri genellikle bilgisayar parolanız veya senkronizasyon parolanızla korunarak güvenli bir şekilde saklar. Bu bir dereceye kadar doğrudur, ancak otomatik doldurma verilerinizin şifrelenmiş olması, dokunulmaz olduğu anlamına gelmez.
Örneğin, Chrome'da birisi kullanıcı hesabınıza erişim sağlarsa veya profilinizi başka bir cihazda senkronize ederse, ek izinlere ihtiyaç duymadan tüm otomatik doldurma verilerinizi ve kaydedilmiş şifrelerinizi görüntüleyebilir. Windows ve macOS sistemleri bu tür erişimi engellemek için ellerinden gelenin en iyisini yaparlar, ancak kötü amaçlı yazılımlar kurallara uymaz. Bir sistem ele geçirildikten sonra, şifrelenmiş otomatik doldurma verileri kolayca çıkarılabilir, şifresi çözülebilir ve uzak bir sunucuya gönderilebilir.
Genel olarak, otomatik doldurma güvenliği, cihazınızın genel güvenliği kadar güçlüdür. İnsanların bilgisayarlarını ne sıklıkla kilitsiz bıraktıkları, halka açık Wi-Fi'ye bağlı tuttukları veya iş yerinde tarayıcılara giriş yapmış halde bıraktıkları göz önüne alındığında, bu çok güven verici bir güvenlik önlemi değil.
Otomatik doldurmayı devre dışı bırakın ve kontrolü yeniden ele geçirin.
Gerçekten ihtiyacınız olmayan şeyleri kapatın.
Otomatik doldurmayı devre dışı bırakmak, özellikle birden fazla çevrimiçi hesabı yönetiyorsanız, ilk başta zahmetli görünebilir. İyi haber şu ki, aniden durmak zorunda değilsiniz. Güvenilir bir parola yöneticisi tarafından yönetilen oturum açma kimlik bilgilerini kullanmaya devam ederken, ödeme bilgileri ve adresler gibi belirli otomatik doldurma kategorilerini devre dışı bırakabilirsiniz. Tarayıcılar ayrıca genellikle hangi alanların hatırlanacağı ve ne zaman doldurulacağı konusunda ayrıntılı kontrol imkanı sunar.
Şifre yöneticisi kullanıyorsanız, otomatik doldurma yerine manuel doldurma kısayollarını kullanmanız en iyisidir. Alternatif olarak, önceden hazırlanmış bir not dosyasından veya şifre yöneticisinden temel bilgileri kopyalayıp yapıştırabilirsiniz.
Otomatik doldurma, gerçekleşmeyi bekleyen bir güvenlik açığı değil; istismar edilmeyi bekleyen bir güvenlik açığıdır. Teknolojinin kendisi kötü değildir; sadece internetin iyi niyetli davrandığını varsayan bir sistem içinde çalışır ve bu varsayım modern internette nadiren ödüllendirilir.