Tarayıcı eklentileri, tarayıcı işlevselliğini geliştirir ve çoğumuzun en az bir üçüncü taraf eklentisi yüklüdür. Chrome'a yüklediğim uzantıların bir koleksiyonunu her zaman saklarım. Verimliliği artırmak için, ve bazıları gerçekten onlarsız yapamayacağım şeyler, reklam engelleyiciler, tam sayfa ekran görüntüsü alma araçları ve fiyat karşılaştırma takip araçları oldukça zararsız görünüyor.

Ancak, binlerce beş yıldızlı yorum alanlar da dahil olmak üzere bu eklentilerin bazıları, web sitelerinde şifrelerinizi yazarken bunları görebiliyor. Tarayıcıların sayfa verilerini eklentilerle paylaşma biçiminde bir güvenlik açığı var ve bu da eklentilere bir web sayfasındaki her şeye sınırsız erişim sağlıyor; sonuç olarak bazıları hassas kullanıcı bilgilerini sızdırırken yakalandı.
Hızlı Linkler
DOM güvenlik açığı parolanızı ortaya çıkarıyor.
Eklentiler, düz metin olarak yazdıklarınızı nasıl okuyor?

Wisconsin-Madison Üniversitesi'ndeki araştırmacılar şunu buldu: Tarayıcı uzantıları, Chrome'un en son Manifest V3 güvenlik standardına uyan web sitelerinde bile girilen şifrelere erişebiliyor. Ekip, 7000'den fazla web sitesini analiz etti ve bunların yaklaşık %15'inin şifreler, kredi kartı numaraları ve sosyal güvenlik numaraları gibi hassas bilgileri doğrudan sayfanın HTML kodunda düz metin olarak sakladığını keşfetti.
Bu durum, tarayıcıların bir web sayfasındaki her şeyi temsil eden yapı olan DOM'u (Belge Nesne Modeli) nasıl ele aldığından kaynaklanmaktadır. Bir parola yazdığınızda, tarayıcınız bu değeri, uygun izinlere sahip herhangi bir eklentinin okuyabileceği bir DOM öğesine kaydeder. Eklentiler bunu üç ana yolla istismar edebilir: her tuş vuruşunu yakalamak için tuş vuruşlarını kaydetmek, depolanan değerleri almak için doğrudan HTML kaynak koduna erişmek ve siz yazarken giriş alanlarından değerleri çıkarmak için DOM API'lerini kötüye kullanmak. Son yöntem en endişe verici olanıdır çünkü yalnızca parolayı ekranınızdan gizleyen, arka planda çalışan koddan gizlemeyen nokta veya yıldız gibi görsel gizleme yöntemlerini atlar.
İşin ironik yanı, tarayıcıların kasıtlı olarak bu şekilde tasarlanmış olmasıdır. Meşru parola yöneticilerinin doğru şekilde çalışabilmesi için bu alanları okuması ve doldurması gerekir. Ancak bu erişim, kötü amaçlı eklentiler için bir açık yaratır. Chrome'un eklenti güvenliğini iyileştirmek için tasarlanmış en son Manifest V3 standardı bile, eklentiler ve web sayfası içeriği arasında bir güvenlik sınırı oluşturmaz. Araştırmacılar, yapay zeka asistanı kılığında bir prototip eklenti geliştirdiler, Chrome Web Mağazasına gönderdiler ve onaylandı; bu da kötü amaçlı bir eklentinin ne kadar kolayca aradan sızabileceğini gösteriyor.
İzin tuzağı
Güvenilir katkı maddeleri bir gecede zararlı hale geldi.
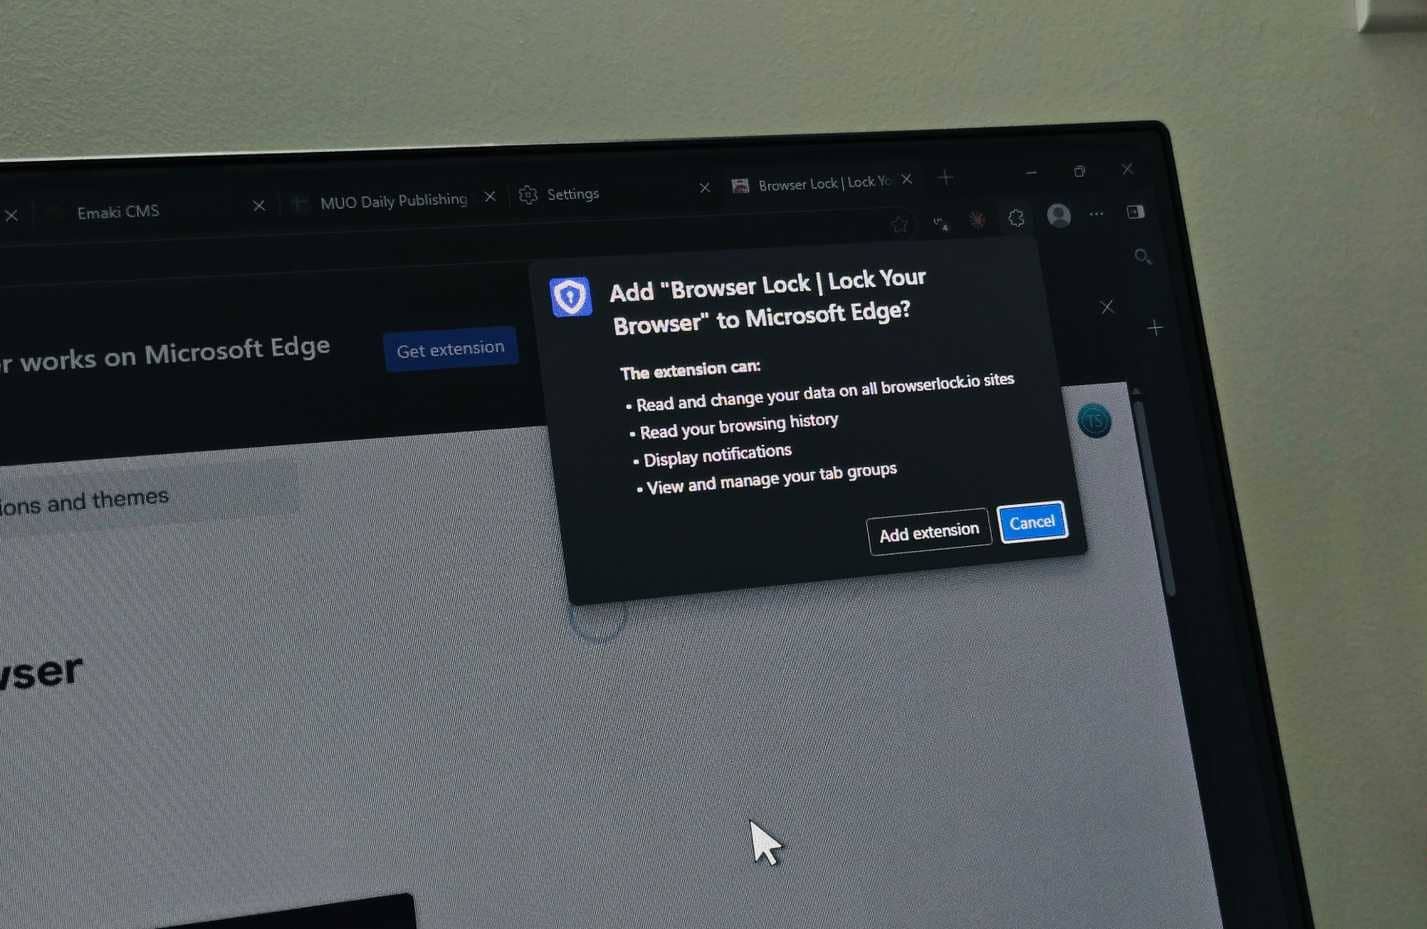
Çoğumuz resmi tarayıcı mağazaları tarafından onaylanmış eklentileri yüklüyoruz, bu da onlara güvenmeyi kolaylaştırıyor. Düşünmeden izin istemlerine tıklıyoruz, bunlar arasında "şöyle diyor" yazanlar da var. Ziyaret ettiğiniz web sitelerindeki tüm verilerinizi okuma ve değiştirmeBu tek izin, eklentinin şifreler de dahil olmak üzere yazdığınız her şeye erişmesi için yeterlidir.
Daha da kötüsü, bazı eklentilerin kötü amaçlı hale gelmeden önce yıllarca temiz bir itibarla çalışmasıdır. 2018'den beri aktif olan ShadyPanda kampanyası, daha önce meşru olan eklentilere kötü amaçlı güncellemeler göndererek yaklaşık 4.3 milyon Chrome ve Edge kullanıcısını riske attı. Bu eklentilerden bazıları, ilk kötü amaçlı yazılımlarını almadan önce yedi yıl boyunca temiz bir şekilde çalışmıştı. Üç milyondan fazla kurulumu ve binlerce olumlu yorumu olan Microsoft Edge için yeni bir sekme eklentisi olan WeTab'ın, kullanıcılar herhangi bir değişiklikten tamamen habersizken, kötü amaçlı bağlantılar eklediği ve tarama verilerini Çin'deki sunuculara gönderdiği tespit edildi.
MEGA.nz Chrome uzantısı 2018'de ele geçirildi ve yaklaşık 1.6 milyon kullanıcının kullanıcı adları, şifreleri ve kripto para anahtarları, kimse fark etmeden dört saatlik bir süre içinde sızdırıldı. 2024'te CyberHaven tarayıcı uzantısı, OAuth kimlik avı saldırısı yoluyla ele geçirildi ve 400000'den fazla kullanıcının çerezleri, oturum belirteçleri ve Facebook reklam hesabı verilerini sızdırmak için kullanıldı. Trust Wallet tarayıcı uzantısı da benzer bir ihlale maruz kaldı ve yaklaşık 7 milyon dolarlık kripto para çalınmasına yol açtı.
Fark edeceğiniz gibi, bunlar bilinmeyen geliştiricilerden gelen sıradan eklentiler değil. Şimdiye kadar popüler, yüksek puanlı ve milyonlarca kişi tarafından güvenilen eklentilerdi.



Kendinizi korumak için neler yapabilirsiniz?
Tüm tarayıcılarda saldırı alanını azaltın.
Chrome'dan Firefox'a geçmenin bu sorunu çözeceğini düşünüyorsanız yanılıyorsunuz. DarkSpectre'ın gizli uzantı kampanyası, yakın zamanda Firefox'u Operation GhostPoster ile vurdu; saldırganlar steganografi kullanarak PNG resim dosyalarının içine kötü amaçlı JavaScript kodu gizledi. Etkilenen uzantılar, tarayıcılar genelinde 840,000'den fazla kez indirildi ve bazıları araştırmacılar tarafından keşfedilmeden önce beş yıla kadar aktif kaldı.
Mozilla, etkilenen eklentileri kullanıcıların tarayıcılarından kaldırdı ve devre dışı bıraktı, ancak aynı sorunlu eklentilere sahip Chrome ve Edge kullanıcılarının bunları manuel olarak kaldırmaları gerekiyor. Bu durum, sorunun sadece Chrome'a özgü olmadığını, tüm tarayıcı eklenti ekosistemiyle ilgili olduğunu kanıtlıyor; bu nedenle farklı bir tarayıcıya geçmek bir çözüm değil.
Kendinizi korumanın en iyi yolu, sahip olduğunuz uzantı sayısını minimumda tutmaktır. Yüklediğiniz uzantıları düzenli olarak kontrol edin ve bir süredir kullanmadığınız her şeyi kaldırın. Yakın zamanda eski Chrome eklentilerini kaldırdım. Aylardır kullanmadığım eklentileri yüklediğimi fark ettim. Yeni bir şey yüklemeden önce, geliştiricinin kimlik bilgilerini kontrol edin, şüpheli bir şey olup olmadığını görmek için son yorumları okuyun ve açıkça ihtiyacınız olmayan kapsamlı izinler isteyen herhangi bir eklentiye şüpheyle yaklaşın.
Tarayıcınızda büyük olasılıkla popüler eklentilerin yerini alan yerleşik özellikler zaten mevcuttur. Örneğin, Chrome artık yerleşik bir parola yöneticisi, sayfa çevirisi, okuma listesi ve ekran görüntüsü alma araçları içeriyor ve bu da birçok popüler eklentiyi gereksiz kılıyor. Daha az eklenti, saldırganlar için daha az potansiyel giriş noktası anlamına gelir.
Hesaplarınızı korumak için, Parolaları geçiş anahtarlarıyla değiştirin. Mümkün olan her yerde, destekleyen her şeyde iki faktörlü kimlik doğrulamayı etkinleştirin. Şifreler, DOM'a erişilerek ele geçirilemez çünkü yazılacak bir şey yoktur. Tarayıcınızı güncel tutun ve kumar, yetişkin içerik veya ortaklık pazarlama sayfalarına otomatik olarak sekme açılması gibi şüpheli davranışlara dikkat edin; bu genellikle bir eklentinin kontrolden çıktığının bir işaretidir. Wisconsin'li araştırmacılar ayrıca, web sitelerinin hassas giriş alanlarını nasıl ele aldıklarını değiştirmelerini ve şifrelerin HTML'de ifşa edilmemesini öneriyor, ancak bu geliştiricilerin düzeltmesi gereken bir şey, sizin kontrol edebileceğiniz bir şey değil.
Kurulumlarını yaparken biraz daha dikkatli olmalıyız.
En tehlikeli eklentiler, ilk günden itibaren kötü amaçlı tasarlanmış olanlar değil, daha ziyade bir tehdit aktörü tarafından satın alınan veya kullanıcıların bilgisi olmadan tedarik zinciri saldırısı yoluyla ele geçirilen popüler ve iyi bakımı yapılan eklentilerdir. Bir gün reklamları engeller veya sekmeleri yönetirler, ertesi gün ise hiç fark etmediğiniz bir güncelleme yoluyla sessizce kimlik bilgilerinizi toplarlar.
Bu sorunun tek bir çözümü yok. Tarayıcı mağazaları otomatik incelemeler ve manuel kontrollerle ellerinden gelenin en iyisini yapıyor, ancak pasif kampanyaların yıllarca tespit edilemeyebileceği gösterildi. Yapabileceğinizin en iyisi, eklenti listenizi kısa tutmak, izinleri sorgulamak ve kaçınılmaz olarak bir şey gözden kaçtığında güvenlik ağı olarak parolalar ve iki faktörlü kimlik doğrulama kullanmaktır.