Güvenlik, herhangi bir işletim sisteminin en önemli unsurudur. Gizlilik ile veri ihlalleri arasındaki fark budur. Bu nedenle birçok kişi antivirüs veya Bazı yerleşik güvenlik ayarlarını güncellerler. Güvenliği artırmak için Windows 11, bilgisayarınızın ihlallere veya istismara karşı daha az savunmasız olmasını sağlamaya yardımcı olan bir dizi yerleşik güvenlik özelliğiyle birlikte gelir.

Ancak, bazı güvenlik özellikleri, belirli eksiklikleri giderirken, başlı başına güvenlik riskleri oluşturabilir. Bu, nasıl uygulandıkları veya bunlarla nasıl etkileşim kurduğunuzdan kaynaklanabilir. Bu özelliklerden bazılarını devre dışı bırakmak en iyisi olabilir.
Hızlı Linkler
Kullanıcı Hesabı Denetimi (UAC) istemleri
Kullanıcıları gerçek riskleri görmezden gelmeye eğiten kalıcı açılır pencereler.

Kullanıcı Hesabı Denetimi (UAC) komut istemleri Windows'un tipik bir özelliğidir. Bu temel güvenlik özelliği, bilgisayarınızda yetkisiz değişiklikleri önler. Bu özelliğin arkasındaki fikir, bilgisayarınızda çalışan herhangi bir uygulamanın işlevini yerine getirebilmesi için mümkün olan en düşük ayrıcalıklara sahip olmasıdır.
Ama mesele şu ki, neredeyse her şey için UAC uyarıları alırsınız. Visual Studio yükleyicisi gibi resmi olarak imzalanmış Microsoft programları bile bunları tetikler. Zamanla, bu koşullar isteklerin otomatik olarak onaylanmasına neden olur. Bu koşullandırmayla, süreç rutin hale geldiğinden, bir kişinin kötü amaçlı istekleri onaylama olasılığı artar.
Ayrıca, UAC'nin uygulanması da kusurludur. İletişim kutuları, uygulamanın neden yönetici hakları gerektirdiğini açıklamıyor; sadece gerektirdiğini belirtiyor. Bu belirsiz bir durum ve belirsizlik, kötü amaçlı uygulamaların istismar edebileceği bir şeydir. Üstelik bu, birçok modern uygulamanın kullanıcı başına kurulumlar (AppData'da) kullanarak atlatabildiği bir güvenlik özelliğidir. Bu durum, UAC'yi birçok uygulama için gereksiz ve gereksiz hale getirebilir.
Akıllı uygulama kontrolü
Çok fazla yanlış pozitif uyarıyı arka plan gürültüsüne dönüştürüyor.
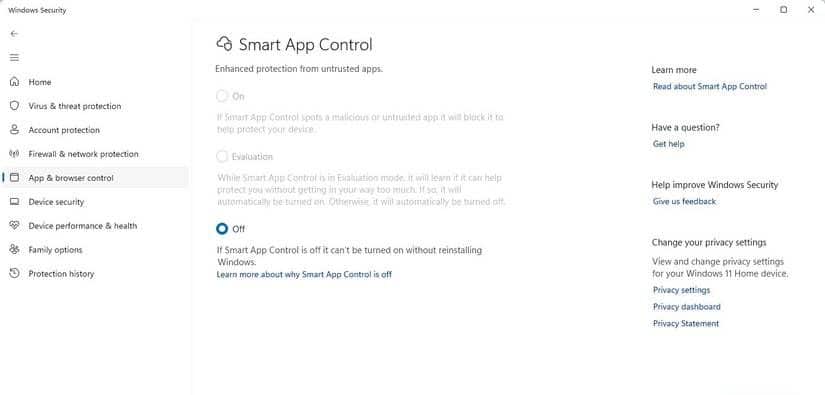
Windows SmartScreen önceki mekanizmaydı; Windows 11'de yerini Akıllı Uygulama Denetimi aldı. Bu özellik, uygulamaların yalnızca "muhtemelen güvenli" olarak kabul edildikleri takdirde çalışmasına izin veriyor.
Çok yakın zamanda bir Windows debloater programı geliştiriyordum. İmzasız Windows debloater çalıştırılabilir dosyasını çalıştırdığımda, bilinmeyen olarak işaretlendi ve çalıştırmanın tek yolu Akıllı Uygulama Denetimi'ni kapatmaktı. İşte o zaman, programda bulunan bir kusuru fark ettim.
macOS'taki geçersiz kılma seçeneği sunan Gatekeeper'ın aksine, Windows'ta tanınmayan bir uygulamayı çalıştırmanın tek yolu Akıllı Uygulama Denetimi'ni devre dışı bırakmaktır.
Ve işler daha da karmaşıklaşıyor. Akıllı Uygulama Denetimi'ni yeniden etkinleştirmek, bazı durumlarda Windows'u sıfırlamayı veya yeniden yüklemeyi gerektirebilir. Bu garip, çünkü eskiden daha kolaydı. Eski SmartScreen filtresini devre dışı bırakın ve etkinleştirinBir özelliği yeniden etkinleştirmenin karmaşıklığı, onu devre dışı bırakmayı teşvik eder ve bu da onu gereksiz bir güvenlik özelliği haline getirir.
Sanallaştırma tabanlı güvenlik
Günlük Windows kullanımınızı yavaşlatan kurumsal korumalar
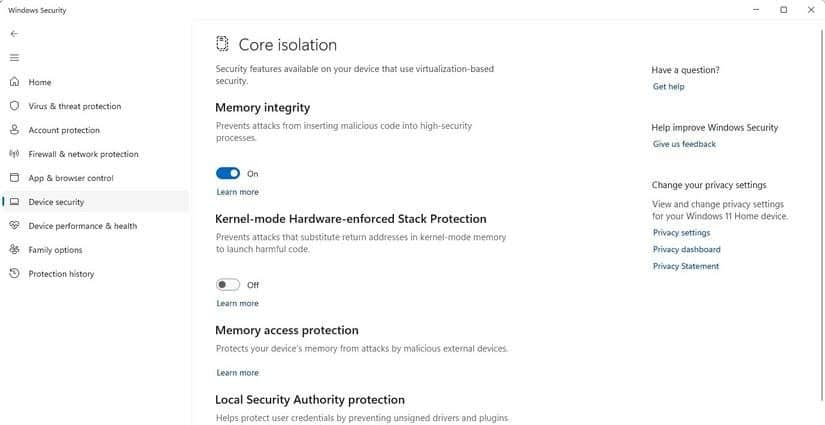
Kimlik Bilgisi Koruması ve Sanallaştırma Tabanlı Güvenlik (VBS) iki ayrı güvenlik özelliğidir, ancak işleyişleri birbirine bağlıdır. Kurumsal Active Directory kurulumları için idealdirler ve bilgisayarınız tehlikeye girse bile hassas bilgileri korurlar. Etkili olsalar da kaynak yoğundurlar ve CPU ve bellek kullanımında önemli artışlara neden olabilirler.
Windows 11'in yeni sürümlerinde varsayılan olarak etkindirler. Bilgisayarınızı güvenli hale getirmede etkili olsalar da, bu özellikleri devre dışı bırakmak için bir neden vardır. PC Gamer web sitesi belirtildi VBS etkinleştirildiğinde birçok oyunda ciddi kare hızı düşüşleri yaşandı.
Olası bir tepki, birçok Windows 11 oyuncusunun daha iyi bir oyun deneyimi elde etmek için güvenlik özelliğini devre dışı bırakması ve bunun da bilgisayarlarını daha az güvenli hale getirmesi olabilir.
Windows Güvenlik Bildirimleri
Microsoft'un uyarıları ve ek satışları arasındaki çizgiler belirsizleşti
Bildirimler her cihazda olmazsa olmazdır. Genellikle tetikte kalmanıza ve bazı durumlarda tehditlerin farkında olmanıza yardımcı olan önemli bilgiler iletirler. Microsoft Defender Antivirus, beklendiği gibi az sayıda bildirim yayınlar. Ancak beklenmedik olan, tüm bildirimlerin güvenlik uyarısı olmamasıdır.
Bazı bildirimler, ürünlere yönelik ek satış amaçlıdır. Örneğin, engellenen kötü amaçlı yazılımların görüntülendiği aynı bildirim alanında "OneDrive Kurulumu" da görüntülenir. Bu ek satış, aciliyeti azaltır. Ayrıca, çakışan bildirimlerle de karşılaşabilirsiniz.
Bu nedenle, Defender bildirimleri sistem güncelleme bildirimleriyle çakışabilir. Bu durum, Bildirim Merkezi'ndeki yükü artırır ve kullanıcıyı tüm Defender bildirimlerini devre dışı bırakmaya yönlendirebilir. Sonuç olarak, bu uygulama hatası bilgisayarı olması gerekenden daha az güvenli hale getirir.
Güvenlik özellikleri bir yük olmamalı.
Windows'taki güvenlik özellikleri genellikle bilgisayarınızı daha güvenli hale getirir. Ancak bu özelliklerin tehditleri engellemek için yeterince uzun süre etkin kalması gerekir. Uygulama bir güvenlik özelliğini kullanışsız hale getirirse, kullanıcıların onu kapatma olasılığı yüksektir. Bu durumda, bilgisayarınızdaki verilerin güvenliğini sağlaması gereken özellikler savunmanızı zayıflatır ve sizi kötü amaçlı yazılımlara karşı daha savunmasız hale getirir.
En iyisini tavsiye edebilirim Windows Tehdit Koruma AraçlarıNord Antivirus gibi, ancak yerleşik özellikleri uygulama biçimini iyileştirmek için üzerine düşeni yapmak Microsoft'un sorumluluğundadır. Bu özelliklerin çoğu, "güvenlik yorgunluğu" olarak bilinen duruma yol açacaktır. Bu, bir kişinin sürekli güvenlik uyarıları ve kararları karşısında o kadar bunalıma girebileceği ve kötü seçimler yapmaya başlayabileceği veya uyarıları tamamen görmezden gelebileceği gerçek bir psikolojik durumdur.