Birçoğumuz bir noktada halka açık Wi-Fi kullanmışızdır: Ücretsizdir, izin verilen çok sayıda gigabayt sunar ve yükleme sürelerini hızlandırmak için her zaman faydalıdır.
Müşterilerine halka açık Wi-Fi erişimine ücretsiz erişim sunan kafeler, oteller, alışveriş merkezleri, havaalanları ve diğer yerler sayesinde, evden uzaktayken e-postalarınızı, sosyal medyanızı kontrol etmek veya internette gezinmek kolaydır.
Herkese açık Wi-Fi'yi seviyor olabilirsiniz, ancak birçok bilgisayar korsanı da aynısını seviyor. Siber suçlular genellikle halka açık Wi-Fi ağlarını gözetliyor ve bağlantı üzerinden iletilen verileri kesintiye uğratıyor.
Siber suçluların cihazları hackleyebilmesinin bazı yolları: Genel Wi-Fi , özel verilerinize erişebilir ve muhtemelen kimliğinizi çalabilirsiniz. Kendinizi halka açık Wi-Fi ağlarını hacklemekten nasıl koruyabilirsiniz?
Hızlı Linkler
1. Ortadaki adam saldırısı
Ortadaki adam (MITM) saldırısı, üçüncü bir tarafın iki katılımcı arasındaki iletişimi kestiği bir siber saldırıdır. Sunucu ve istemci arasında doğrudan veri paylaşımı yerine bu bağlantı başka bir unsur tarafından koparılır.
Davet edilmeyen kişi daha sonra kendi mesajlarından bazılarını ekleyerek web sitesinin kendi versiyonunu size gösterebilir.
Herkese açık Wi-Fi kullanan herkes MITM saldırılarına karşı özellikle savunmasızdır. İletilen bilgiler genellikle şifrelenmediğinden, tehlikeye atılabilecek olan yalnızca kamuya açık iletişim noktası değildir; Bu sizin de verilerinizdir.
Saldırıya uğramış bir yönlendirici, pek çok kişisel materyali nispeten basit bir şekilde süpürebilir: Bir bilgisayar korsanı, örneğin e-postalarınıza erişebilir, böylece kullanıcı adlarına, şifrelere, özel mesajlara ve çok daha fazlasına erişebilir!
MITM saldırılarından kendinizi nasıl korursunuz?
Herkese açık Wi-Fi ağları şifrelenmemiş olabilir, ancak PayPal, eBay ve Amazon gibi şifre gerektiren çoğu web sitesi kendi şifreleme tekniklerini kullanır. URL'ye bakarak bu şifrelemeyi kontrol edin. Adres HTTPS ise (ekstra "S", "Güvenli" anlamına gelir) bir miktar şifreleme vardır.
Bir web sitesinin orijinal olmayabileceğine dair bir bildirim görürseniz, yeterince dikkatli olmasanız bile herhangi bir veri girmeyin. Güvenli olmayan bir siteyi ziyaret ettiğinizde çoğu tarayıcı size bir uyarı mesajı verecektir.
2. Sahte Wi-Fi bağlantıları
Bu MITM saldırısından pek farklı değil ve aynı zamanda “Kötü İkiz” olarak da biliniyor. Bu teknoloji, verilerinizi aktarım sırasında keser ancak genel Wi-Fi erişim noktanızda kurulu güvenlik sistemlerini atlar.



Kurbanlar, sırf yanlış ağa katılmaları için kandırıldıkları için tüm özel bilgilerini gönüllü olarak verebilirler.
Sahte bir erişim noktası (AP) kurmak oldukça kolaydır ve siber suçlular için bu çabaya değer.
Akıllı telefon da dahil olmak üzere İnternet özelliklerine sahip herhangi bir cihaz, orijinal Wi-Fi ağıyla aynı adı taşıyan bir erişim noktası kurmak için kullanılabilir. Sahte ağa katıldıktan sonra gönderilen tüm veriler bilgisayar korsanının üzerinden geçer. Doğrulamak Android akıllı telefonlar için en iyi Wi-Fi erişim noktası uygulamaları.
Kendinizi sahte Wi-Fi bağlantılarından nasıl korursunuz?
Halka açık bir Wi-Fi ağına bağlıyken "Evil Twin" teknolojisinin nasıl tespit edileceğine dair akılda tutulması gereken bazı ipuçları var. Ağa bağlanmaya çalışırken isim ve detay bakımından benzer iki bağlantı görürseniz daha dikkatli olmalısınız. Bir mağaza veya restoranla ilgiliyse oradaki personelle konuşun.
İş yerindeyseniz ve sahte bir erişim noktası bulursanız uyarı yönetimi.
Verileri şifrelemek için sanal özel ağ (VPN) kullanmayı da düşünmelisiniz. Bu, son kullanıcı ile web sitesi arasında bir düzeyde şifreleme oluşturur, böylece potansiyel olarak ele geçirilen veriler, doğru şifre çözme anahtarı olmadan bir bilgisayar korsanı tarafından okunamaz.
3. Veri paketlerinin alınması
Eğlenceli bir isim ama "paket koklama"nın gerçek uygulaması hiç de komik değil. Bu yöntem, bir bilgisayar korsanının havadan bilgi edinmesine ve ardından bu bilgiyi kendi hızıyla analiz etmesine olanak tanır.
Cihaz, şifrelenmemiş bir ağ üzerinden bir veri paketi iletir ve bu paket daha sonra ücretsiz uygulamalar tarafından okunabilir. Wireshark. Bu doğru: ücretsizdir.
Çevrimiçi arama yaptığınızda Wireshark'ın nasıl kullanılacağını öğreten "nasıl yapılır" kılavuzlarını da göreceksiniz. (İronik bir şekilde) güvenlik tehditlerini ve yamalanması gereken güvenlik açıklarını bulmak da dahil olmak üzere web trafiğini analiz etmek için kullanılabilir.
"Paket koklama" tekniği nispeten basittir ve bazı durumlarda yasa dışı sayılmaz. BT departmanları bunu düzenli olarak yaparak güvenli uygulamaların sürdürülmesini, hataların yakalanmasını ve şirket politikalarına uyulmasını sağlar. Ancak siber suçlular için de faydalıdır.
Bilgisayar korsanları çok miktarda veri elde edebilir ve bunları boş zamanlarında tarayarak şifreler gibi önemli bilgileri elde edebilir.
Veri paketinin ele geçirilmesine karşı nasıl korunulur?
Güçlü şifrelemeye güvenmeniz gerekir, bu nedenle bir VPN'e yatırım yapın ve özel bilgi gerektiren web sitelerinin SSL/TSL sertifikalarına sahip olduğundan emin olun (ör. bağlantı başlığında HTTPS'yi arayın).
4. Yan ele geçirme (oturum istismarı)
BBB'den ücretsiz Wi-Fi 'yan korsanlığı' hakkında uyarı: Bazı sahte ağlar sizi kandırmak, bilgi çalmak için Coffee_shop1 gibi genel adlar kullanıyor #canlıonk2
— Kerry Tomlinson (@KerryTNews) Haziran 25, 2014
“Oturumdan yararlanma”, veri paketlerini ele geçirerek bilgi elde etmeye dayanır. Ancak bilgisayar korsanı bu verileri geriye dönük olarak kullanmak yerine sitede gerçek zamanlı olarak kullanır. Daha da kötüsü, şifrelemenin belirli derecelerini atlıyor!
Giriş bilgileri genellikle şifrelenmiş bir ağ üzerinden gönderilir ve web sitesi tarafından tutulan hesap bilgileri kullanılarak doğrulanır. Cihazınıza gönderilen çerezleri kullanarak yanıt verir. Ancak çerezler her zaman şifrelenmez; bir bilgisayar korsanı oturumunuzu ele geçirebilir ve oturum açtığınız tüm özel hesaplara erişebilir.
Bir siber suçlu, yan ele geçirme yoluyla şifrenizi okuyamaz ancak bu verileri elde etmek için Skype kullanmak da dahil olmak üzere kötü amaçlı yazılım indirebilir.
Üstelik kimliğinizi çalmak için birçok bilgi elde edebilir. Yalnızca sosyal medya varlığınızdan bile zengin miktarda veri çıkarılabilir.
Halka açık erişim noktaları bu hack için özellikle cazip çünkü açık oturumları olan kullanıcıların yüzdesi yüksek.
Oturum istismarına karşı nasıl korunulur?
Standart şifreleme yöntemleri, yanal saldırılarla mücadele eder, böylece bir VPN, cihazınıza gelen ve cihazınızdan gelen bilgileri karıştırır.
Ekstra bir güvenlik önlemi olarak, bir erişim noktasından ayrıldığınızda her zaman oturumu kapattığınızdan emin olun, aksi takdirde bir bilgisayar korsanının oturumunuzu kullanmaya devam etmesine izin verme riskiyle karşı karşıya kalırsınız. Sosyal medya siteleriyle en azından nereden giriş yaptığınızı kontrol edebilir ve ardından uzaktan çıkış yapabilirsiniz.
5. Omuz sörfü
Bu çok açık görünebilir, ancak bu tür basit güvenlik önlemlerini sıklıkla unutuyoruz.
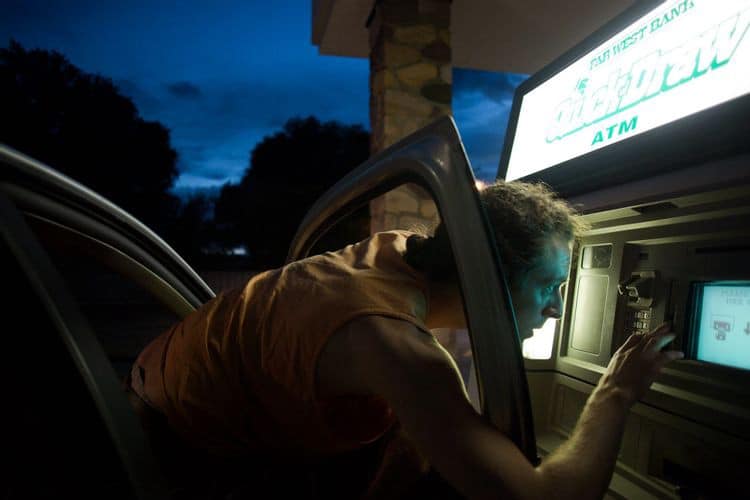
Omuz sörfü, kurbanın omzunun üzerinden bakarak PIN'ler, şifreler ve diğer gizli veriler gibi bilgileri elde etmek için kullanılan bir tür sosyal mühendislik tekniğidir.
ATM kullanırken etrafı kontrol etmeli ve PIN'inizi girdiğinizde kimsenin bilgilerinizi göremediğinden emin olmalısınız.
Halka açık Wi-Fi söz konusu olduğunda da risk oluşturur. Özel web sitelerini ziyaret ettiğinizde birisi etrafınızda dolaşıyorsa dikkatli olun. Şifre gibi kişisel hiçbir şey vermeyin. Bu çok basit bir dolandırıcılıktır ancak dolandırıcılar ve bilgisayar korsanları için kesinlikle işe yaramaktadır.
Bilgisayar korsanının arkanızda olmasına gerek olmayabilir: yazdıklarınızı ve parmaklarınızın klavye üzerindeki hareketlerini izlemek, ona saldırısını başlatmak için üzerinde çalışabileceği bir şeyler verebilir.
Omuz sörfüne karşı nasıl korunulur?
dikkatli ol. Etrafınızdakileri tanıyın. Bazen aşırı dikkatli olmak yardımcı olabilir. Etrafınızda kimin olduğundan emin değilseniz özel bir şey yapmayın.
Doldurduğunuz veya okuduğunuz şeylerin önemini küçümsemeyin: örneğin tıbbi bilgiler kimlik tespiti için yararlı olabilir. Başkalarının görmesini istemediğiniz bir belge veya web sayfası ise bunun olmasını önlemek için önlem alın.
Başka bir seçenek de bir gizlilik ekranı satın almaktır; Bu da insanların ekranınızda gördüklerini sınırlıyor.
VPN'ler halka açık Wi-Fi korsanlığına karşı nasıl koruma sağlayabilir?
Halka açık Wi-Fi ile ilgili temel endişe şifreleme eksikliğidir. VPN'ler kişisel bilgilerinizi karıştırır, dolayısıyla doğru şifre çözme anahtarı olmadan okunamaz (çoğu durumda zaten). Erişim noktalarını düzenli olarak kullanıyorsanız bir VPN gereklidir.
Neyse ki bulabilirsin VPN'ler tamamen ücretsizdir İster dizüstü bilgisayarlar ister akıllı telefonlar gibi cihazlar için olsun. Ancak açık fikirli olmalı ve bunun için de para ödemeyi düşünmelisiniz; Yani kişisel bilgilerinizi kaydetmek için ödenen tutarı hak ediyorsunuz. Doğrulamak En İyi VPN Hizmetleri: En İyi VPN'lerin İncelemeleri ve Satın Alma Rehberi.
Büyük çoğunluğumuz halka açık Wi-Fi kullanıyoruz ancak bu konuda daha dikkatli olmamız gerekiyor.