Standart bir şifre bugünlerde iyi bir seçenek değil. Çoğu durumda, bazı ek ayarların kullanılması muhtemelen daha iyidir; özellikle de birçok kullanıcının, birçok hesap için aynı erişim kodlarını kullandığını düşündüğünüzde.
İki faktörlü kimlik doğrulama (2FA), çevrimiçi profilleri güvende tutmanın alternatif yollarını ararken genellikle ilk başvurulan bağlantı noktasıdır. Ancak iki faktörlü kimlik doğrulama ekstra bir güvenlik katmanı sağlasa da çoğu insanın düşündüğü gibi her zaman mükemmel bir çözüm değildir. Doğrulamak Google Authenticator kullanarak Windows 10'da iki faktörlü kimlik doğrulama kodları nasıl oluşturulur?.
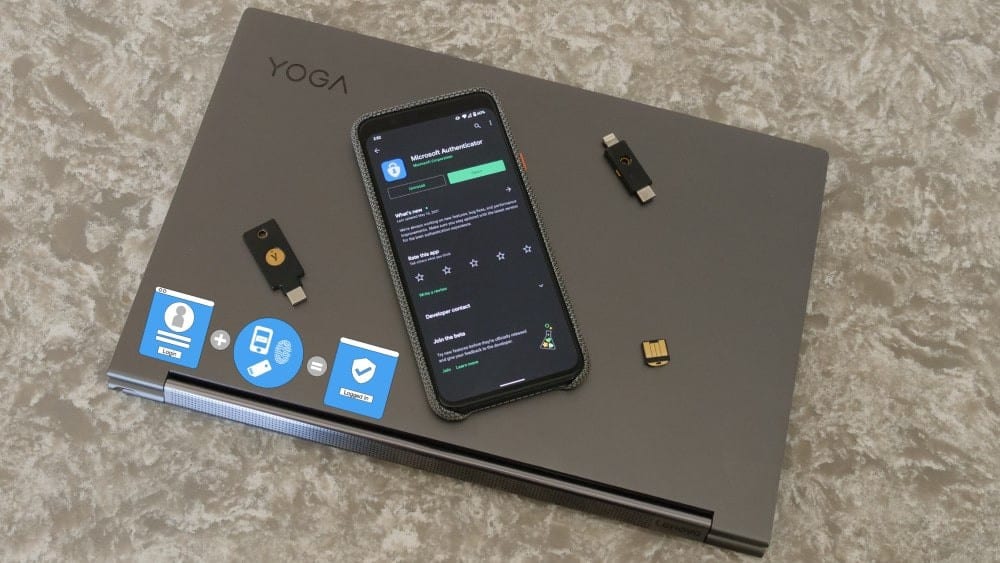
Peki neden 2FA başlangıçta düşündüğünüz kadar güvenli değil? “” seçeneğini kullanmanıza rağmen hala hangi güvenlik riskleri mevcut?İki adımlı doğrulama"?
Hızlı Linkler
İki faktörlü kimlik doğrulama nedir?
Adından da tahmin edebileceğiniz gibi, iki faktörlü kimlik doğrulama, çevrimiçi hesaplarınız için iki düzeyde kimlik doğrulamaya sahip olmak anlamına gelir. En temel düzeyde, genellikle şifrenizi girmeniz gerekecektir (ve şifrenizin Şifreler güvende ve hatırlanması kolaydır).
Şifrenizden sonra kimliğinizi başka bir şekilde doğrulamanız gerekecektir. Bunun için kullanılan yaygın yöntemler şunlardır:
- Telefon numaranıza SMS yoluyla bir kod gönderin.
- Parmak izi veya yüz tanıma.
- Telefonunuza anında bildirim göndererek doğrulayın.
2FA kullanımına rağmen güvenlik riskleri nelerdir?
İki faktörlü kimlik doğrulamanın ardındaki fikir basittir. Herkes şifrenizi alabilir, ancak her zaman bir sonraki kimlik doğrulama düzeyine ulaşmaya ihtiyaç vardır.
Ne yazık ki durum her zaman böyle değildir; İşte dikkat etmeniz gereken beş risk.
1. SIM kartı alın
Adından da anlaşılacağı üzere... SIM kartı alın Bu, SIM kartın telefonunuzdan çıkarılmasını ve suçlunun cihazına yerleştirilmesini gerektirmez. Bunun yerine genellikle saldırganın mobil ağ sağlayıcınızla iletişime geçmesi ve sizmişsiniz gibi davranması olur. Bundan sonra numaranızı SIM kartına eklemeye çalışacaktır.
SIM ele geçirme saldırısını başarıyla tamamlamak için kimliğinizi çalmaya çalışan bir dolandırıcının, şifreniz (zaten tamamen paylaşılmaması gereken) veya gizli sorularınızın yanıtları gibi hesabınızla ilişkili bazı bilgileri bilmesi gerekir.



Saldırgan, bu bilgiyi "doğruladıktan" sonra karşı taraftaki kişinin kendi dolandırıcılığının kurbanı olmasını umar. Gerekli verilere sahipse, telefon numaranız artık suçlunun elindedir; bu, hesabınıza erişmek için iki faktörlü kimlik doğrulamayı (2FA) kullanabileceği anlamına gelir.
2. Cihazınızı herkes alabilir
Bazen bir siber suçlunun SIM ele geçirme saldırısıyla ilgili fazla çaba harcamasına gerek olmayabilir. Telefonunuzu bir yerde bırakmış olmanız veya birisinin onu sizden çalması tamamen mümkündür.
Bir suçlu telefonunuzu ele geçirdiğinde cihazınıza erişme olasılığı yüksektir. Oraya vardıklarında, iki faktörlü kimlik doğrulamayı (2FA) kullanarak hesaplarınıza erişmek için bunu kullanabilirler.
Cihazınızı kaybederseniz hasarı sınırlamak için gerekli adımları atmalısınız. SIM kartı iptal etmek için şebeke sağlayıcınızla iletişime geçin ve telefonunuzda saklanabilecek tüm banka kartları ve benzeri veriler için de aynısını yapın.
Geri alamayacağınızı biliyorsanız akıllı telefonunuzu uzaktan silmeniz de önemlidir. İşlem, Android cihazınıza veya iPhone'unuza bağlı olarak değişir. Doğrulamak iPhone'unuz kayboldu mu veya çalındı mı? İşte yapmanız gerekenler.
3. Ortadaki Adam Saldırıları (MITM)
Çevrimiçi olarak bilgi paylaştığınızda, iki faktörlü kimlik doğrulama (100FA) kullansanız bile asla %2 güvende olamazsınız. Birçok bilgisayar korsanı, bilgilerinizi paylaştıktan sonra çalmak için MITM saldırılarını kullanır.
MITM saldırısı, suçlunun veri aktarım yolunuza girmesini ve iki tarafmış gibi davranmasını içerir. Bu taktikle ilgili spesifik bir sorun, çoğu zaman neler olup bittiğini bilememenizdir.
Neyse ki kendinizi MITM saldırılarına karşı çeşitli şekillerde koruyabilirsiniz. Kullanımı yardımcı olacaktır Güvenli sanal özel ağ (VPN) bilgilerinizi şifreler; bu, potansiyel bir bilgisayar korsanının bu bilgileri elde etmeye çalışırken zamanını boşa harcayacağı anlamına gelir.
Herkese açık Wi-Fi kullanmayarak da kendinizi bir MITM saldırısından koruyabilirsiniz. Çoğu ağ güvenli değildir ve bilgilerinizi toplamak bir suçlu için çok daha kolaydır. Bunun yerine yalnızca ev veya ofis Wi-Fi'niz gibi güvenli kablosuz ağları kullanın.
4. Kimlik avı sitelerine giriş yapın
Kimlik avı en eski İnternet tehditlerinden biridir. Ancak bir bilgisayar korsanının hala bu yöntemi kullanmasının nedeni, çoğunlukla etkili olmasıdır. Kimlik avı e-postasını fark etmekte herhangi bir sorun yaşamasanız da, bu tür web sitelerini tanımlamak biraz daha karmaşıktır. Doğrulamak Bilmeniz gereken çoğu kimlik avı saldırısı türü.
Kimlik avı siteleri, ziyaret etmeye çalıştığınız web sitesine (aynı olmasa da) genellikle benzer görünür. Bunu kullanır ve banka bilgileriniz gibi kişisel bilgilerinizi verirseniz, bir suçlu bunu alıp her türlü kargaşayı yaratabilir.
Kimlik avı web sitelerini tespit etmek zor olsa da, kendinizi korumak için bazı ince işaretleri arayabilirsiniz. Bunlar şunları içerir:
- URL biraz farklıdır (örneğin: .co alan adı, resmi adres .com olduğunda).
- Web sayfası tasarımı doğru görünmüyor.
- Yazım hataları.
Kendinizi bir kimlik avı sitesinde bulursanız, bunu fark ettiğiniz anda sayfadan ayrılın. Bir web sitesinin kullanımının güvenli olup olmadığını kontrol ederek, göz atmadan önce riskleri azaltabilirsiniz.
5. Kimlik bilgilerinizi kaybetmek
Hemen hemen herkes, şifreyi unuttuktan sonra değiştirme ihtiyacı duymak gibi sinir bozucu bir süreçten geçmiştir. 2FA'nın bu sorunları ortadan kaldıracağını (veya en azından azaltacağını) düşünebilirsiniz, ancak durum her zaman böyle değildir.
İki faktörlü kimlik doğrulama (2FA) kullansanız bile kimlik bilgilerinizi yine de kaybedebilirsiniz. Örneğin yeni bir telefon satın aldıktan sonra numaranızı güncellemeniz gerekebilir.
Erişiminizi kaybeder kaybetmez 2FA ayrıntılarınızı güncellemezseniz, başka birisinin bunları ele geçirip hesabınıza girme riskiyle karşı karşıya kalırsınız. Telefon numaralarınızın, e-posta adreslerinizin ve kullandığınız diğer her şeyin her zaman güncel olduğundan emin olun.
Güvenlik için yalnızca iki faktörlü kimlik doğrulamasına güvenmeyin
Bu sizi korkuttuysa ve iki faktörlü kimlik doğrulamayı kullanmamanızı sağladıysa, kesinlikle bu makalenin amacı bu değil. Hesabınız için ek güvenlik katmanları kullanmak çok önemlidir ve iki faktörlü kimlik doğrulama (2FA), saldırganları savuşturmanın en etkili yollarından biridir.
Aynı zamanda, bu yöntemi çevrimiçi güvenlik için tek adres olarak görmemek de çok önemlidir. 2FA kusursuz değildir ve dikkatli olmazsanız bilgileriniz yanlış ellere geçebilir.
Çevrimiçi gezinirken riskleri belirleyin, bilgilerinizi güncel tutun ve bir şeyler ters giderse veya koşullarınız değişirse ihtiyacınız olan kişiyi bilgilendirin. Tüm bunları yaparak çevrimiçi ortamda güvende kalacaksınız. Şimdi görüntüleyebilirsiniz Güvenliği artırmak ve verilerinizi korumak için Chrome için en iyi gizlilik uzantıları.