Windows Güvenli Önyükleme özelliğiyle ilgili olarak 2026 yılının ortalarında yaklaşan belirli bir son tarih var ve bu sizi etkileyebilir. Windows yüklenmeden önce, Güvenli Önyükleme özelliği sistem başlatma sürecini kontrol eder.Ancak bunu yapmak için kriptografik sertifikalara ihtiyaç duyuyor ve ne yazık ki bu eski Güvenli Önyükleme sertifikalarının birçoğunun geçerlilik süresi Haziran 2026'da sona eriyor.

Bu, zamanında geçiş yapmayan sistemlerin gelecekteki önyükleme seviyesi güncellemelerini kabul edemeyebileceği anlamına gelir. Gelecekteki aygıt yazılımı veya güvenlik güncellemelerinin en son Güvenli Önyükleme sertifikalarına bağlı olduğu bilgisayarlarda, bazı cihazlar başlatılamayabilir. Microsoft zaten daha yeni sertifikaları dağıtmaya başladı, bu nedenle paniğe gerek yok. Ancak, herhangi bir tatsız sürprizden kaçınmak için her şeyin nasıl çalıştığını anlamak önemlidir.
Hızlı Linkler
Windows başlatılırken Güvenli Önyükleme sertifikaları ne işe yarar?
Bilgisayarınızın başlatılmasına izin verilip verilmeyeceğine karar veren güven sistemi.

Sürücüler ve antivirüs yazılımları devreye girmeden önce Güvenli Önyükleme (Secure Boot) işini yapar. Bilgisayarınızı her başlattığınızda, sistem bellenimi, en önemlisi Windows Önyükleme Yöneticisi olmak üzere kritik önyükleme bileşenlerinin güvenilir bir yetkili tarafından imzalandığını doğrulamak için doğrudan UEFI belleniminde depolanan bir dizi güvenilir sertifika kullanır. İmza güvenilir bir sertifikaya karşı doğrulanamazsa, önyükleme işlemi hemen sonlandırılır.
Bu doğrulama, güven zincirinde çok önemli bir adımdır. Microsoft'un özel anahtarları Windows önyükleme bileşenlerini imzalar ve ilgili sertifikalar Firmware'in DB'sinde (Bağımlı İmza Veritabanı) saklanır. Bu sertifikalar, çalışma için güvenilir önyükleme yükleyicilerini tanımlar. KEK (Anahtar Değişim Veritabanı), DB'yi kimin güncelleyebileceğini kontrol eden sertifikaları koruyarak, yalnızca güvenilir bir kuruluşun yetkili önyükleme yükleyicilerini değiştirebilmesini sağlar.
Önemli nokta şu ki, Güvenli Önyükleme sertifikalarının son kullanma tarihleri vardır. Süreleri dolduktan sonra, bilgisayarınızın donanım yazılımı artık süresi dolmuş sertifikalara güvenilir bir dayanak olarak güvenemez. Bu, tehlikeye atılmış veya güncelliğini yitirmiş imza anahtarlarına uzun vadeli maruz kalmayı sınırlamak için tasarlanmış kasıtlı bir güvenlik mekanizmasıdır.
Süresi dolacak sertifikalar
Windows'un on yıldan uzun süredir güvendiği eski Microsoft imza anahtarları.
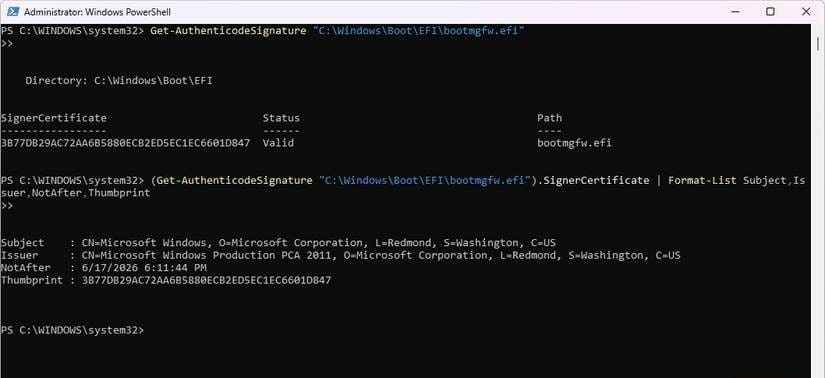
Etkilenen sertifikaların çoğu 2011 yılında oluşturulmuş olup 2026 yılında sona erecektir. Aşağıdaki sertifikalar kullanımdan kaldırılacak ve yenileriyle değiştirilecektir:
| Son kullanma tarihi | Bu sertifika kademeli olarak kullanımdan kaldırılıyor. | Alternatif sertifikalar | Bu sertifika neyi kontrol ediyor? |
|---|---|---|---|
| Haziran 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Bu, Güvenli Önyükleme güven veritabanlarına yapılan güncellemeleri yetkilendirir. |
| Haziran 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 ve Microsoft Option ROM UEFI CA 2023 | Bu, önyükleyicilerin, sürücülerin ve isteğe bağlı ROM'ların çalıştırılmasına olanak tanır. |
| كتوبر 2026 | Microsoft Windows Üretim PCA 2011 | Windows UEFI CA 2023 | Windows Önyükleme Yöneticisi ve temel önyükleme bileşenlerini imzalar. |
Windows 8'den beri bu üç sertifika, Windows bilgisayarlarında Güvenli Önyükleme'nin temelini oluşturmaktadır. Microsoft UEFI CA 2011, güvenlik doğruluğunu artırmak için iki sertifika ile değiştiriliyor. En yeni sertifikaları kullanmayan her sistemin aniden başarısız olmasını beklemeyebilirsiniz, ancak bu sistemler gelecekteki Güvenli Önyükleme güncellemelerinden veya korumalarından hariç tutulabilir.
Bilgisayarınızdaki mevcut sertifikayı aşağıdaki PowerShell komutunu çalıştırarak görüntüleyebilirsiniz: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Güncelleme sonrasında etkilenen bilgisayarların açılmamasının nedenleri neler olabilir?
Sertifika transferleri ve iptalleri bir girişim şirketine olan güveni nasıl zedeleyebilir?
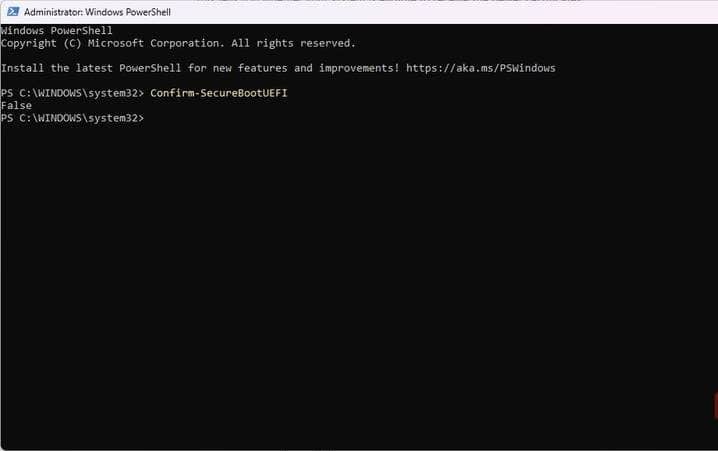
Sertifikalarınızın süresinin dolduğu gün Güvenli Önyükleme (Secure Boot) hataları yaşamanız olası değildir. Ancak, bir aygıt yazılımı güncellemesi veya güvenlik güncellemesi, bilgisayarınızın güvenmeye istekli olduğu şeyleri etkileyebilir ve bu gibi durumlarda hatalar başlayabilir. Bu davranış, şu güncellemeden sonra gözlemlenmiştir: Microsoft'un yanıtı BlackLotus UEFI bootkit'i, Güvenli Önyükleme etkinleştirilmiş sistemlerde bile kötü amaçlı bootloader'ların çalışmasına olanak tanıyordu.
Microsoft'un bu güvenlik açığı için yayınladığı yama yeterli olmadı. Daha kapsamlı bir inceleme kapsamında Microsoft, savunmasız önyükleme bileşenlerini devre dışı bırakmaya başladı. Ayrıca güvenli önyükleme gereksinimlerini de sıkılaştırdı.
En yeni 2023 sertifikaları, gelecekteki Güvenli Önyükleme koruması ve iptali için artık çok önemlidir. Pratikte bu, bilgisayarınız mükemmel çalışıyor gibi görünse bile, güncelleme daha yeni sertifikalara güvenmeyi gerektiriyorsa ve bilgisayarınız bu sertifikalara sahip değilse, Güvenli Önyükleme'nin başlatmayı engelleyebileceği anlamına gelir. Bu aşamada elinizde yalnızca birkaç geri ödeme seçeneği kalmış olabilir..
Microsoft, bilgisayarları en yeni Güvenli Önyükleme sertifikalarına nasıl geçiriyor?
Otomatik güncellemeler, uygunluk kuralları ve bazı cihazların neden atlandığı
Microsoft, 2026'dan önce aşamalı bir dağıtıma başladı ve ilk olarak "yüksek güven" sistemleri olarak adlandırdığı sistemleri hedefliyor. Bu sistemler güncel bellenime, istikrarlı bir güncelleme geçmişine sahip ve Güvenli Önyükleme zaten etkinleştirilmiş durumda. Uygun sistemler, yeni sertifikayı Windows Güncellemeleri aracılığıyla alıyor ancak yalnızca sistemin bellenimiyle birlikte yükleyebiliyor.
UEFI Güvenli Önyükleme kullanan Windows tabanlı sanal makineler (VM'ler) genellikle fiziksel makinelerle aynı güven modeline dayanır ve aynı süreçten geçerek sertifika alırlar. Bu, Hyper-V ve Azure çalıştıran VM'leri de içerir. En son sertifikaları kabul etmeyen herhangi bir VM, fiziksel makinelerle aynı kaderi paylaşacaktır.
2026 yılı için Windows güncellemeleri KB5074109 ve KB5073455, bu sertifikaların dağıtımına çoktan başladı. Ancak, aygıt yazılımı sınırlamaları nedeniyle, bazı cihazlarda dağıtımın yalnızca manuel işlemlerle tamamlanabileceği anlamına gelebilir.
Bu komutu PowerShell'de çalıştırarak, sıfırdan farklı bir değerin doğruluğunu teyit edebilirsiniz. Mevcut Güncellemeler Bilgisayarınız sertifika güncellemelerini almaya uygundur: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Bilgisayarınızın 2026'da da çalışmaya devam etmesini sağlamak için şu anda neler yapıyorsunuz?
Şimdi yapmanız gereken iki önemli şey var: Güvenli Önyükleme'nin etkinleştirildiğinden ve sistem donanım yazılımınızın güncel olduğundan emin olun. Windows Sistem Bilgileri aracı, Güvenli Önyükleme'nin etkin olup olmadığını gösterebilir. Ancak, herhangi bir donanım yazılımı güncellemesi bilgisayar üreticinizden veya sanallaştırılmış donanım yazılımını yöneten platformdan gelmelidir.
Sisteminiz uygunsa, güncelleme genellikle arka planda sessizce gerçekleşir. Çift önyükleme ayarları olan cihazlara veya eski önyükleme sürecinin kalıntılarını taşıyan bilgisayarlara özellikle dikkat etmelisiniz, çünkü bunların otomatik dağıtım alma olasılığı daha düşüktür. Şu kayıt yoluna gitmeniz gerekebilir: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Ve kayıt değerini ayarlamak Mevcut Güncellemeler Sıfırdan farklı bir değere. Kayıt defteri değerlerini değiştirmek için daha güvenli bir düzenleyici kullanmayı düşünebilirsiniz..