Kendinizi spam'den korumak için yalnızca tek kullanımlık e-postalar kullanıyorsanız, bir şeyleri kaçırıyorsunuz. Bu adresler, spam'le mücadele etmenin ötesine geçen yenilikçi çözümler sunar. Yeni uygulamaları test etmek, ücretsiz deneme aboneliklerini etkin bir şekilde yönetmek, güvenli olmayan genel Wi-Fi ağlarını kullanırken kimliğinizi korumak ve en önemlisi gelen kutunuzu gerçekten ihtiyaç duyduğunuz önemli mesajlara odaklı tutmak için şaşırtıcı derecede faydalıdırlar. Bu basit aracın gizliliğinizi ve dijital güvenliğinizi nasıl artırabileceğini ve üretkenliğinizi önemli ölçüde nasıl artırabileceğini keşfedin. Kişisel bilgilerinizi korumak, rahatsız edici reklamlardan kaçınmak ve mevcut dijital hizmetlerden en iyi şekilde yararlanmak için tek kullanımlık e-postaları nasıl etkili bir şekilde kullanacağınızı öğrenin.

E-posta Haftası: E-posta Kullanımınızı İyileştirmeye Yönelik Kapsamlı Bir Kılavuz
Smart Zeno ile E-posta Haftasını kutlayın! E-postalarınızı daha etkili yönetmenize, verimliliğinizi artırmanıza ve gizliliğinizi korumanıza yardımcı olacak özel makaleler ve ipuçlarını keşfedin. İster yeni başlayan ister uzman olun, bu hafta e-posta deneyiminizi geliştirecek değerli içerikler bulacaksınız. Gelen kutunuzu nasıl düzenleyeceğinizi, profesyonel e-postalar nasıl yazacağınızı, mevcut verimlilik araçlarını nasıl kullanacağınızı ve dolandırıcılık ve kimlik avından nasıl kaçınacağınızı öğrenin. Dijital yaşamlarımızda e-postanın önemini kutlamamıza ve tüm olanaklarını keşfetmemize katılın. E-posta becerilerinizi geliştirme fırsatını kaçırmayın!
Hızlı Linkler
6. Tek seferlik hesap doğrulaması
Bir yazılım inceleme yazarı olarak, en iyi yazılım listesini seçmek için sürekli olarak yeni araçlar indiriyor ve test ediyorum, bazen 10 veya 15 kadar. Çoğu, aracı test edebilmem veya indirebilmem için kayıt olmamı gerektiriyor. E-postanızı girer girmez gelen kutunuz sürekli olarak yükseltmenizi isteyen ve hiç talep etmediğiniz teklifler sunan promosyon içerikleriyle doluyor.
iken Yapay zeka destekli asistanlar, e-postalarla uğraşmayı daha az can sıkıcı hale getirebilir. İletileri filtrelemek ve düzenlemek önemli olsa da, geçici e-postalar kullanarak önleme en iyi savunma olmaya devam ediyor. Hesabımı etkinleştirmek ve hizmeti test etmek için geçici bir e-posta oluşturabilirim. Çoğu zaman, e-postayı manuel olarak silmenize gerek kalmaz, çünkü birkaç saat veya gün içinde süresi dolar. En önemlisi, ana gelen kutunuz temiz kalır ve önemli iletilere odaklanır.
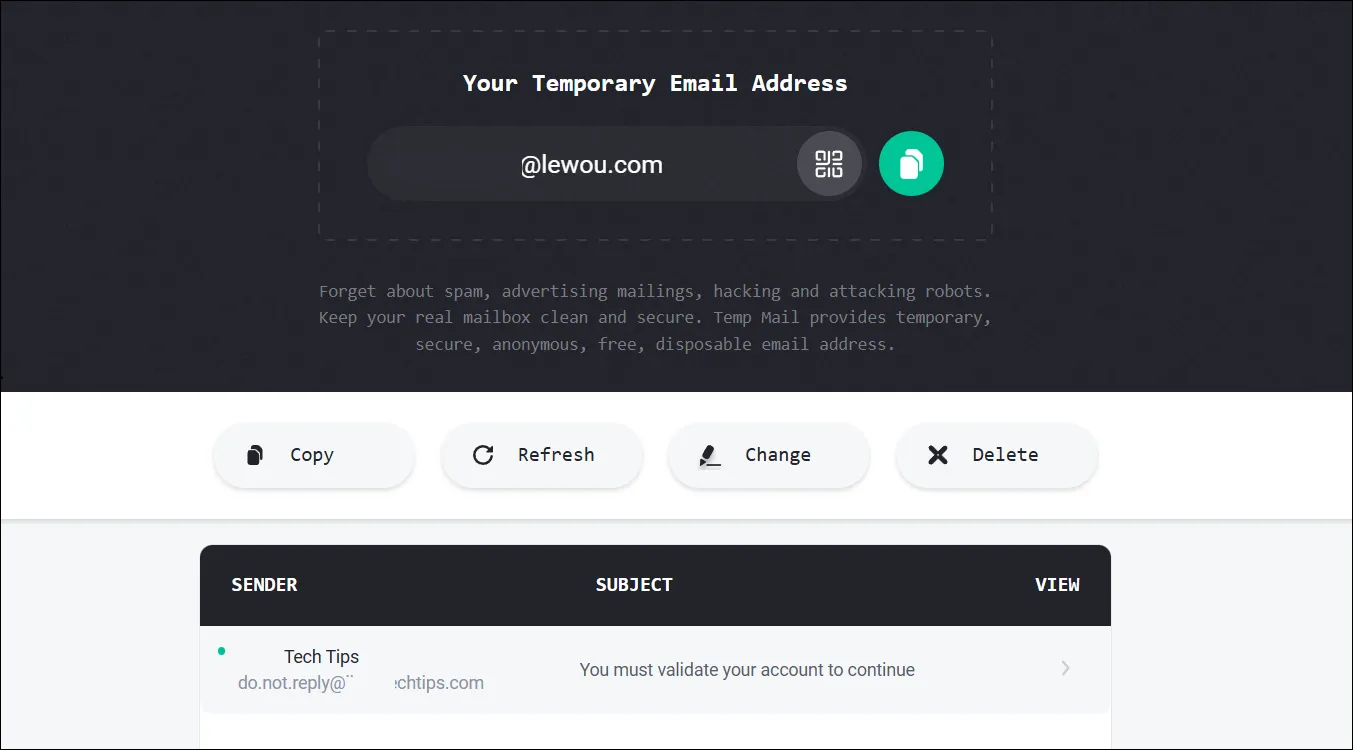
İki popüler geçici e-posta hizmeti şunlardır: Temp-Posta و 10 Dakikada Posta Hızlı indirmeler için bu geçici e-postalar birkaç dakika geçerlidir ve bu, onay bağlantısını kullanarak hesabınızı etkinleştirmek için yeterli bir süredir. Zaman zaman gerçekten okumak isteyebileceğim haber bültenleri için, şu hizmetler aracılığıyla daha kalıcı bir geçici e-posta kullanıyorum: BasitGiriş أو ProtonMail, ana gelen kutuma yönlendirilen takma adlar oluşturmama izin verir. Bunlar birçok şeyden sadece ikisidir Gizlilik için ek adresler oluşturan e-posta uygulamaları.
E-posta yönlendirme hizmetleri ayrıca e-postanızı sızdıran veya satan hizmeti tespit etmenin harika bir yoludur. Bir takma ad spam almaya başlarsa, spam'i durdurmak ve hizmeti engellemek için onu silebilirsiniz.
5. Web sitelerinizi ve uygulamalarınızı test edin
Bir uygulama ve web sitesi geliştiricisi olarak, farklı kullanıcı senaryolarını test etmek için birden fazla e-posta adresine ihtiyacım var. Kayıt süreci nasıl işliyor? Hoş geldiniz e-postası nasıl görünüyor? Parola sıfırlama nasıl işliyor? Bu özellikleri birincil e-postanızı kullanarak test etmek hızla karmaşıklaşabilir.
Geçici e-postalar bu amaç için idealdir. Gelen kutumu karıştırmadan veya demo verilerini daha sonra silme konusunda endişelenmeden düzinelerce demo hesabı oluşturabilirim. Şu gibi hizmetler: Mailinator E-postalarınızı hızlı ve kolay bir şekilde oluşturun – herhangi bir @mailinator.com adresi oluşturun ve kaydolmadan anında doğrulayın.



Bu yaklaşım, e-posta pazarlama kampanyalarını test ederken de yardımcı olur. E-postaların farklı gelen kutusu sağlayıcılarında nasıl görüntülendiğini görebilir, spam filtrelerini test edebilir ve abonelikten çıkma bağlantılarının gerçek kullanıcı hesaplarını veya kişisel e-postamı etkilemeden düzgün çalıştığını doğrulayabilirim. Bu, sorunsuz bir kullanıcı deneyimi sağlar ve pazarlama kampanyalarınızın bütünlüğünü korur. Geçici e-posta adresleri kullanmak, test sırasında birincil adresinizin spam olarak işaretlenmesi riskini önemli ölçüde azaltır.
4. Kimliğinizi halka açık Wi-Fi ağlarında koruyun
Kafelerde, havaalanlarında ve otellerde bulunan halka açık Wi-Fi ağları internete bağlanmanın rahat bir yoludur, ancak aynı zamanda oldukça güvensizdir. Bu ağlar genellikle çevrimiçi hizmetlere erişmek için e-posta adresinizle oturum açmanızı gerektirir.
Ek bir güvenlik katmanı için, yeni veya tanıdık olmayan hizmetlere kaydolurken tek kullanımlık e-posta adresleri ("yanan e-postalar") kullanıyorum. Bu şekilde, biri bağlantımı kesip kimlik bilgilerimi çalarsa, yalnızca tek kullanımlık bir e-posta adresine erişim elde edecek, banka, iş ve kişisel hesaplarımla ilişkili birincil e-posta adresime değil. Bu uygulama, genel Wi-Fi ağlarını kullanmanın olası risklerini önemli ölçüde azaltır.
3. Veri ihlallerine maruz kalmanın azaltılması
Veri ihlalleri o kadar yaygınlaştı ki neredeyse manşetlere bile çıkmıyorlar. Sadece geçen yıl, Ticketmaster, AT&T ve sayısız başka büyük şirket milyonlarca e-posta adresini ve kişisel veriyi ifşa etti. Bu, kullanıcıları daha fazla riske sokuyor ve kişisel bilgileri korumayı her zamankinden daha önemli hale getiriyor.
Her yerde aynı e-posta adresini kullandığınızda, herhangi bir hizmetteki ihlal sizi diğer tüm hizmetler için riske atar. Bu, saldırganların ihlalleri izlemesini, ayrıntılı profiller oluşturmasını ve karmaşık kimlik avı saldırıları başlatmasını kolaylaştırır. Bu, İnsanların yaptığı en yaygın e-posta güvenliği hatalarından biri şudur:, birincil e-postalarını evrensel bir oturum açma kimliği olarak ele alırlar.
Kişisel olarak, tam olarak güvenmediğim herhangi bir hizmet için yanıcı e-postalar kullanırım. Örneğin, bir çevrimiçi mağazadan telefon kılıfı satın alırken veya bir sosyal medya platformuna kaydolurken, ikincil e-posta adresim, bankacılık, devlet hizmetleri ve temel iş hesapları gibi önemli hizmetlerle ilişkili olan birincil e-postamı ifşa etmeden kaydolmama ve doğrulamama olanak tanır. Bu, olası riskleri azaltmak için etkili bir stratejidir.
Dikkatli olmam işe yaradı. E-posta adreslerimin ve ikincil parolalarımın birçoğu birden fazla veri ihlali nedeniyle ifşa olsa da, her yerde parola değiştirmek veya hedefli kimlik avı girişimleriyle uğraşmak zorunda kalmadım. Birden fazla e-posta adresi kullanmak, artan siber tehditlere karşı değerli bir savunmadır ve hassas bilgilerinizi güvende tutmanıza yardımcı olur. Verilerinizi korumak için birincil e-postanız için Gmail veya Outlook gibi hizmetleri kullanmayı ve tek seferlik satın alımlar veya gereksiz abonelikler için daha az güvenli hizmetleri kullanmayı düşünün. Bu uygulama, olası bir veri ihlalinin etkisini önemli ölçüde azaltır.
2. Uygulamaları, hizmetleri ve ürünleri anonim olarak test edin
Ücretsiz denemeler harika bir fırsattır, ancak şirketler genellikle ücretlendirme yapmadan önce iptal etmeyi aşırı derecede zorlaştırırlar. Otomatik olarak aylık 30$ aboneliğe dönüşen 50 günlük deneme süresini unutmanıza güvenirler. Daha da sinir bozucu olanı, iptal etmenin genellikle hesap bilgilerini içeren e-postaları takip etmeyi gerektirmesidir.
Elbette, artık kullanmak istemediğiniz bir hizmet için hizmetlerin sizden ücret almasını önlemek için sanal kredi kartları kullanabilirsiniz. Ancak, ekstra bir koruma katmanı eklemek için sanal kredi kartlarıyla eşleştirilmiş tek kullanımlık e-posta adresleri kullanıyorum. İptal etmeyi unutursam, sanal kart ücretleri reddedecek şekilde ayarlanabilir. Ayrıca, şirket ödeme sorunları hakkında benimle iletişime geçmeye çalışırsa, bu e-postalar doğrulamadığım bir e-posta adresine gidecektir.
Bazı hizmetler popüler geçici e-posta alan adlarını algılayıp engelleyebilir, ancak genellikle bir çözüm yolu vardır. Premium geçici e-posta hizmetleri meşru görünen özel alan adları sunar veya Gmail'de artı işareti (+) numarasını kullanabilirsiniz (örneğin [e-posta korumalı]) ana gelen kutunuza yönlendiren benzersiz adresler oluşturmak için. Bu yöntem özellikle abonelikleri izlemek ve spam kaynağını belirlemek için etkilidir ve e-postaları kolayca filtrelemenize veya engellemenize olanak tanır.
1. Anketlere ve kamuoyu yoklamalarına katılın
Çevrimiçi anketler, oylamalar ve yarışmalar genellikle katılım için e-posta adresinizi gerektirir. Bazıları tazminat teklif ederken diğerleri teklif etmezken, neredeyse hepsi e-posta adresiniz de dahil olmak üzere iletişim bilgilerinizi gerektirir. Toplanan veriler pazarlamacılar için altın madeni gibidir ve neredeyse kesinlikle pazarlama amaçları için kullanacaklardır, bu da daha fazla spam anlamına gelir.
Geçici e-postalar, tek seferlik anketlere ve oylamalara katılmak için son derece kullanışlıdır. Bu şekilde, gelen kutumu sonsuz promosyon e-postalarına feda etmeden meşru fırsatlara katılmaya devam edebilirim. Çoğu yarışma, hesabınızı doğrulamak ve ödülleri talep etmek için e-posta adresinizi gerektirir, bu nedenle birkaç dakika içinde süresi dolan geçici e-postalar işe yaramaz. Daha kalıcı ama yine de tek kullanımlık bir şey aramanız gerekebilir.
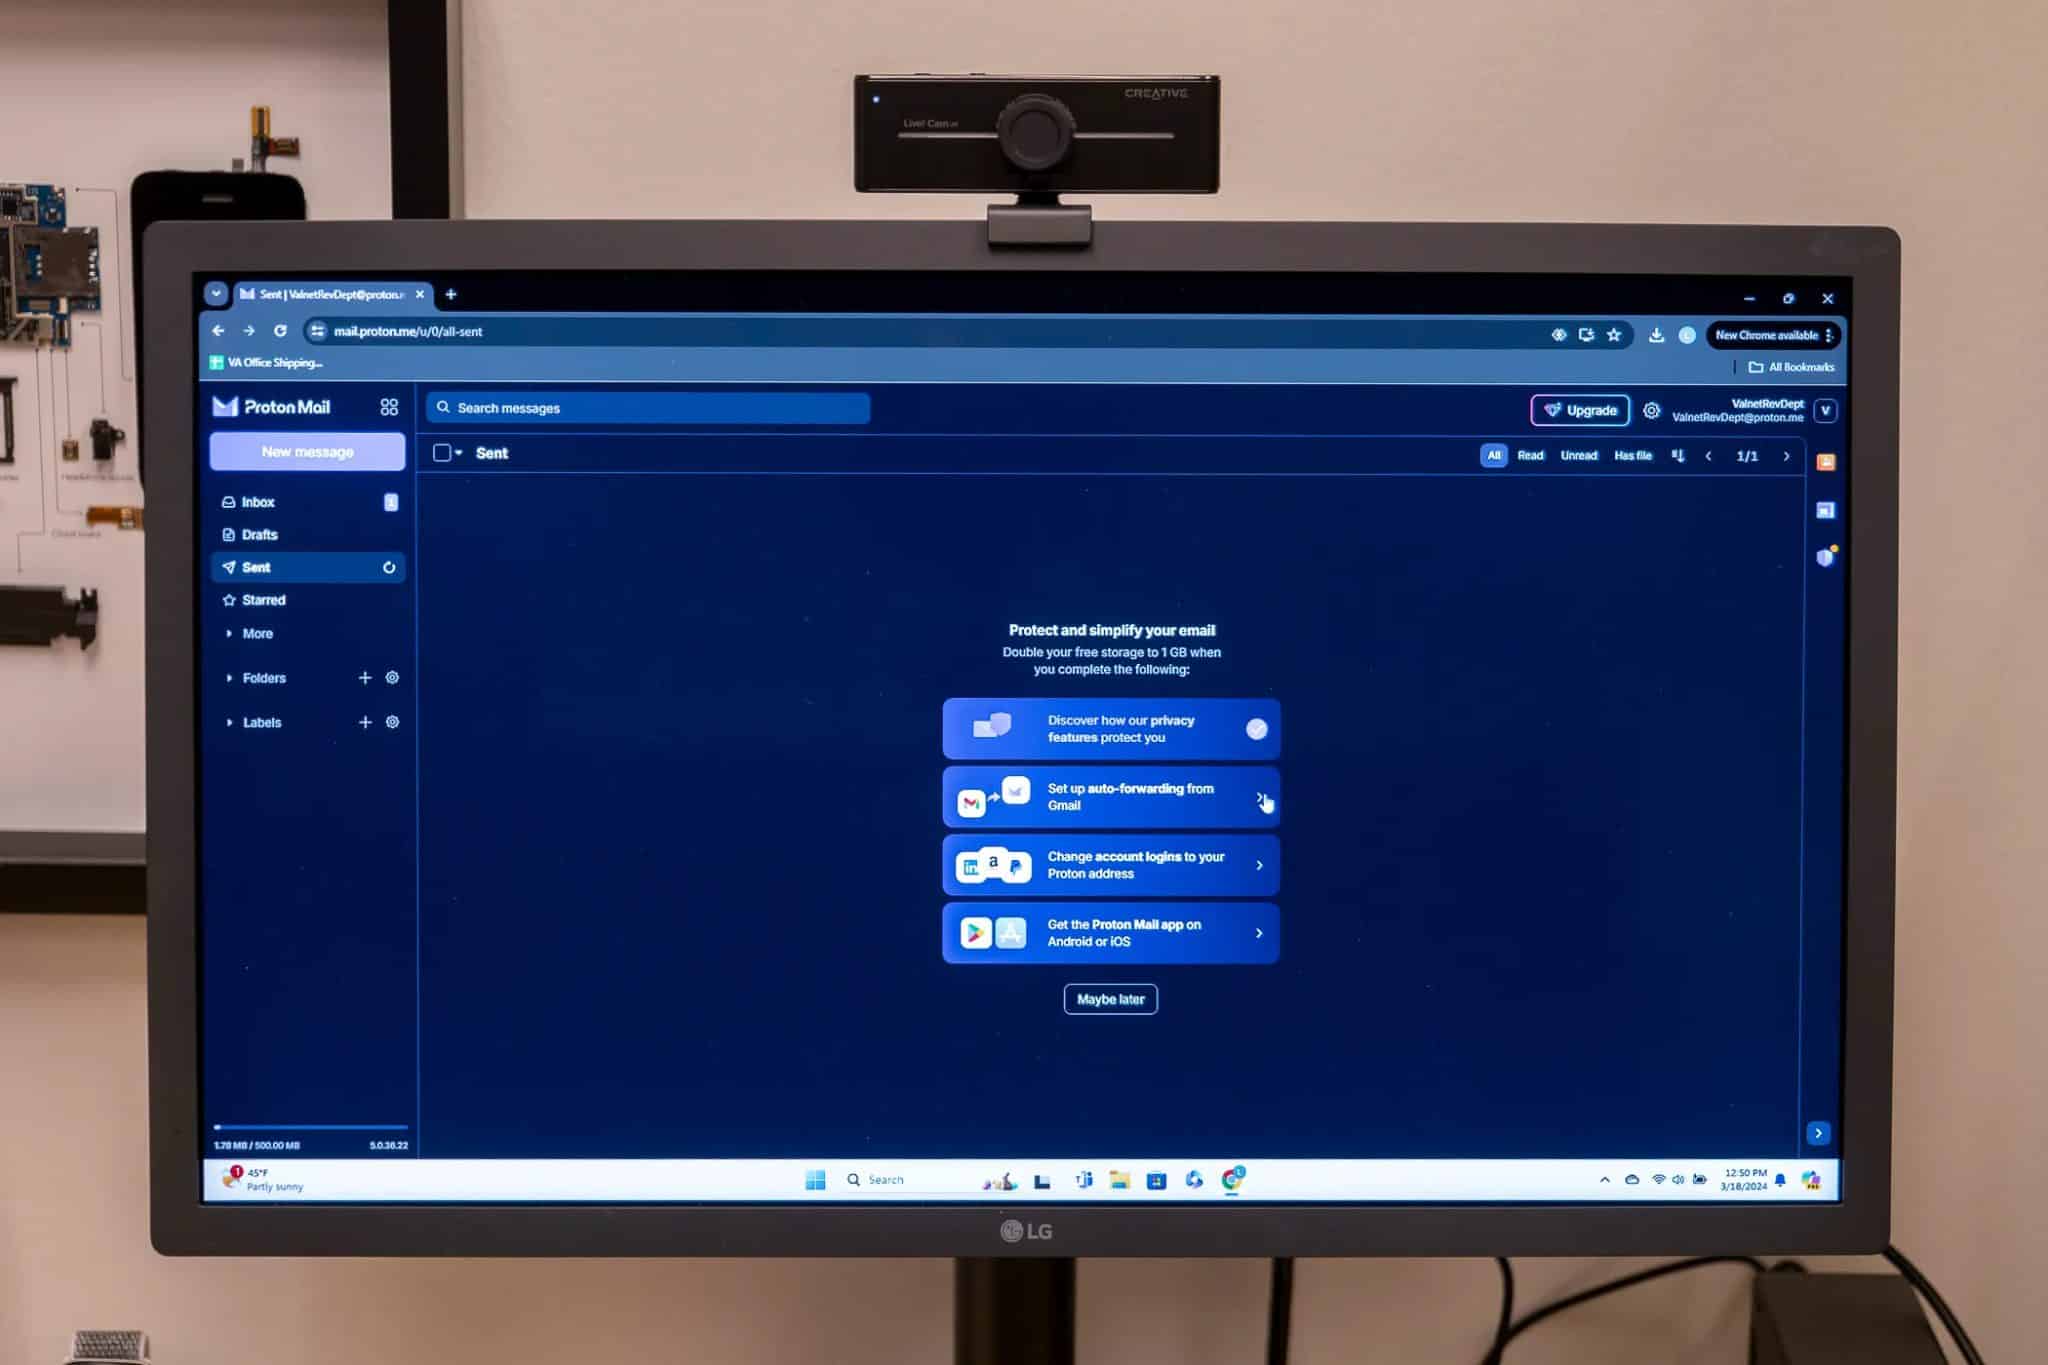
Kişisel olarak, birden fazla hesabı yönetme veya birincil e-posta adresimi ifşa etme konusunda endişelenmeden tek kullanımlık takma adlar oluşturmak için kendi özel alan adlarımdan birkaçını kullanıyorum. Bu çözüm herkes için uygun olmasa da, e-posta adresi maskeleme araçları olan SimpleLogin veya ProtonMail gibi hizmetler, spam'i kontrol etmek için oldukça etkili bir mekanizma sunar ve çevrimiçi gizliliğinizi kontrol etmenize yardımcı olur. Bu hizmetler, çeşitli hizmetlere kaydolurken veya anketlere katılırken birincil e-postanızı istenmeyen pazarlama mesajlarından ve spam'den korumak için mükemmel bir çözümdür.
Geçici bir e-posta sistemi kurma (Burner Email)
Geçici bir e-posta adresi kurmak kolaydır. Geçici ihtiyaçlarınız için, herhangi bir kayıt olmadan hızlıca tek kullanımlık bir e-posta adresi oluşturmanıza yardımcı olması için Temp-Mail gibi bir hizmeti yer imlerine ekleyin.
Daha kalıcı geçici e-postalar için ProtonMail veya SimpleLogin gibi hizmetleri değerlendirin. İş akışınıza nasıl uyduğunu görmek için e-posta takma adını denemek üzere ücretsiz planla başlayın. Rahat ettiğinizde, daha fazla takma ad, özel alan adı veya anında takma ad oluşturmanıza olanak tanıyan "Her şeyi kapsayan" adresler gibi gelişmiş özellikler için ücretli katmanlara yükseltebilirsiniz.
Geçici e-postaları tam zamanlı kullanmaya başlamadan önce, bazı sınırlamalarla birlikte geldiklerinin farkında olun. Birçok çevrimiçi hizmet, insanların ücretsiz denemelerini kötüye kullanmasını önlemek için geçici e-postaları engeller. İşe yarayan birini bulmak için birkaç farklı hizmeti denemeniz veya daha meşru görünen e-posta alan adları sunan ücretli bir hizmet kullanmanız gerekebilir.
Dikkate alınması gereken başka bir husus daha var. Geçici e-postalar bizim gibi normal kullanıcıları spam ve veri ihlallerinden korurken, bazı insanlar bunları taciz veya dolandırıcılık için kullanıyor. Bu yüzden birçok meşru hizmet bunları yasaklamaya başladı; kötü niyetli kişileri uzak tutmaya çalışıyorlar, gizlilik konusunda bilinçli kullanıcılar için işleri daha da zorlaştırsa bile.
Amaç düzinelerce hesapla hayatınızı zorlaştırmak değil. En yaygın kullanım durumlarınız için bir veya iki geçici e-postayla başlayın, sonra gerektiği gibi genişletin. Parola yöneticinizde hangi e-postayı hangi amaçla kullandığınıza dair basit bir not tutun.
Unutmayın, geçici e-postalar gizlilik araç setinizdeki bir diğer araçtır. Bunları akıllıca kullanırsanız, onlarsız nasıl idare ettiğinize şaşıracaksınız. Geçici bir e-posta adresi kullanmak, gelişmiş dijital güvenliğe ve kişisel bilgilerin korunmasına katkıda bulunur.