Özet:
- Dolandırıcılar, kötü niyetli "teknik destek" telefon numaralarını yayınlamak için meşru web sitelerini kullanırlar.
- Bu tekniğe arama parametresi enjeksiyonu veya yansıyan girdi boşluğu adı verilir.
- Saldırganlar, şüpheli ayrıntılar içeren meşru URL'leri değiştirir.
Uzmanlar, sahte teknik destek dolandırıcılarının meşru web sitelerine sahte telefon numaraları ekleyerek müşteri verilerini riske attığı konusunda uyardı. Apple, PayPal ve Netflix gibi büyük şirketler yeni bir tehdit türünden etkileniyor.
Bu dolandırıcılık yöntemi, resmi internet sitelerine kötü amaçlı telefon numaraları enjekte ederek, deneyimli internet kullanıcılarının gerçekleştirebildiği web adresi doğrulaması gibi olağan güvenlik kontrollerini atlattığı için oldukça aldatıcıdır.

Bu tür saldırıların arkasında, büyük markalarmış gibi davranarak Google reklamları satın alan dolandırıcıların yer aldığı çevrimiçi reklam alanları bulunuyor.
Sahte Teknik Destek Numaralarına Dikkat: Kendinizi Dolandırıcılıktan Nasıl Korursunuz?
Reklama tıklamak sizi resmi web sitesine yönlendirebilir, ancak dolandırıcılar, sitede görüntülenen içeriği değiştirmek için kötü amaçlı URL parametreleri kullanır; örneğin, destek bölümlerinde sahte telefon numaraları görüntüler. Tarayıcı meşru alan adını görüntülediğinden, kullanıcıların şüphelenme olasılığı daha düşüktür.
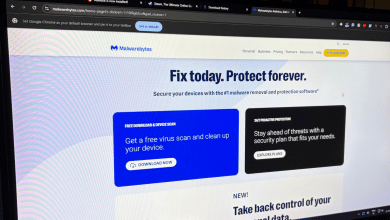
Araştırmacılar açıklıyor Malwarebytes Bu saldırı, bir arama parametresi enjeksiyon saldırısı veya yansıtılmış enjeksiyon güvenlik açığıdır. Bu teknik, dolandırıcıların yalnızca site ziyaret edildiğinde görünen bağlantılara kötü amaçlı kod yerleştirmelerine olanak tanır ve bu da tespit edilmelerini zorlaştırır.
Araştırmacılar, "Numara arandığında dolandırıcılar, kurbanın kişisel verilerini veya kredi kartı bilgilerini vermesini sağlamak, hatta bilgisayarına uzaktan erişim sağlamak amacıyla markayı taklit ediyor" şeklinde açıklıyor.
Etkilenen diğer siteler arasında HP, Microsoft, Facebook ve Bank of America yer alıyor. Bu büyük şirketler, çok sayıda kullanıcıya ulaştıkları ve dolandırıcıların kurban bulma şansını artırdıkları için özellikle hedef alınıyor.
Malwarebytes, kullanıcıları sahte teknik destek hatlarına karşı dikkatli olmaya çağırıyor. Bunun için URL'de bir telefon numarası olup olmadığını kontrol edin (bu durumda, kesinlikle kötü amaçlıdır), "hemen arayın" gibi alışılmadık, baskıcı ifadeleri arayın, URL'yi "%20" (boşluk) ve "%2B" ("+") gibi şifreli karakterler açısından tarayın ve arama teriminizi girmeden önce arama sonuçlarının görünmesi durumunda dikkatli olun. Bu uyarı işaretleri, kurbanı olmadan önce kimlik avı girişimlerini tespit etmenize yardımcı olabilir.
Kullanıcılar, reklamlara güvenmek yerine web sitesinin resmi üst düzey alan adına (örneğin www.apple.com) giderek kendi destek yöntemlerini de bulabilirler. Şirketler genellikle teknik destek satmak için çevrimiçi reklam satın almazlar. Kaynağı doğrulamanın, kendinizi dolandırıcılıktan korumanın en iyi yolu olduğunu unutmayın.