Korunmasız akıllı ev cihazları, bilgisayar korsanlarının ev ağınıza girmesi için kolay bir geçittir. Buradan saldırganlar saldırılarını başlatabilir ve ağınızdaki verilerinizi çalabilir; bu da ciddi sonuçlara yol açabilir. Neyse ki, bazı etkili önleyici tedbirleri uygulayarak akıllı ev cihazlarınızı saldırı gerçekleşmeden önce güvence altına alabilirsiniz.

Hızlı Linkler
Üreticinin varsayılan kullanıcı adlarını ve parolalarını değiştirin

Akıllı ev cihazlarının çoğu satın aldığınızda varsayılan bir şifre ile birlikte gelir. Varsayılan parolalar basit ve hatırlanması kolaydır, bu sayede kullanıcılar cihazı kurarken yönetici hesaplarına erişebilirler. Ancak çoğumuz bu varsayılan şifreleri değiştirmeyi unutuyoruz ve bu da ağlarımızı siber saldırılara karşı savunmasız hale getiriyor. Varsayılan şifreleri güçlü, güvenli ve benzersiz şifrelerle değiştirmeniz şarttır. Şifre seçerken şu araçları kullanabilirsiniz: Omni Hesap Makinesi Şifrenizin gücünü kontrol etmek için.
Kaba kuvvet saldırıları ve gökkuşağı tablosu saldırıları gibi bazı tehditler, parolaları saniyeler içinde kırabilir. Dolayısıyla, ekstra bir koruma katmanı eklemek için cihazınızda çok faktörlü kimlik doğrulamayı (MFA) ayarlayabilirsiniz. Uygulamalar şunları yapabilir: En İyi Çok Faktörlü Kimlik Doğrulama Yazılımı Cihazınızı güvende tutmanıza yardımcı olmak için.
Biyometrik kimlik doğrulamayı kullanın
Akıllı ev alarm sistemleri, akıllı kilitler (özellikle evinizin kısıtlı alanlarında) veya hassas finansal bilgiler içeren akıllı cihazlar gibi akıllı ev cihazları biyometrik kimlik doğrulamadan faydalanacaktır.
Kırılması veya unutulması muhtemel şifreler yerine biyometrik kimlik doğrulama kullanılıyor. Bir kişinin biyolojik özellikleri Erişim kontrolü için parmak izi, ses veya yüz tanıma gibi. Biyometrik verilerin sahtesinin yapılması zordur ve kişilere özeldir; bu da onları geleneksel kimlik doğrulama yöntemlerine göre daha güvenli bir alternatif haline getirir. Ayrıca, yapay zeka teknolojileri biyometrik kimlik doğrulama sistemlerinin doğruluğunu ve hızını artırmaya katkıda bulunarak akıllı evlerde verilerin ve gizliliğin korunmasında daha etkili hale getiriyor.
Akıllı ev cihazları için bir misafir ağı kullanın ve cihazınıza erişimi kısıtlayın
Akıllı ev cihazlarını ayrı bir ağda izole etmek, onları ana ağdan ayırarak ağınızın güvenliğini artırır. Akıllı ev cihazlarınızdan biri saldırıya uğradığında, bölümlendirme, saldırganların diğer cihazlarınıza erişmesini zorlaştırır ve bir ihlal meydana geldiğinde hasarı sınırlar. Önemli verilerinizin bulunduğu bilgisayarlarınız, dizüstü bilgisayarlarınız, telefonlarınız ve diğer cihazlarınız ev ağınıza güvenli bir şekilde bağlanabilir. Misafir ağı ise daha az güvenlik özelliklerine sahip akıllı ev cihazlarını ayrı tutar.
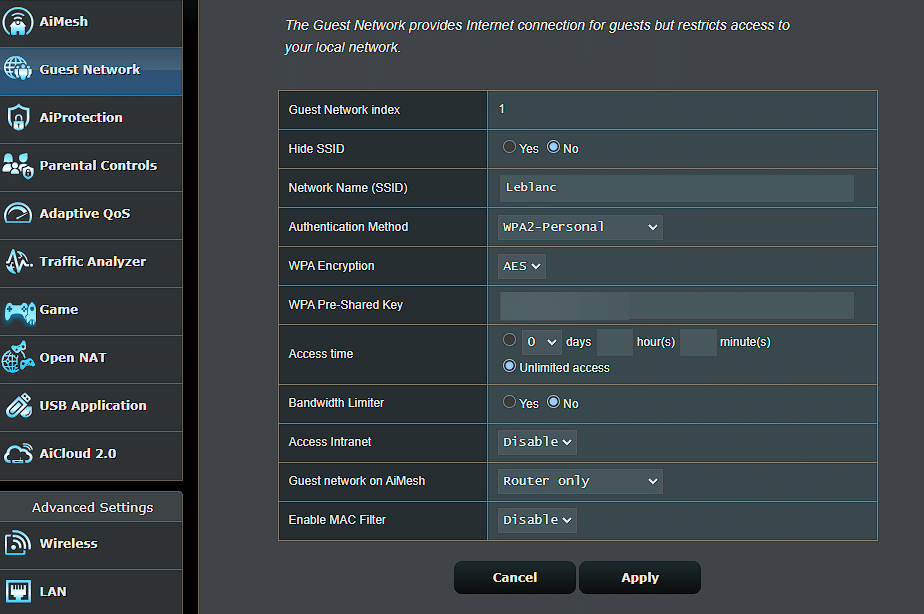
Akıllı cihazlarınıza kimlerin erişebileceğini kısıtlamalı ve kontrol etmelisiniz. Minimum ayrıcalık ilkesini (POLP) kullanarak, erişimi birkaç kişiyle sınırlamak veya bazı kişilerin erişimini kontrol etmek, örneğin yapabileceklerini en aza indirmek (veya yalnızca ihtiyaç duydukları şeylerle sınırlamak ve daha fazlasını yapmamak) ağınızın saldırı yüzeyini azaltır.
Kullanılmayan cihaz özelliklerini devre dışı bırakın veya kapatın
Video, ses, Bluetooth, konum ve sık kullanmadığınız diğer özellikleri kapatmak, cihazınızın topladığı ve depoladığı verileri sınırlar. Ayrıca, bilgisayar korsanlarının istismar edebileceği saldırı yüzeyini de daraltır. Örneğin, Bluetooth'u kapatmak Bluesnarf, BlueSmack DoS veya Blue Dump gibi çeşitli Bluetooth saldırılarına maruz kalma riskini azaltır.
Cihazınıza yetkisiz erişimi engellemek için cihaz kilit ekranınızı etkinleştirmelisiniz. Cihaza birkaç dakika dokunulmadığında cihazın otomatik olarak kilitlenmesi için kilitleme süresini kısaltın. Parola yerine tahmin edilmesi zor olan desen kilidi kullanın. Bir güvenlik katmanı daha eklemek için, veri hırsızlarının yalnızca birkaç tahminle sınırlı kalmasını sağlayacak şekilde izin verilen deneme sayısını azaltın.
Otomatik yazılım ve donanım yazılımı güncellemelerini etkinleştirin
Otomatik güncelleme özelliği olmayan cihazların düzenli aralıklarla manuel olarak kontrol edilmesi gerekir. Güvenlik güncelleştirmeleri ve yamaları, güvenlik açıklarını gidermek için tasarlanmıştır ve bunları kullanılabilir hale gelir gelmez yüklemek hedef alınma riskinizi azaltır. Üreticinin resmi web sitesinden güncellemeleri veya güvenlik yamalarını indirdiğinizden emin olun. Resmi olmayan web sitelerinden gelen yasa dışı güncellemeler kötü amaçlı yazılım, casus yazılım veya rahatsız edici reklam yazılımları içerebilir. Bu önemli süreci basitleştirmek ve cihazınızın en son yazılım ve donanım yazılımı sürümleriyle korunmasını sağlamak için mümkün olduğunda otomatik güncellemeleri etkinleştirmeniz şiddetle önerilir. Bazı cihazlar, çalışırken istenmeyen kesintilerin yaşanmaması için otomatik güncellemeleri planlamanıza olanak tanır.