İşlemler, Windows'un önemli ve kaçınılmaz bir parçasıdır ve Görev Yöneticisi'nde düzinelerce veya yüzlerce işlem görmek alışılmadık bir durum değildir. Her süreç çalışan bir uygulama veya onun bir parçasıdır. Ne yazık ki, kötü amaçlı yazılım yaratıcıları bunu biliyor ve hatalı kodları meşru süreç adlarının arkasına gizledikleri biliniyor.
Burada, ele geçirilen veya kopyalanan en yaygın işlemlerden bazıları, bunların nerede konumlandırılması gerektiği ve kötü amaçlı bir sürümün nasıl tespit edileceği açıklanmaktadır. Doğrulamak Kötü amaçlı yazılım uygulama mağazalarına nasıl ulaşır?
Hızlı Linkler
1.svchost.exe
Hizmet Ana Bilgisayarı veya Svchost.exe, paylaşılan bir hizmet işlemidir. Diğer birçok Windows hizmetinin işlemleri paylaşmasına olanak tanır. Bu, kaynak kullanımının azaltılmasına yardımcı olarak sistemi daha verimli hale getirir. Görev Yöneticisi'nde neredeyse kesinlikle birden fazla Svchost.exe örneği göreceksiniz, ancak bu normaldir. Bu dosyalardan bir veya daha fazlası kötü amaçlı yazılım tarafından ele geçirilirse performansta belirgin bir düşüş fark edebilirsiniz.
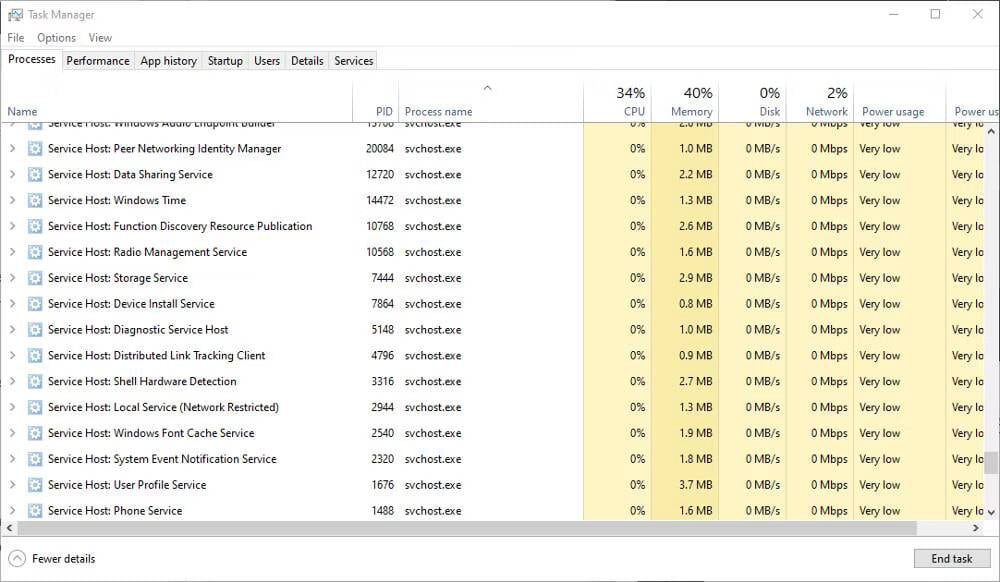
Yasal svchost dosyaları aşağıdaki yolda bulunmalıdır:
C: \ Windows \ System32
Sürecin güvenliğinin ihlal edildiğinden şüpheleniyorsanız aşağıdaki yolu kontrol edin:
C: \ Windows \ Temp
Burada Svchost.exe'yi görüyorsanız, kötü amaçlı bir dosya olabilir. Dosyayı antivirüs uygulamanızla tarayın ve gerekirse karantinaya alın. Doğrulamak Svchost.exe işlemi nedir ve güvenli midir, yoksa durdurulmalı mı?
2. explorer.exe
Explorer.exe, gördüğünüz grafik kabuğundan sorumludur. O olmasaydı görev çubuğunuz, Başlat menünüz, dosya yöneticiniz ve hatta masaüstünüz olmazdı. Bu nedenle Windows'un önemli bir parçasıdır ve devre dışı bırakılamaz.
Trojan.w32.ZAPCHAST da dahil olmak üzere birçok virüs, arkasına saklanmak için Explorer.exe dosya adını kullanabilir. Meşru dosya aşağıdaki yolda olacaktır:
C: \ Windows
System32'de bulursanız, kesinlikle seçtiğiniz antivirüs uygulamasıyla kontrol etmelisiniz.
3.winlogon.exe
Winlogon.exe işlemi Windows'un önemli bir parçasıdır. Oturum açma sırasında kullanıcı profilinin yüklenmesi ve ekran koruyucu çalışırken bilgisayarın kilitlenmesi gibi işlemleri gerçekleştirir. Ne yazık ki, güvenlik öğeleriyle ilgilendikleri için Windows Oturum Açma ve winlogon.exe işlemi, tehditlerin ortak hedefleridir.
Vundo da dahil olmak üzere birçok Truva atı virüsü bir dosyanın içinde gizlenebilir veya winlogon.exe olarak gizlenebilir. Winlogon.exe'nin normal konumu aşağıdaki yoldur:
C: \ Windows \ System32
Yolun farklı olduğunu görürseniz, aşağıdaki gibi zararlı olabilir:
C:\Windows\WinSecurity
Bir işlemin ele geçirildiğinin açık göstergelerinden biri alışılmadık derecede yüksek bellek kullanımıdır.
Virüsler ve kötü amaçlı yazılımlar yalnızca Windows işlemlerinin arkasına saklanmaz. İşte bunu yapmanın başka yolları da var Bilgisayarınızda algılanmayan ve gizlenen kötü amaçlı yazılımlar.
4. CSRSS.exe
İstemci/Sunucu Çalışma Zamanı Alt Sistemi veya Csrss.exe, temel Windows işlemlerinden biridir. Modern Windows sürümlerinde yaygın olarak kullanılmasalar da sistem tarafından hala gereklidirler ve devre dışı bırakılamazlar.
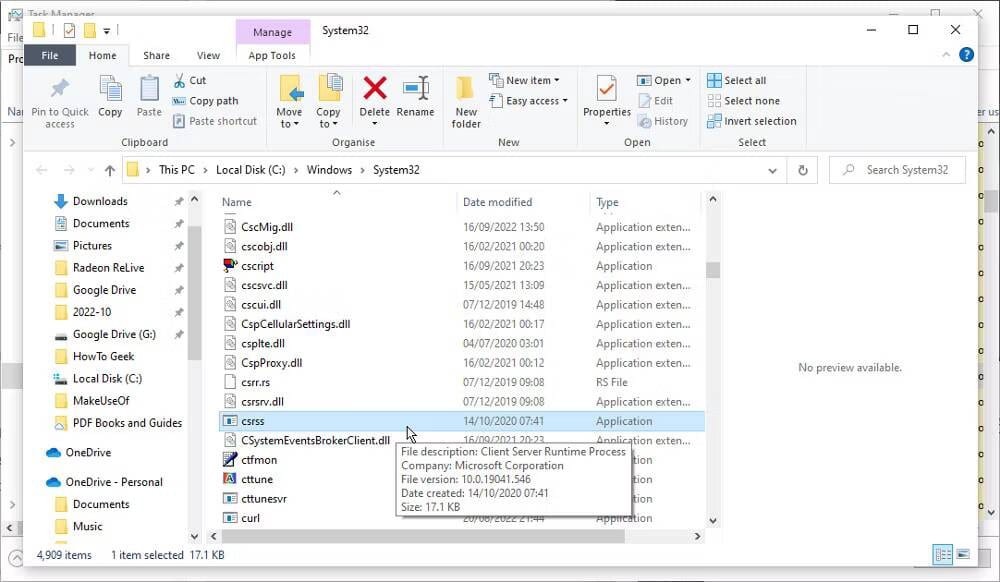
Nimda.E virüsünün Csrss.exe işlemini taklit ettiği biliniyor ancak bu tek potansiyel tehdit değil. Meşru dosyanın System32 veya SysWOW64 klasörlerinde bulunması gerekir. Görev Yöneticisi'nde Csrss.exe işlemine sağ tıklayın ve Dosya konumunu aç. Başka bir yerde bulunuyorsa büyük olasılıkla kötü amaçlı bir dosyadır. Doğrulamak Windows'ta Csrss.Exe işlemi nedir ve güvenli midir?
5. Lsass.exe
lsass.exe, Windows'taki güvenlik politikasından sorumlu önemli bir işlemdir. Diğer güvenlik önlemlerinin yanı sıra oturum açma adını ve parolayı doğrular. Operasyonun kaçırılmış olması pek olası değil. Düzgün çalışmıyorsa, genellikle bilgisayarınızdan otomatik olarak çıkış yapılır. Ancak virüslerin dosya adını gizlemek için kullandığı biliniyor.
Lsass.exe dosyasını aşağıdaki yolda bulun:
C: \ Windows \ System32
Bulmanız gereken tek yer burası. Eğer onu başka bir yerde gördüyseniz, mesela... C:\Windows\sistem أو C: \ Program Files , şüpheli davranın ve dosyayı bir antivirüs uygulamasıyla tarayın. Doğrulamak Donanım korsanlığı nedir ve bu konuda endişelenmeli misiniz?
6.Services.exe
Services.exe işlemi, birçok önemli Windows hizmetinin başlatılmasından ve durdurulmasından sorumludur. Bu listedeki diğer Windows işlemleri gibi, virüsler ve kötü amaçlı yazılımlar da onları hedef alır çünkü göz önünde saklanmalarına izin verirler.
Dosyanın güvenliği ihlal edilirse, bilgisayarı başlatırken ve kapatırken sorunlar gözlemlenebilir. System32 klasöründe gerçek Services.exe dosyasını bulun. Aşağıdaki yolda olduğu gibi başka bir yerde mevcutsa:
C:\Windows\ConnectionStatus
Dosya virüs olabilir.
Burada bahsedilen işlemler Windows'un sorunsuz çalışması için gereklidir. Ancak performansa yardımcı olmak için gerekli olmayan süreçlerin tümü ve hatta çoğu kapatılamaz.
7.Spoolsv.exe
Windows Yazdırma Biriktiricisi Hizmeti veya Spoolsv.exe, yazdırma arayüzünün önemli bir parçasıdır. Arka planda çalışır ve gerektiğinde yazdırma kuyruğu gibi şeyleri yönetmeyi bekler. İşlem bir yazıcının bağlanmasına bağlı değildir, bu nedenle bunu görev yöneticisinde gördüğünüzde şaşırmamalısınız.
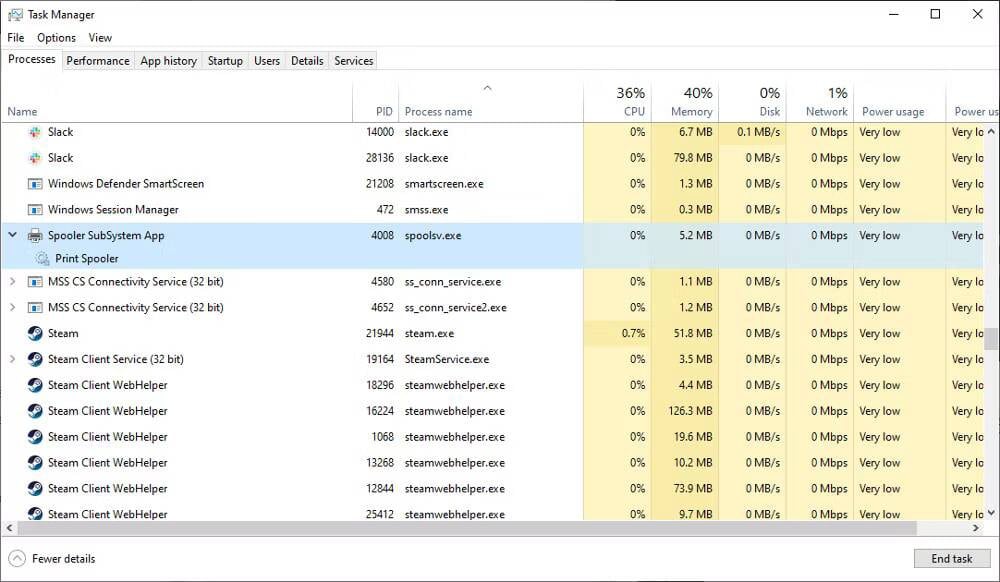
Belki de Spoolsv.exe çok kolay gözden kaçırıldığı için virüs, kendisini meşru göstermek için bu adı alabilir. Gerçek biriktirme dosyası aşağıdaki yolda bulunabilir:
C: \ Windows \ System32
Sahte dosya sıklıkla şuralarda görünür: C: \ Windows veya kullanıcı profili klasöründe. Doğrulamak Performansı artırmak için hangi Windows işlemlerini güvenle sonlandırabilirsiniz?
İşlemin meşru olup olmadığı nasıl kontrol edilir?
Görev Yöneticisi şüpheli etkinlik ararken arkadaşınızdır. Etkilenen işlemler genellikle kararsız davranarak normalden daha fazla güç, bellek ve CPU tüketir. Ancak durum her zaman böyle değildir; işte operasyonun meşruiyetini doğrulamanın başka yolları.
Burada listelenen temel işlemlerin çoğu yalnızca System32 klasöründe görünmelidir. Şüpheli bir dosyanın konumunu Görev Yöneticisi'nden kolayca kontrol edebilirsiniz. İşleme sağ tıklayın ve seçin Dosya konumunu aç. Dosyanın doğru yerde olduğundan emin olmak için açılan klasörün yolunu kontrol edin.
Bir dosyanın meşru olup olmadığını anlamanın başka bir yolu da boyutunu kontrol etmektir. Çoğu .exe dosyası . Bu temel işlemler için 200 KB'den az. Görev Yöneticisi'nde işlem adına sağ tıklayın ve Özellikleri Ve boyutuna bakın. Alışılmadık derecede büyük görünüyorsa, güvenli olup olmadığını belirlemek için daha yakından bakın.
EXE dosyasının sertifikasını da kontrol edebilirsiniz. Orijinal dosyanın Microsoft tarafından verilen bir güvenlik sertifikası olacaktır. Başka bir şey görürseniz, muhtemelen zararlıdır.
Yapılacak son şey, şüpheli dosyaları güncellenmiş bir antivirüs tarayıcısıyla taramaktır. Etkilenmiş olarak işaretlenen dosyaları yalıtmalı ve kaldırmalısınız. Neyse ki, Windows'un modern sürümleri Microsoft Defender ile yerleşik olarak gelir; bu nedenle, onu tanıyın Bir dosya nasıl taranır Veya bulduğunuz şüpheli dosyaları kontrol etmek için Microsoft Defender'ı kullanan tek bir klasör. Doğrulamak Windows'ta çalışan işlemlerin listesi nasıl kaydedilir?.
Bir virüsü gizleyebilecek Windows işlemleri
Windows bilgisayarınızı kötü amaçlı yazılımlardan ve virüslerden korumanın bir parçası da bunların nerede saklandığını bilmektir. Bazen kötü amaçlı dosya, çok fazla CPU ve bellek kullanarak garip davranışlar sergileyebilir. Ama her zaman değil. Dolayısıyla şüpheli bir dosyayı başka yollarla tespit etmek yararlı bir beceridir. Artık görüntüleyebilirsiniz Windows'ta GPU kullanımı %100'e ulaşıyor mu? Nasıl düzeltilir?.