Windows Grup İlkesi Windows Server Active Directory'nin parçası olan bir yapılandırma yönetimi teknolojisidir. Birden fazla cihazda tutarlı ve güvenli bir kuruluma sahip olmanızı sağlamak amacıyla Windows istemci ve sunucu işletim sistemlerindeki ayarları yapılandırmak için kullanılabilirler. Grup İlkesi Nesnelerini (GPO'lar) yapılandırırken kullanılabilecek yüzlerce ayar vardır ancak bu makalede, ortamınızda temel güvenliği sağlamak için doğru şekilde ayarlamanız gereken grup ilkesi ayarlarından bazılarını size göstereceğim.
Güvenlik üzerinde daha fazla kontrole sahip olarak veya Microsoft'un size sunduğu bazı şeyleri devre dışı bırakarak Windows davranışını değiştirmek istiyorsanız, bunu şu şekilde yapabilirsiniz: Grup ilkesi ayarlarını değiştirin. Evet, aynı şeyi şu adresten de yapabilirsiniz: Kayıt düzenleyici Ancak grup ilkesinin başka birkaç avantajı daha vardır; örneğin, kayıt defterinin aksine, grup ilkesi yapılandırmaları Windows güncellemesinden sonra değişmeyecektir. En önemlisi, grup ilkesini sisteminizde yerel olarak yapılandırabilir veya ayarları etki alanınızdaki birden fazla sisteme uygulamak için bir Active Directory oluşturabilirsiniz. Dolayısıyla bu, özellikle Windows bilgisayarları çalıştıran ofisler ve okullar için kullanışlıdır.
En iyi grup ilkesi ayarları
Başlamadan önce, Grup İlkesinin yerel işletim sistemi ayarlarını, çekirdek ayarlarını vb. değiştirmenizi sağlayan grafiksel bir araç olduğunu belirtelim. Ancak grup ilkesini yanlış şekilde değiştirmek işletim sisteminizin çökmesine neden olabilir. Bu nedenle, herhangi bir değişiklik yapacaksanız, emin olun Sanal yapılandırmaları dışa aktar herhangi bir değişiklik yapmadan önce.
Grup İlkesi ile ilgili en büyük uyarılardan biri, bunun yalnızca Windows Professional, Education veya Enterprise sürümlerini çalıştıran bilgisayarlarda mevcut olmasıdır. Windows Home'u çalıştırıyor olsanız bile, Grup İlkesi'ne aşağıda açıklayacağım bazı geçici çözümlerle erişebilirsiniz.
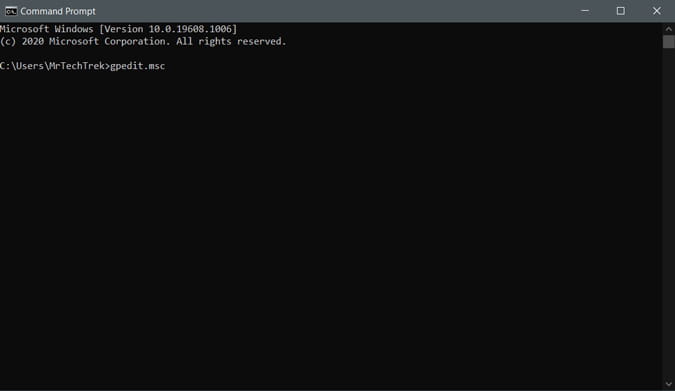
Grup İlkesi'ne erişmenin birkaç yolu vardır; en kolay yollardan biri, Grup İlkesi'ni açmaktır. Komut İstemi -> “gpedit.msc” yazın Ve tıklayın Girin.
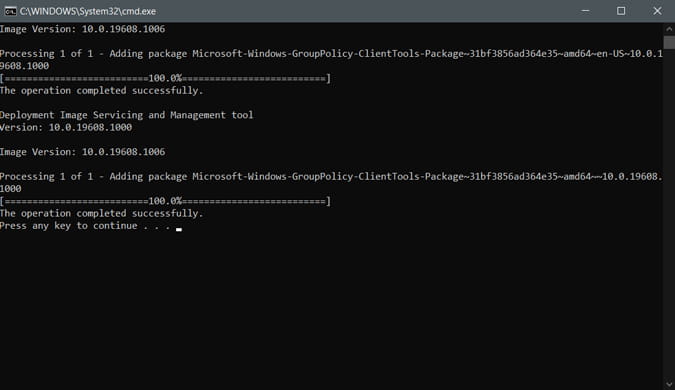
Grup İlkesi Windows Home sürümünün bir parçası olmasa da ona erişmenin bir yolu var. Tek yapmanız gereken üçüncü taraf Grup İlkesi Düzenleyicisini indirerek yüklemektir. Toplu dosya Bu. Yönetici ayrıcalıklarıyla açmanız gerekir; kurulum komut isteminde başlayacaktır. Kurulumu yaklaşık 2-3 dakika sürecektir. İşlem bittiğinde komut istemini tekrar açın ve şunu yazın: gpedit.msc ona ulaşmak için.
1. Uygulamaların kurulumunu devre dışı bırakın
Kullanıcıların farklı uygulamalar yüklemesine izin vermeyerek kötü amaçlı bir şey yüklerken gereken bakım ve temizlik miktarını azaltabilirsiniz; çünkü bu aynı zamanda kötü amaçlı yazılımların gelmesinin olası nedenlerinden biridir. Bu, özellikle öğrencilerin yalnızca kullanmaları gereken şeye erişmesini istediğiniz okullarda kullanışlıdır.
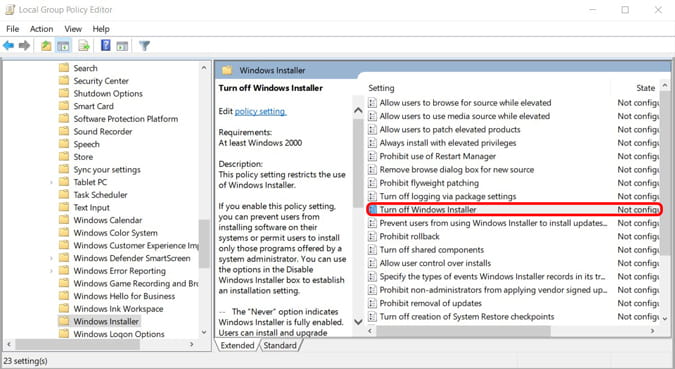
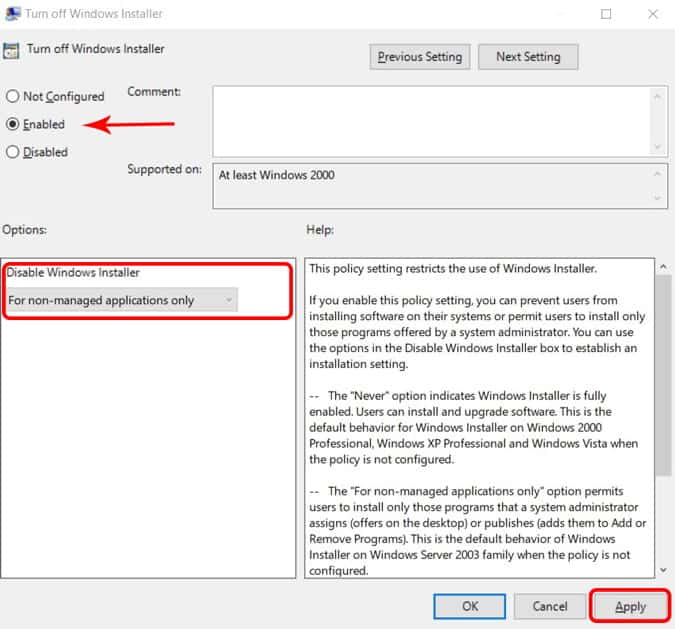
Kullanıcıların uygulama yüklemesini veya çalıştırmasını kısıtlamak istiyorsanız bunu Grup İlkesi'ni açıp şuraya giderek ayarlayabilirsiniz: Bilgisayar Yapılandırmaları > Yönetim Şablonları > Windows Bileşenleri > Windows Installer Ve bir seçeneğe çift tıklamanız gerekiyor Windows Installer'ı kapatın. Ayarı şu şekilde değiştirin: etkinleştirme Seçeneğin " gösterdiğinden emin olunYalnızca yönetilmeyen uygulamalar için“, böylece kullanıcı yönetim tarafından izin verilen tüm uygulamaları yükleyebilir. Şimdi tıklayın تطبيق Değişiklikleri yapmak için bilgisayarınızı yeniden başlatın.
Belirli uygulamaların çalışmasını engelle
Tüm uygulamaların yüklenmesini engellemek birçok durumda aşırıya kaçar. Yalnızca belirli uygulamaları engellemek istiyorsanız bu değişiklikleri grup politikasında yapabilirsiniz.
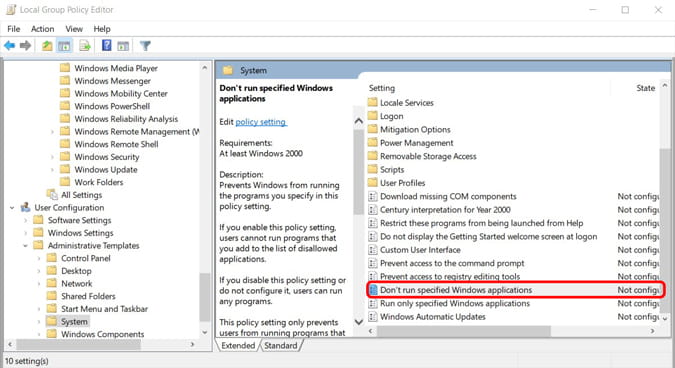
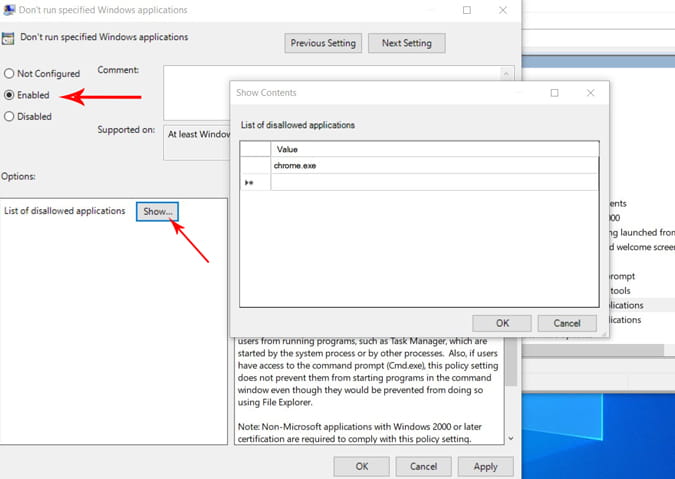
Grup İlkesi'ni açın ve şuraya gidin: Kullanıcı Yapılandırması > Yönetim Şablonları > Sistem Bir seçeneğe çift tıklayın Belirtilen Windows uygulamalarını çalıştırma. Ayarı şu şekilde değiştirin: etkinleştirme Ve düğmesini tıklayın gösteri. Artık engellemek istediğiniz ve kullanıcıların erişmesini istemediğiniz uygulamaların listesine girip tıklayabilirsiniz. Katılıyorum. Şimdi tıklayın تطبيق Değişiklikleri yapmak için sistemi yeniden başlatın.
2. Kontrol paneline erişimi engelleyin
Çoğunlukla iş ortamlarında kontrol panelinin etrafına bazı kısıtlamalar koymak önemlidir çünkü bu, tüm sistem üzerinde kontrol sahibi olmanızı sağlar. Erişimi tamamen engelleyebilir veya bazı sayfalara erişimi kısıtlayabilirsiniz.
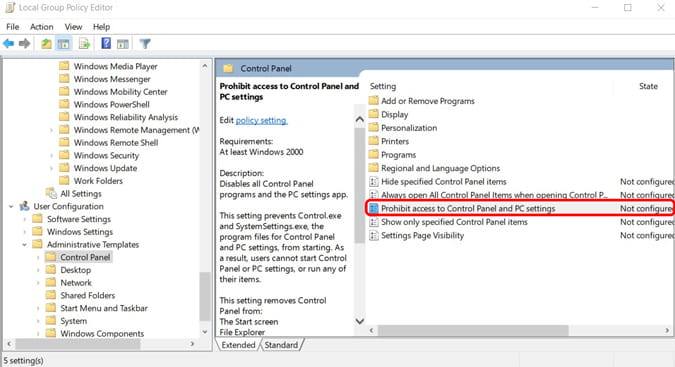
Erişimi engellemek için Grup İlkesi'ni açın ve şuraya gidin: Kullanıcı Yapılandırması> Yönetim Şablonları> Denetim Masası Ve çift tıklayın Denetim Masası ve PC ayarlarına erişimi yasakla Ve tıklayın etkinleştirme وتطبيق. Değişiklikler hemen uygulanacaktır.
Kontrol Panelinden yalnızca belirli sayfaları göster
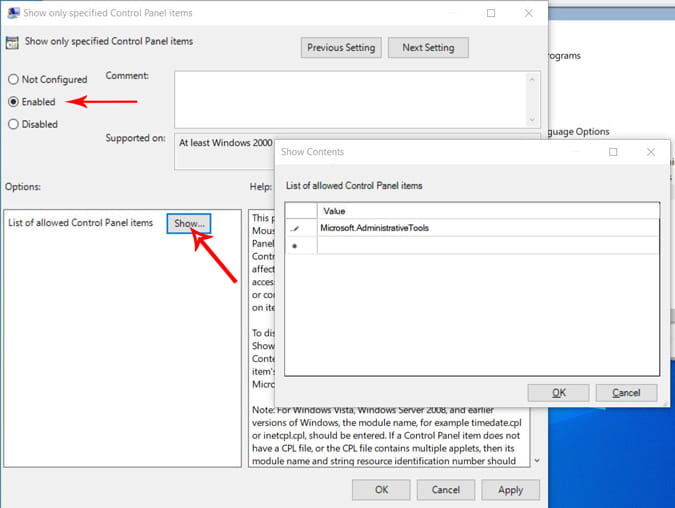
Yukarıdaki işlem kontrol paneline tam erişimi engeller. Ancak kullanımı sınırlamak istiyorsanız. Bunu Grup İlkesi'ni açıp şuraya giderek yapabilirsiniz: Kullanıcı Yapılandırması> Yönetim Şablonları> Denetim Masası ve çift tıklayın Yalnızca belirtilen Kontrol Paneli öğelerini göster Ve tıklayarak etkinleştirme. Şimdi seçeneğe tıklayın Şov Gösterilecek her bir Kontrol Paneli seçeneğini seçmek için. Seçenek bu listede yer almıyorsa kullanıcıya görünmeyecektir.
Bu, dahil etmek istediğiniz her kontrol paneli öğesini dikkatlice seçip not etmeniz gerektiği anlamına gelir. Bulabilirsin Microsoft web sitesindeki tüm Denetim Masası öğelerinin adları.
3. Komut İstemini Devre Dışı Bırakın
Komut İstemi şüphesiz çok kullanışlıdır ve aynı zamanda kullanıcılara erişmek istemedikleri komutları ve uygulamaları çalıştırma fırsatı verdiği için aynı zamanda bir kabustur. Deneyimsiz ellerde tehlikeli bir araç da olabilir. Komut İstemi'ni devre dışı bırakmanın birçok nedeni vardır; belki çocuklarınız aile bilgisayarı kullanıyor olabilir veya konukların yanınızda kaldıklarında bilgisayarınızı kullanmasına izin veriyorsunuz. Ya da belki bir iş bilgisayarı çalıştırıyorsunuz, bu yüzden onu devre dışı bırakmanız gerekiyor.
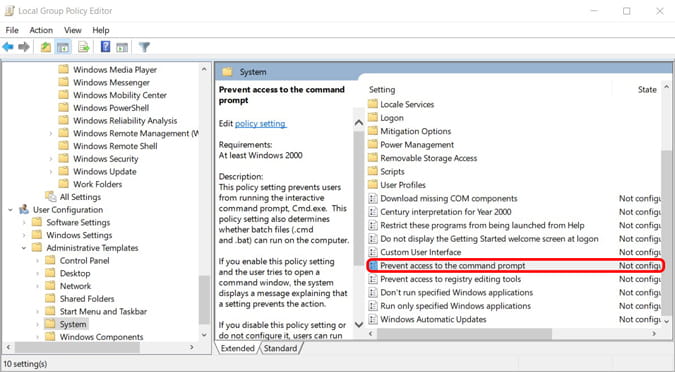
Komut İstemi'ni devre dışı bırakmak için Grup İlkesi'ni açın ve şuraya gidin: Kullanıcı Yapılandırması > Yönetim Şablonları > Sistem ve çift tıklayın Komut istemine erişimi engellemek. Politikayı şu şekilde değiştirmeniz gerekir: etkinleştirme Ve تطبيق. Şimdi değişiklikleri yapmak için bilgisayarınızı yeniden başlatmanız gerekiyor.
4. Windows Kayıt Defteri Düzenleyicisini devre dışı bırakın
Komut İstemi gibi, Windows Kayıt Defteri Düzenleyicisi de yanlış değiştirildiğinde sistemi çökertebilir ve bazı grup ilkesi kısıtlamalarını atlayabilir. Yapılandırmaları korumak için Grup İlkesi'ni açabilir ve Kullanıcı Yapılandırması > Yönetim Şablonları > Sistem'e gidebilir ve Kayıt defteri düzenleme araçlarına erişimi engelle seçeneğine çift tıklayıp politikayı etkinleştirebilirsiniz. Şimdi tıklayın تطبيق Değişiklikleri yapmak için bilgisayarınızı yeniden başlatın.
5. Çıkarılabilir medya cihazlarına erişimi engelleyin
USB sürücüleri veya diğer çıkarılabilir ortam aygıtları bilgisayarınız için tehlikeli olabilir. Birisi yanlışlıkla veya kasıtlı olarak virüs bulaşmış bir depolama cihazına bağlanırsa, bu durum bilgisayarı, hatta etki alanının tamamını etkileyebilir. Çok sayıda bilgisayar çalıştırdığınızda, harici medya aygıtlarına erişime izin vermek depolama yönetimini zorlaştırır. Çıkarılabilir medya cihazlarına erişim genellikle birçok okul ve kolejde engellenmektedir.
Harici medya aygıtlarına erişimi engellemek için Grup İlkesi'ni açın ve şuraya gidin: Kullanıcı Yapılandırması > Yönetim Şablonları > Sistem > Çıkarılabilir Depolama Erişimi Ve çift tıklayın Çıkarılabilir Diskler: Okuma erişimini reddet. Şimdi seçeneğe tıklayın güçlendirme Ve tıklayın تطبيق Değişiklikleri yapmak için bilgisayarınızı yeniden başlatın.
Blok yazma seçeneği
Yukarıdaki seçenek bilgisayarın harici cihazdaki dosyaları okumamasını sağlayacaktır. Ancak dosyaları yine de harici cihaza kopyalayabilirsiniz. Dosyaları korumak istiyorsanız yazma seçeneğini de engellemeniz gerekir. Bu yapılandırma genellikle iş ortamlarında uygulanır.
Yazma seçeneğini engellemek için Grup İlkesi'ni açın ve şuraya gidin: Kullanıcı Yapılandırması > Yönetim Şablonları > Sistem > Çıkarılabilir Depolama Erişimi Ve çift tıklayın Çıkarılabilir Diskler: Yazma erişimini reddet. Şimdi seçeneği etkinleştirin ve seçin تطبيق Değişiklikleri uygulamak.
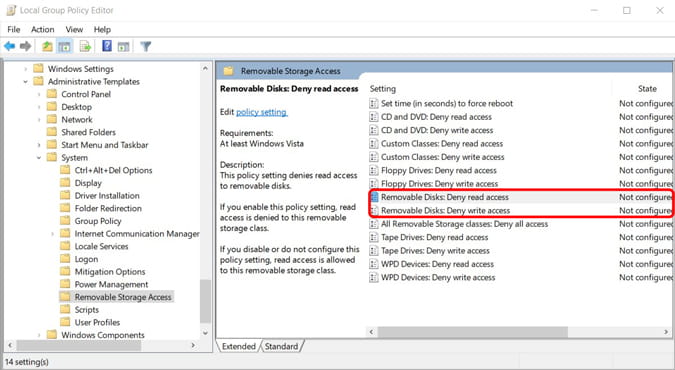
Alternatif olarak seçeneği kullanabilirsiniz Tüm Çıkarılabilir Depolama Birimi sınıfları: Tüm erişimi reddet Hem okuma hem de yazma seçeneklerini aynı anda engellemek için.
6. Bilgisayar bölümlerini gizleyin
Sistemlerde hassas bilgiler varsa, bunları belirli kullanıcıların erişebilmesi için gizlemek isteyebilirsiniz. Bunu grup ilkesi ayarlarından yapabilirsiniz. Ancak bu ayarın onu yalnızca Dosya Gezgini'nden ve diğer birkaç uygulamadan gizleyeceğini, ancak insanların buna Komut İstemi'nden erişmeye devam edebileceğini unutmayın.
Neyse, Grup İlkesi'ni açıp şuraya giderek diskteki bölümleri gizleyebilirsiniz: Kullanıcı Yapılandırması> Yönetim Şablonları> Windows Bileşenleri> Windows Gezgini Ve üzerine çift tıklayın Belirtilen sürücüleri Bilgisayarım'da gizleme Ve bir seçenek belirleyin güçlendirme. Etkinleştirildiğinde seçenekler panelindeki açılır menüye tıklayın ve gizlemek istediğiniz sürücüleri seçin. Tıkladığınızda sürücüler gizlenecek Katılıyorum.
7. Minimum şifre uzunluğunu artırın
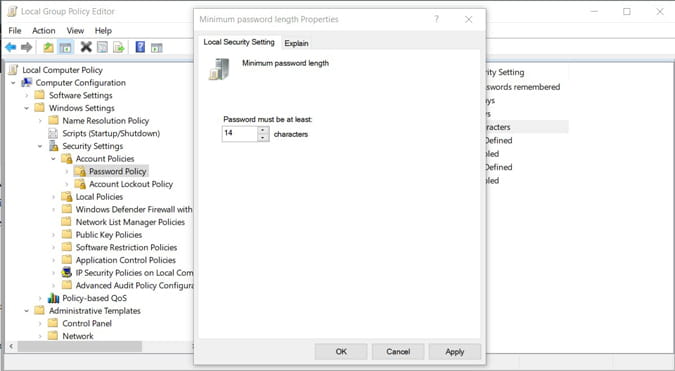
Varsayılan Windows şifre uzunluğu 8'dir ve bir büyük ve küçük harf ile en az bir sayı veya özel karakter kullanmanız gerekir. Aslında oldukça iyi korunuyor. Ancak şifre uzunluğunu artırarak güvenliği artırabilirsiniz. 14 uzunluğa kadar ayarlayabilir ve büyük, küçük harf, rakam veya özel karakterler kullanabilirsiniz.
Grup İlkesi'ni açıp şuraya giderek bunu değiştirebilirsiniz: Bilgisayar Yapılandırması > Windows Ayarları > Güvenlik Ayarları > Hesap İlkeleri > Parola İlkesi İlke'yi çift tıklayın Minimum şifre uzunluğu Uzunluk için bir değer belirtin ve tıklayın تطبيق.
8. Girişleri takip edin
Grup İlkesi'ni kullanarak, Windows'u bilgisayarınıza yapılan tüm başarılı ve başarısız oturum açma işlemlerini izlemeye zorlayabilirsiniz. Bunu belirli bir bilgisayara veya kullanıcıya ayarlayabilirsiniz. Her neyse, bu, oturum açmaya çalışan yetkisiz kişileri izlemek için yararlı olacaktır. Bu yapılandırmayı Grup İlkesi'ni açıp şuraya giderek etkinleştirebilirsiniz: Bilgisayar Yapılandırması > Windows Ayarları > Güvenlik Ayarları > Yerel İlkeler > Denetim İlkesi Ve çift tıklayın Oturum açma olaylarını denetleme.
Burada “Seçenekler”in yanındaki onay kutusunu seçinBaşarı"Ve"Başarısızlık“. “TıkladığınızdaKatılıyorum“, Windows PC'ye yaptığınız girişlerin kaydını tutmaya başlayacaktır.
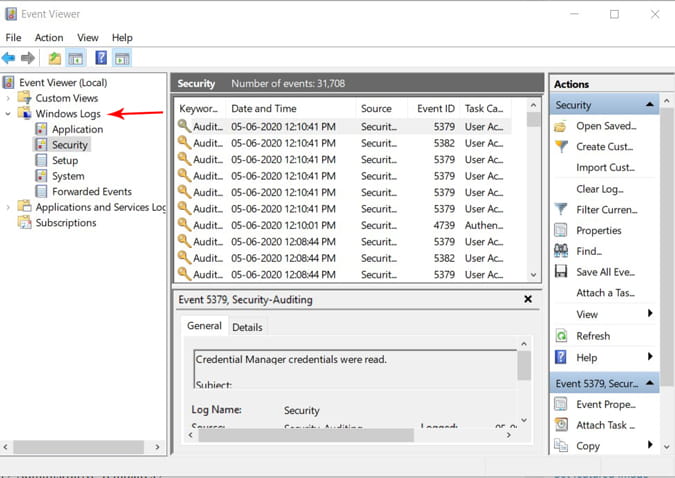
Bu oturum açma bilgilerini görüntülemek için tuşuna basarak Çalıştır iletişim kutusunu açın. Win + R Ve girin eventvwr Windows Olay Görüntüleyicisi'ni açmak için. Şimdi Windows Günlüklerini genişletin ve seçin Güvenlik seçeneği. Orta panelde tüm giriş denemelerinize göz atabilirsiniz. Oturum açmaya çalışan hesaba, tarih ve saate de bakabilirsiniz. Ancak başarı ve başarısız girişimler sembollerdir.
9. OneDrive'ı devre dışı bırakın
OneDrive'ı kullanmayı sevebilir veya kullanmaktan kesinlikle nefret edebilirsiniz. Siz veya kuruluşunuz OneDrive kullanmıyorsanız veya yalnızca bilgisayarınızdan kaldırmak istiyorsanız bunu Grup İlkesi'ni kullanarak yapabilirsiniz. Grup İlkesi'ni açın ve şuraya gidin: Bilgisayar Yapılandırması> Yönetim Şablonları> Windows Bileşenleri> OneDrive ve çift tıklayın Dosya depolama için OneDrive kullanımını engelle. Şimdi yapılandırmayı etkinleştirin ve tıklayın تطبيق. Değişiklikleri yapmak için bilgisayarınızı yeniden başlatmanız gerekir.
10. Grup politikası değişikliklerini kontrol altında tutun
Ancak bu değişiklikler, Grup İlkesi kullanılarak aynı şekilde ancak devre dışı bırakılacak bir sıfırlamayla normale döndürülebilir. Kullanarak grup ilkesinin yöneticisi olarak kalabilirsiniz. Grup İlkesi Nesne Denetimi. Grup İlkesi Nesnelerinde yapılan değişiklikleri sürekli takip etmek için şunu deneyin: Sıçrama Değişim Raportörü.
İngilizce
Grup ilkesi ayarlarını yapmayı bitirdikten sonra ayarları bilgisayar grubuna aktarmanız gerekir. Active Directory Etki alanındaki her bilgisayar için dizini ayarlayabileceğiniz yer. Ayrıca ayarlayabilirsiniz Özel grup politikaları Yalnızca bireysel kullanıcılar veya bilgisayarlar için. Artık tek yapmanız gereken uygulamanın aktif dizininden grup ilkesini indirmek. Active Directory'de yapılan herhangi bir değişiklik otomatik olarak bireysel sistemlere uygulanacaktır.